Miten salaamme, allekirjoitamme ja mahdollistamme koko hallintatason itse isännöinnin.
Caldyr toimittaa vakiomuotoiset kryptografiset primitiivit — Ed25519-allekirjoitukset hash-ketjun päällä, tiimikohtainen avainten paketointi — ja julkaisee yrityksesi auditoinnin julkisen avaimen. Mikään täällä ei ole ainutlaatuista taikuutta; arvo on integraatiossa ja operatiivisissa takeissa.
Missä se ajetaan
Mitä voit todentaa itse.
Ei "lupaamme". Kryptografinen todiste. Auditoitava kryptografia. Itse isännöitävissä, kun auditoija sitä vaatii.
Mitkä avaimet ovat sinulla ja mitkä meillä
- Henkilökohtainen holvi: salattu päästä päähän, avain ei poistu selaimestasi
- Argon2id-salasana → pääavain
- Valinnainen WebAuthn-automaattiavaus
- Tiimin tiedot: tiimikohtainen avain säilytyspalvelussamme, joka voi purkaa ne
- Henkilökohtaisessa muistiinpanoholvissa ei ole avainten talletusta; tiimiavaimissa on
Me allekirjoitamme kaiken
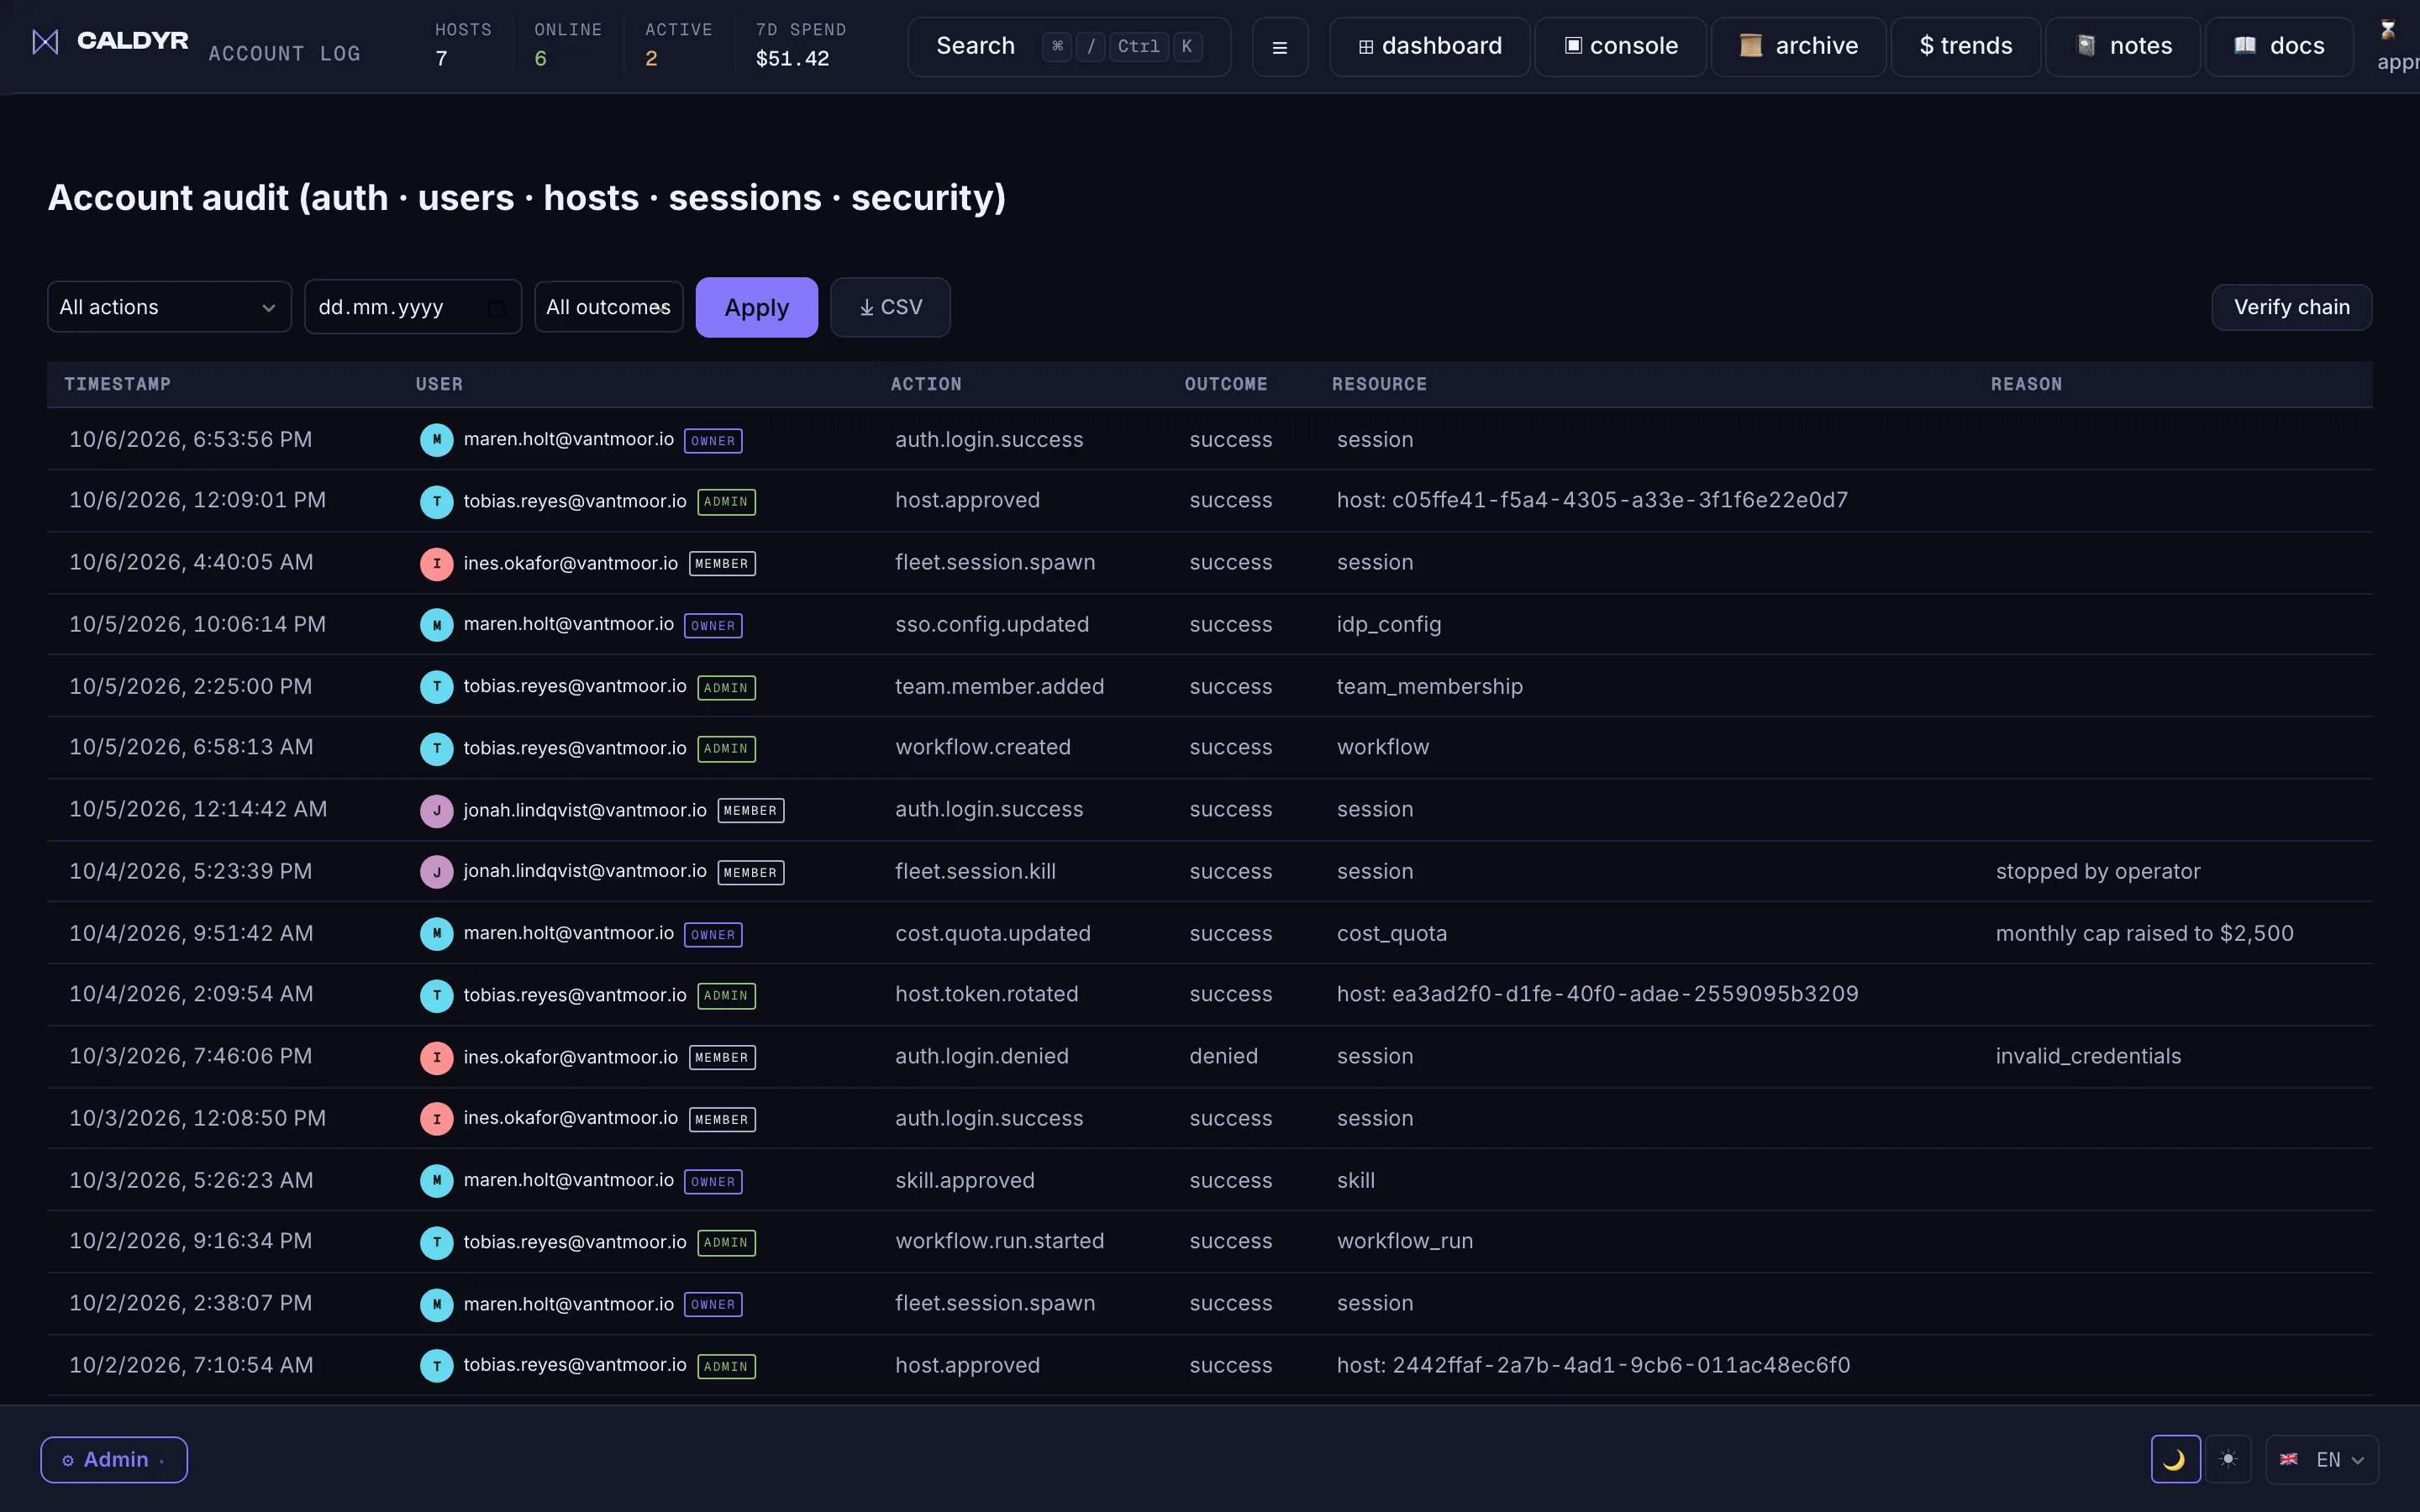
- Yrityskohtainen Ed25519-auditointiketju
- Peukalointia osoittava rivien hash-ketju
- Avoin yrityskohtaisen julkisen avaimen päätepiste
- SIEM-lähetyksen todennus (Enterprise): none, bearer, mTLS, JWT tai Sentinel OAuth2 / jaettu avain
- Kryptografisesti allekirjoitetut julkaisut
Verkosta eristys tarvittaessa
- Itse isännöity allekirjoitettu megatar-paketti
- Asiakkaan toimittama JWS-lisenssi
- Caddyn sisäisen CA:n käynnistys
- Päivityspalvelinta kysellään, ei koskaan työnnetä
- Ei lainkaan kolmannen osapuolen telemetriaa: hallintataso ei soita kotiin
Todenna itse
Aito 5-rivinen esimerkkiauditointiketju, upotettuna suoraan tälle sivulle. Laske uudelleen jokainen SHA-256-tiiviste, tarkista jokainen Ed25519-allekirjoitus, livenä, selaimessa, juuri nyt.
| ts | event | prev_hash | hash | sig | status |
|---|---|---|---|---|---|
| 2026-06-30T09:12:04Z | session.spawn | 00000000…000000 | 1fc9478e…d23310 | OyglWI4l…HbCQ== | |
| 2026-06-30T09:14:51Z | permission.approved | 1fc9478e…d23310 | f51cd7d3…62b875 | DJELgYNW…mFBQ== | |
| 2026-06-30T09:21:37Z | secret.access | f51cd7d3…62b875 | 0951657e…440f92 | kkygR5aa…eyBA== | |
| 2026-06-30T09:44:02Z | policy.updated | 0951657e…440f92 | 5fd659a7…20aa98 | e4dkZY5U…lkCA== | |
| 2026-06-30T10:03:19Z | session.closed | 5fd659a7…20aa98 | 99022532…b4952f | MFUtvbrJ…6vCw== |
Ei vielä todennettu. Paina Todenna ketju.
Mitä näemme ja mitä emme
Neljä eri väitettä tiivistetään liian usein yhteen sanaan: salattu siirrossa, salattu levossa, sovelluksen käsittelemä selkokielisenä ja päästä päähän salattu. Vain viimeinen tarkoittaa, ettemme voi lukea sitä. Tässä erittely dataluokittain hallitussa palvelussa.
| Dataluokka | Voiko Caldyr lukea sen? |
|---|---|
| Henkilökohtaisen holvin muistiinpanot | Ei. Salataan selaimessasi; muistiinpanoavain kääritään vain omalla avaimellasi eikä sitä talleteta. Kirjautuminen käyttää OPAQUE-protokollaa: selaimesi todistaa tuntevansa salasanalauseen lähettämättä sitä tai sen tiivistettä, ja tallennamme vain rekisteröintitietueen, jota emme voi avata. Varaus: avaimesi johtava koodi suoritetaan selaimessasi, mutta palvelimemme toimittaa sen, joten tämä pätee koodiin sellaisena kuin se tarjoillaan. |
| Salaisuudet | Kyllä. Lähetät arvon luettavana; salaamme sen levossa tiimikohtaisella avaimella, jonka säilytyspalvelumme voi avata, ja se palauttaa selkokielen sitä tarvitsevalle palvelulle. |
| Tiimin tietämyskanta | Kyllä. Sisällöt salataan levossa tiimiavaimella; otsikot, tunnisteet ja hakuvektorit tallennetaan salaamattomina, jotta merkinnät voidaan listata ja hakea. |
| Tallennetut istuntotranskriptit | Riippuu tilistä. Solo (ei tiimiä): isäntä salaa agentin tulosteen omasta muistiinpanoavaimestasi johdetulla avaimella ennen lähetystä, joten emme voi lukea sitä; luettavina tallennetaan vain sisällöttömät tila-, kustannus- ja päättymistapahtumat. Tiimi tavallisessa tilassa: salataan levossa tiimiavaimella ja puretaan säilytyspalvelun kautta toistoa varten, eli kyllä. Tiimi päästä päähän -tilassa: salattu isännällä, emme voi lukea sitä. |
| Mitä kirjoitat istuntoon | Ei, Solo-istunnoissa eikä päästä päähän -tilan tiimeissä. Selaimesi salaa kirjoittamasi ja käynnistyskehotteen ennen lähetystä muistiinpanoavaimestasi johdetulla avaimella (Solo) tai tiimiavaimella; isäntä purkaa sen ja me välitämme vain salatekstiä. Syötteet numeroidaan, joten isäntä hylkää toistetun. Näemme edelleen, että syöte lähetettiin, milloin ja kuinka suuri se oli. Tilan ulkopuoliset tiimit sekä Solo-istunnot, jotka käynnisti työnkulku, API exec -kutsu tai jotka alkoivat ennen tätä julkaisua, pitävät syötteen selkokielisenä; sitä suojaa vuokralaiseristys ja pääsynhallinta. |
| Live-istuntovirrat ja toiston avainkuvat | Kyllä. Live-ruudut kulkevat keskittimen läpi selkokielisinä, jotta niitä voi katsoa reaaliajassa; tallennetut toiston avainkuvat salataan levossa tiimiavaimella. |
| Auditointilokin rivit | Kyllä. Auditointirivit ovat tiivisteketjussa ja Ed25519-allekirjoitettuja, ei salattuja, ja allekirjoitusavain on meillä. Niiden arvo on siinä, että voit tarkistaa ne, ei siinä ettemme voisi muuttaa niitä. |
| Istunnon metatiedot ja tilitiedot | Kyllä. Isäntä, käyttäjä, tiimi, ajat, tila, tilin sähköposti ja yrityksen nimi ovat tavallisia sarakkeita, joita suojaa rivitason tietoturva. Solo- ja päästä päähän -tilan tiimi-istunnoissa istunnon kuvaileva tietue salataan asiakkaassa, emmekä voi lukea sitä. Korttitiedot jäävät maksunvälittäjälle. |
Itse isännöity ja ilmarako
Kryptografia on sama koodipolku. Muuttuu se, ketä "me" tarkoittaa: itse isännöidyssä asennuksessa palvelimen ankkuriavainpari luodaan omalla isännälläsi asennuksen aikana eikä se koskaan tule meille, joten tiimiavaimet voi avata sinun ylläpitäjäsi, ei meidän. Ilmaraolliset asennukset tarkistavat julkaisun allekirjoituksen ja lisenssin offline-tilassa; mikään ei soita meille takaisin. Pilvimallin valinta lähettää kehotteet edelleen kyseiselle mallipalveluntarjoajalle.
Tämä taulukko kuvaa sovelluskerrosta. Siirto on kaikkialla TLS ja koneiden tallennus on salattu levossa; kumpikaan ei tee datasta lukukelvotonta sitä käyttävälle palvelulle.
Vaihtoehtoja vertailtaessa, näin me sijoitumme.
| Anthropic Console | Caldyr | |
|---|---|---|
| Tiimikohtaiset budjetit | ◐ vain organisaatio | ✓ |
| Auditointiketjun allekirjoitus (Ed25519) | ✗ | ✓ |
| SIEM push (Enterprise) | ✗ | ✓ |
| Itse isännöinti verkosta eristettynä | ✗ | ✓ |
| Päästä päähän salattu henkilökohtainen holvi | N/A | ✓ |
| Istunnon toisto (xterm) | ✗ | ✓ |
| SCIM 2.0 -provisiointi (Enterprise) | ◐ | ✓ |
| Aika ensimmäiseen agenttiin | tunteja | ≈ 10 min hyväksynnän jälkeen |
| LLM-yhdyskäytävät | Caldyr | |
|---|---|---|
| Hallittu kerros | mallin API-pyyntö/vastaus | agentin suoritus hostilla |
| Istuntokohtainen tallennus + xterm-toisto | – | ✓ |
| Transkriptio salattu levossa (tiimikohtainen avain) | – | ✓ |
| Allekirjoitettu auditointiketju (Ed25519) | pääsylokit | ✓ |
| Hostin liittäminen + tiimikohtainen RBAC | – | ✓ |
| Kustannusten kohdistus | per API-avain | per repo · tiimi · istunto |
| Itse isännöinti verkosta eristettynä | osittain | ✓ |
Täydentävä, ei kilpaileva: yhdyskäytävät reitittävät API-liikenteen; Caldyr todistaa, kuka ajoi mitäkin agenttia, millä ja kenen avaimella, ja rajaa kulutuksen. Toimii minkä tahansa yhdyskäytävän päällä.
| Rakenna itse | Caldyr | |
|---|---|---|
| Tiimikohtaiset budjetit | ✗ | ✓ |
| Auditointiketjun allekirjoitus (Ed25519) | rakenna itse | ✓ |
| SIEM push (Enterprise) | ✗ | ✓ |
| Itse isännöinti verkosta eristettynä | riippuu | ✓ |
| Päästä päähän salattu henkilökohtainen holvi | riippuu | ✓ |
| Istunnon toisto (xterm) | ✗ | ✓ |
| SCIM 2.0 -provisiointi (Enterprise) | ✗ | ✓ |
| Aika ensimmäiseen agenttiin | viikkoja | ≈ 10 min hyväksynnän jälkeen |
Auditoijille annetaan todisteet, ei lupauksia.
Ei sitoutumista, vain 30 minuutin läpikäynti. Omat avaimet, oma data ja allekirjoitettu näyttö auditoijille.