Yksi auditoitu portti jokaiselle käytössä olevalle AI-koodiagentille.
Caldyr yhdistää tekoälykoodausagentit organisaatioosi, hallitsee mihin ne pääsevät ja mitä ne saavat tehdä, tallentaa mitä ne tekivät ja antaa ylläpitäjillesi yhden auditoitavan hallintatason.
NäeTallennaTodista
Johtajille · hallinta, säilytys, todiste
Hallinta todistetaan,ei vain väitetä.
Jokainen tiimin ajama AI-koodisessio kirjataan, eristetään ja sinetöidään peukalointia osoittavaksi tietueeksi, jonka voi antaa kenelle tahansa tarkastajalle.
Liitä isäntä, käynnistä agenttiistuntoja tiimeittäin ja toista jokainen transkripti — salattuna levossa tiimikohtaisella avaimella, jota säilytyspalvelumme hallitsee.
Mikä tahansa transkripti toistetaan, mikä tahansa muutos vertaillaan.
$ curl -fsSL https://caldyr.ai/install.sh | sh -s -- --enrol YOUR-CODE --fingerprint SHA256:rGP1nr5165uRQ5Wg1bg0D3khkt5KA6ODpVhOCHvwJ8M,SHA256:27kS4Cnb3bA7SqtXj+92f1Oq4yT1G2BDwHyi7HqtE1U · koodi tulee sovelluksen Add agent -painikkeesta
Caldyr
Toivo ei ole todiste
Tekoälykoodausagentit laajassa mittakaavassa paljastavat riskit, joihin kukaan ei osannut varautua.
Otit agentit käyttöön kehitystiimeissä. Vaatimustenmukaisuus, talous ja CISO haluavat vastaukset nyt. Caldyrillä on allekirjoitettu tallenne, ilman uutta järjestelmää.
"Tiimini käyttää koodausagentteja, mutta minulla ei ole auditointijälkeä."
Kirjaus, joka voidaan ojentaa auditoijalle. Jokainen tiimin tekoälyn tekemä toiminto kirjataan ja allekirjoitetaan: voidaan osoittaa tarkalleen, kuka teki mitä.
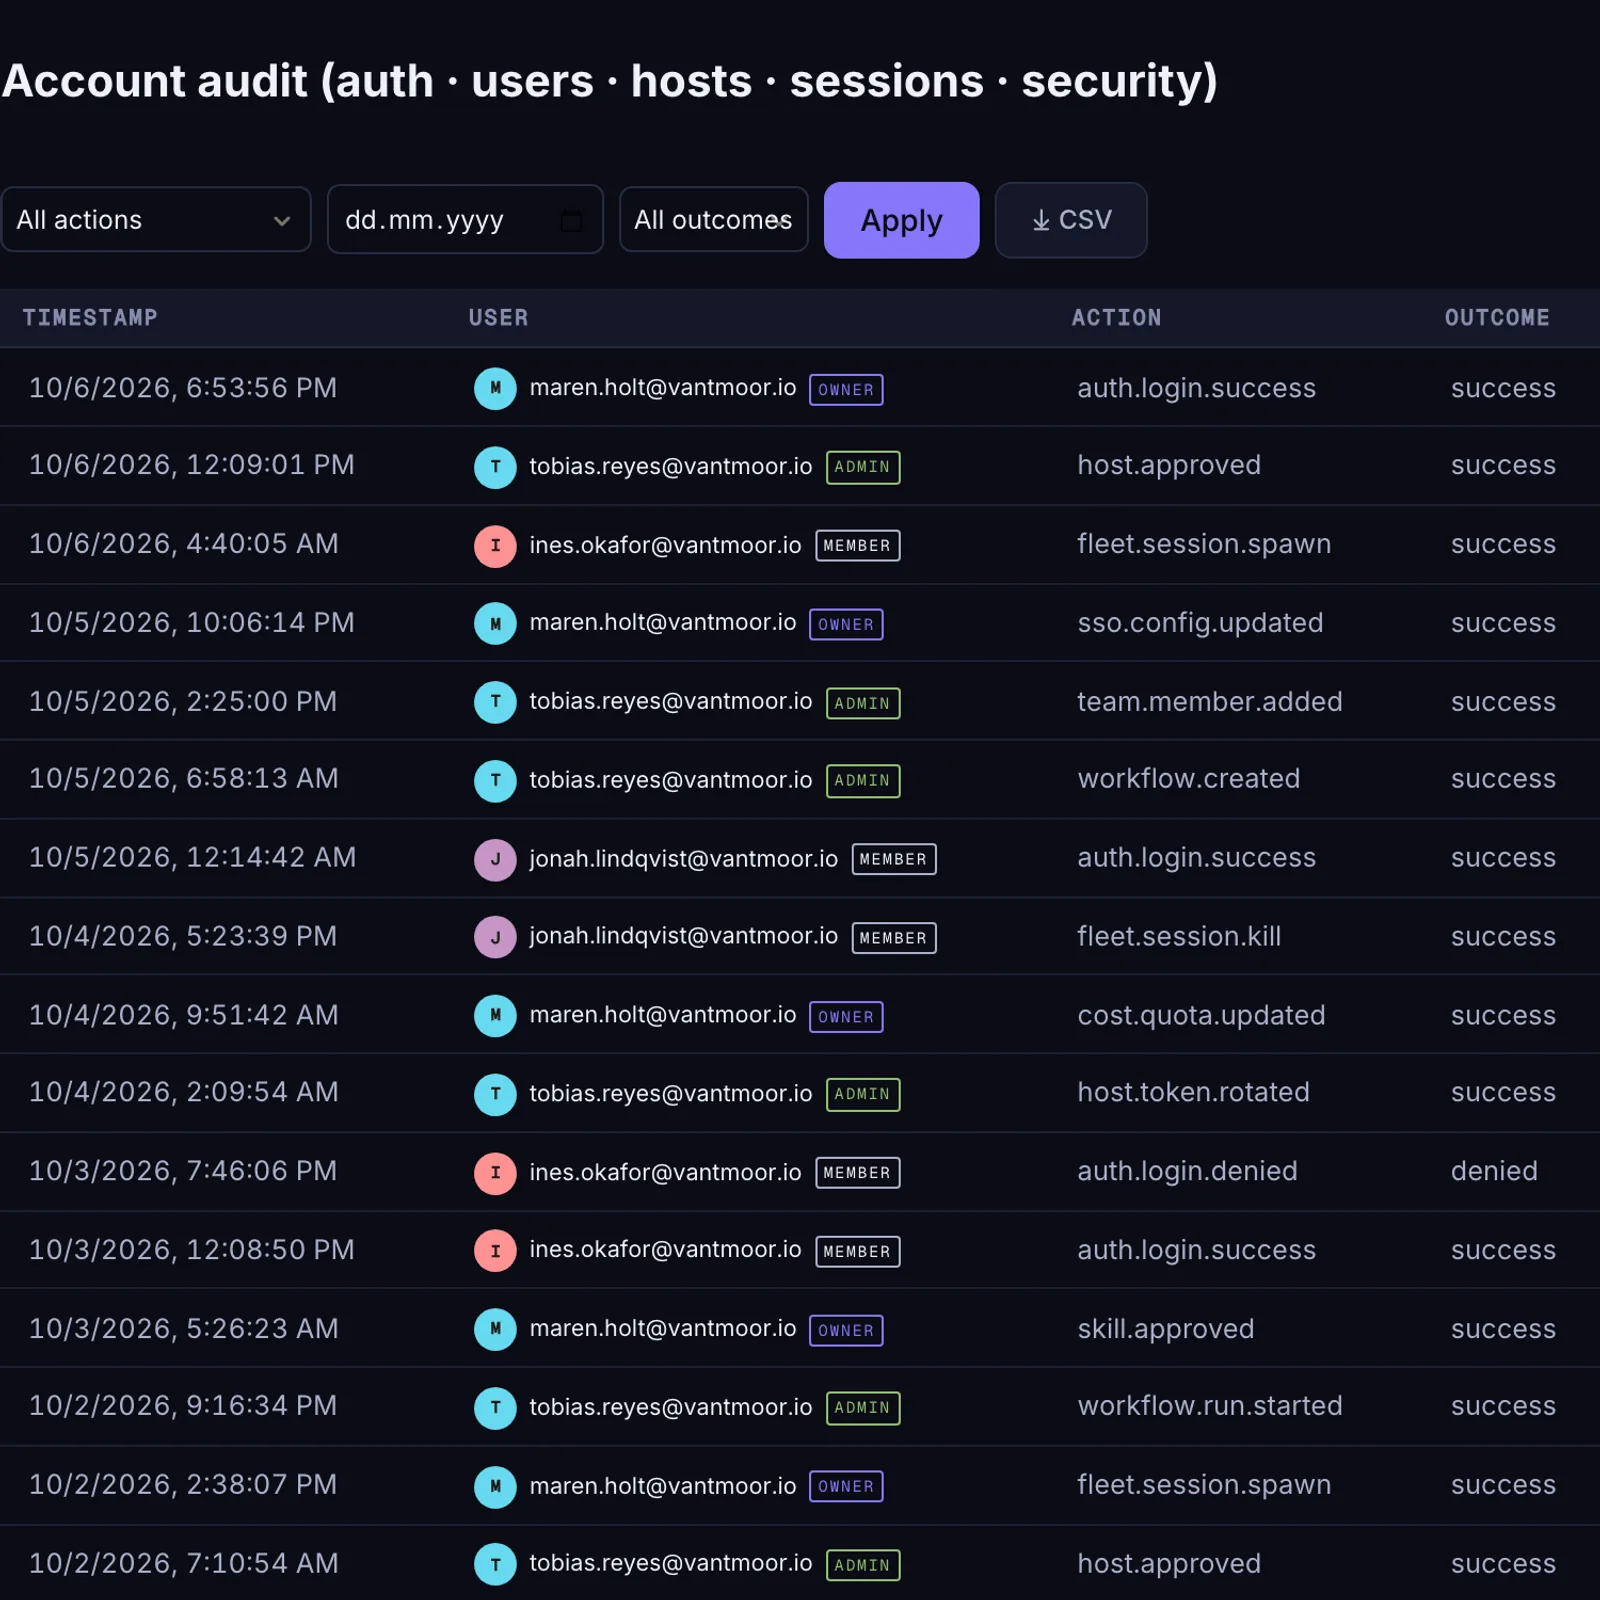
Auditointiketjun allekirjoitus. Jokainen yrityksen tai yksittäisen käyttäjän tapahtuma on Ed25519-allekirjoitettu ja hash-ketjutettu: yksi allekirjoitus riviä kohti, todennettavissa yrityksesi omaa allekirjoitusavainta vasten.
"Yksi API-avain per toimittaja, jaettuna koko organisaation kesken."
Tiimillä oma pääsy ja budjetti. Jokaisella tiimillä on oma lukittu pääsy ja kulutuskatto, joten yksi vuotanut avain tai karannut lasku ei voi kaataa koko yritystä.
Tiimillä oma avain, oma budjetti. Jokainen tiimi saa oman käärityn avaimensa, kulutuksen hostin, mallin ja tunnisteen mukaan sekä kovan USD-katon, joka estää uudet istunnot, kun raja on saavutettu.
"Vaatimustenmukaisuus pyysi todisteen siitä, ettemme vuoda prompteja."
Tietosi on eristetty — ja kerromme, mitä näemme. Henkilökohtaisen holvin muistiinpanot voi lukea vain sinä. Tiimin salaisuudet, jaettu tietämys, transkriptit ja istunnon metatiedot on eristetty vuokralaisittain ja salattu levossa tiimikohtaisella avaimella, jota säilytyspalvelumme hallitsee, jotta ne voidaan indeksoida, hakea ja suoratoistaa. Turvallisuussivulla kerrotaan, mitä näemme ja mitä emme — pilvessä ja itse isännöitynä.
Henkilökohtainen holvisi on vain sinun. Muun osalta avain on meillä. Henkilökohtaisen holvin muistiinpanot salataan selaimessasi salasanalauseestasi johdetulla avaimella; me säilytämme vain salatekstin emmekä voi palauttaa niitä, jos hukkaat sen. Salaisuudet, tiimin tietämys, tallennetut transkriptit ja istunnon metatiedot toimivat toisin: ne saapuvat meille luettavina ja salataan levossa tiimikohtaisella avaimella, jota säilytysvpalvelumme hallitsee ja purkaa indeksointia, hakua ja suoratoistoa varten. Turvallisuussivulla kerrotaan tarkalleen, mitä näemme ja mitä emme.
Sääntely lähestyy
Rakennettu säännöille, jotka kiristyvät tekoälyn käytön ympärillä.
EU:n Cyber Resilience Act, NIS2, SOC 2 ja ISO 27001 vaativat kaikki samaa: näytön siitä, kuka teki mitä, kontrollit, jotka voidaan esittää auditoijalle, ja datan, joka todella säilyy. Caldyr antaa näytön, ei taas yhtä käytäntö-PDF:ää.
Pääsynhallinta, eristys ja poikkeamiin valmiit lokit järjestelmille, jotka kuuluvat NIS2:n piiriin.
SOC 2
Näyttöä omaan SOC 2 -auditointiisi: allekirjoitettu auditointiloki istunnoista, salaisuuksien käytöstä ja käytäntömuutoksista.
ISO 27001
Avainten hallinta, salaus ja pääsytietueet, jotka vastaavat Annex A -kontrolleja.
GDPR
Henkilökohtaisen holvin muistiinpanot on salattu päästä päähän, joten emme voi lukea niitä. Salaisuudet, tiimin tietämys, tallennetut transkriptit ja istunnon metatiedot salataan levossa tiimikohtaisella avaimella, jota säilytyspalvelumme hallitsee ja voi purkaa pyydettäessä.
Caldyr tarjoaa teknisiä kontrolleja ja auditointinäyttöä näiden viitekehysten tueksi. Se ei itse ole sertifiointi; sertifioinnin hankkiminen jää asiakkaan tehtäväksi.
Portilla
Kaikki, mitä tekoälyn hallinnassa pitämiseen ja sen todistamiseen tarvitaan.
Kaikki mitä platform-tiimi tarvitsee agenttien turvalliseen vartiointiin.
Täydellinen auditointijälki
Auditointiketjun allekirjoitus
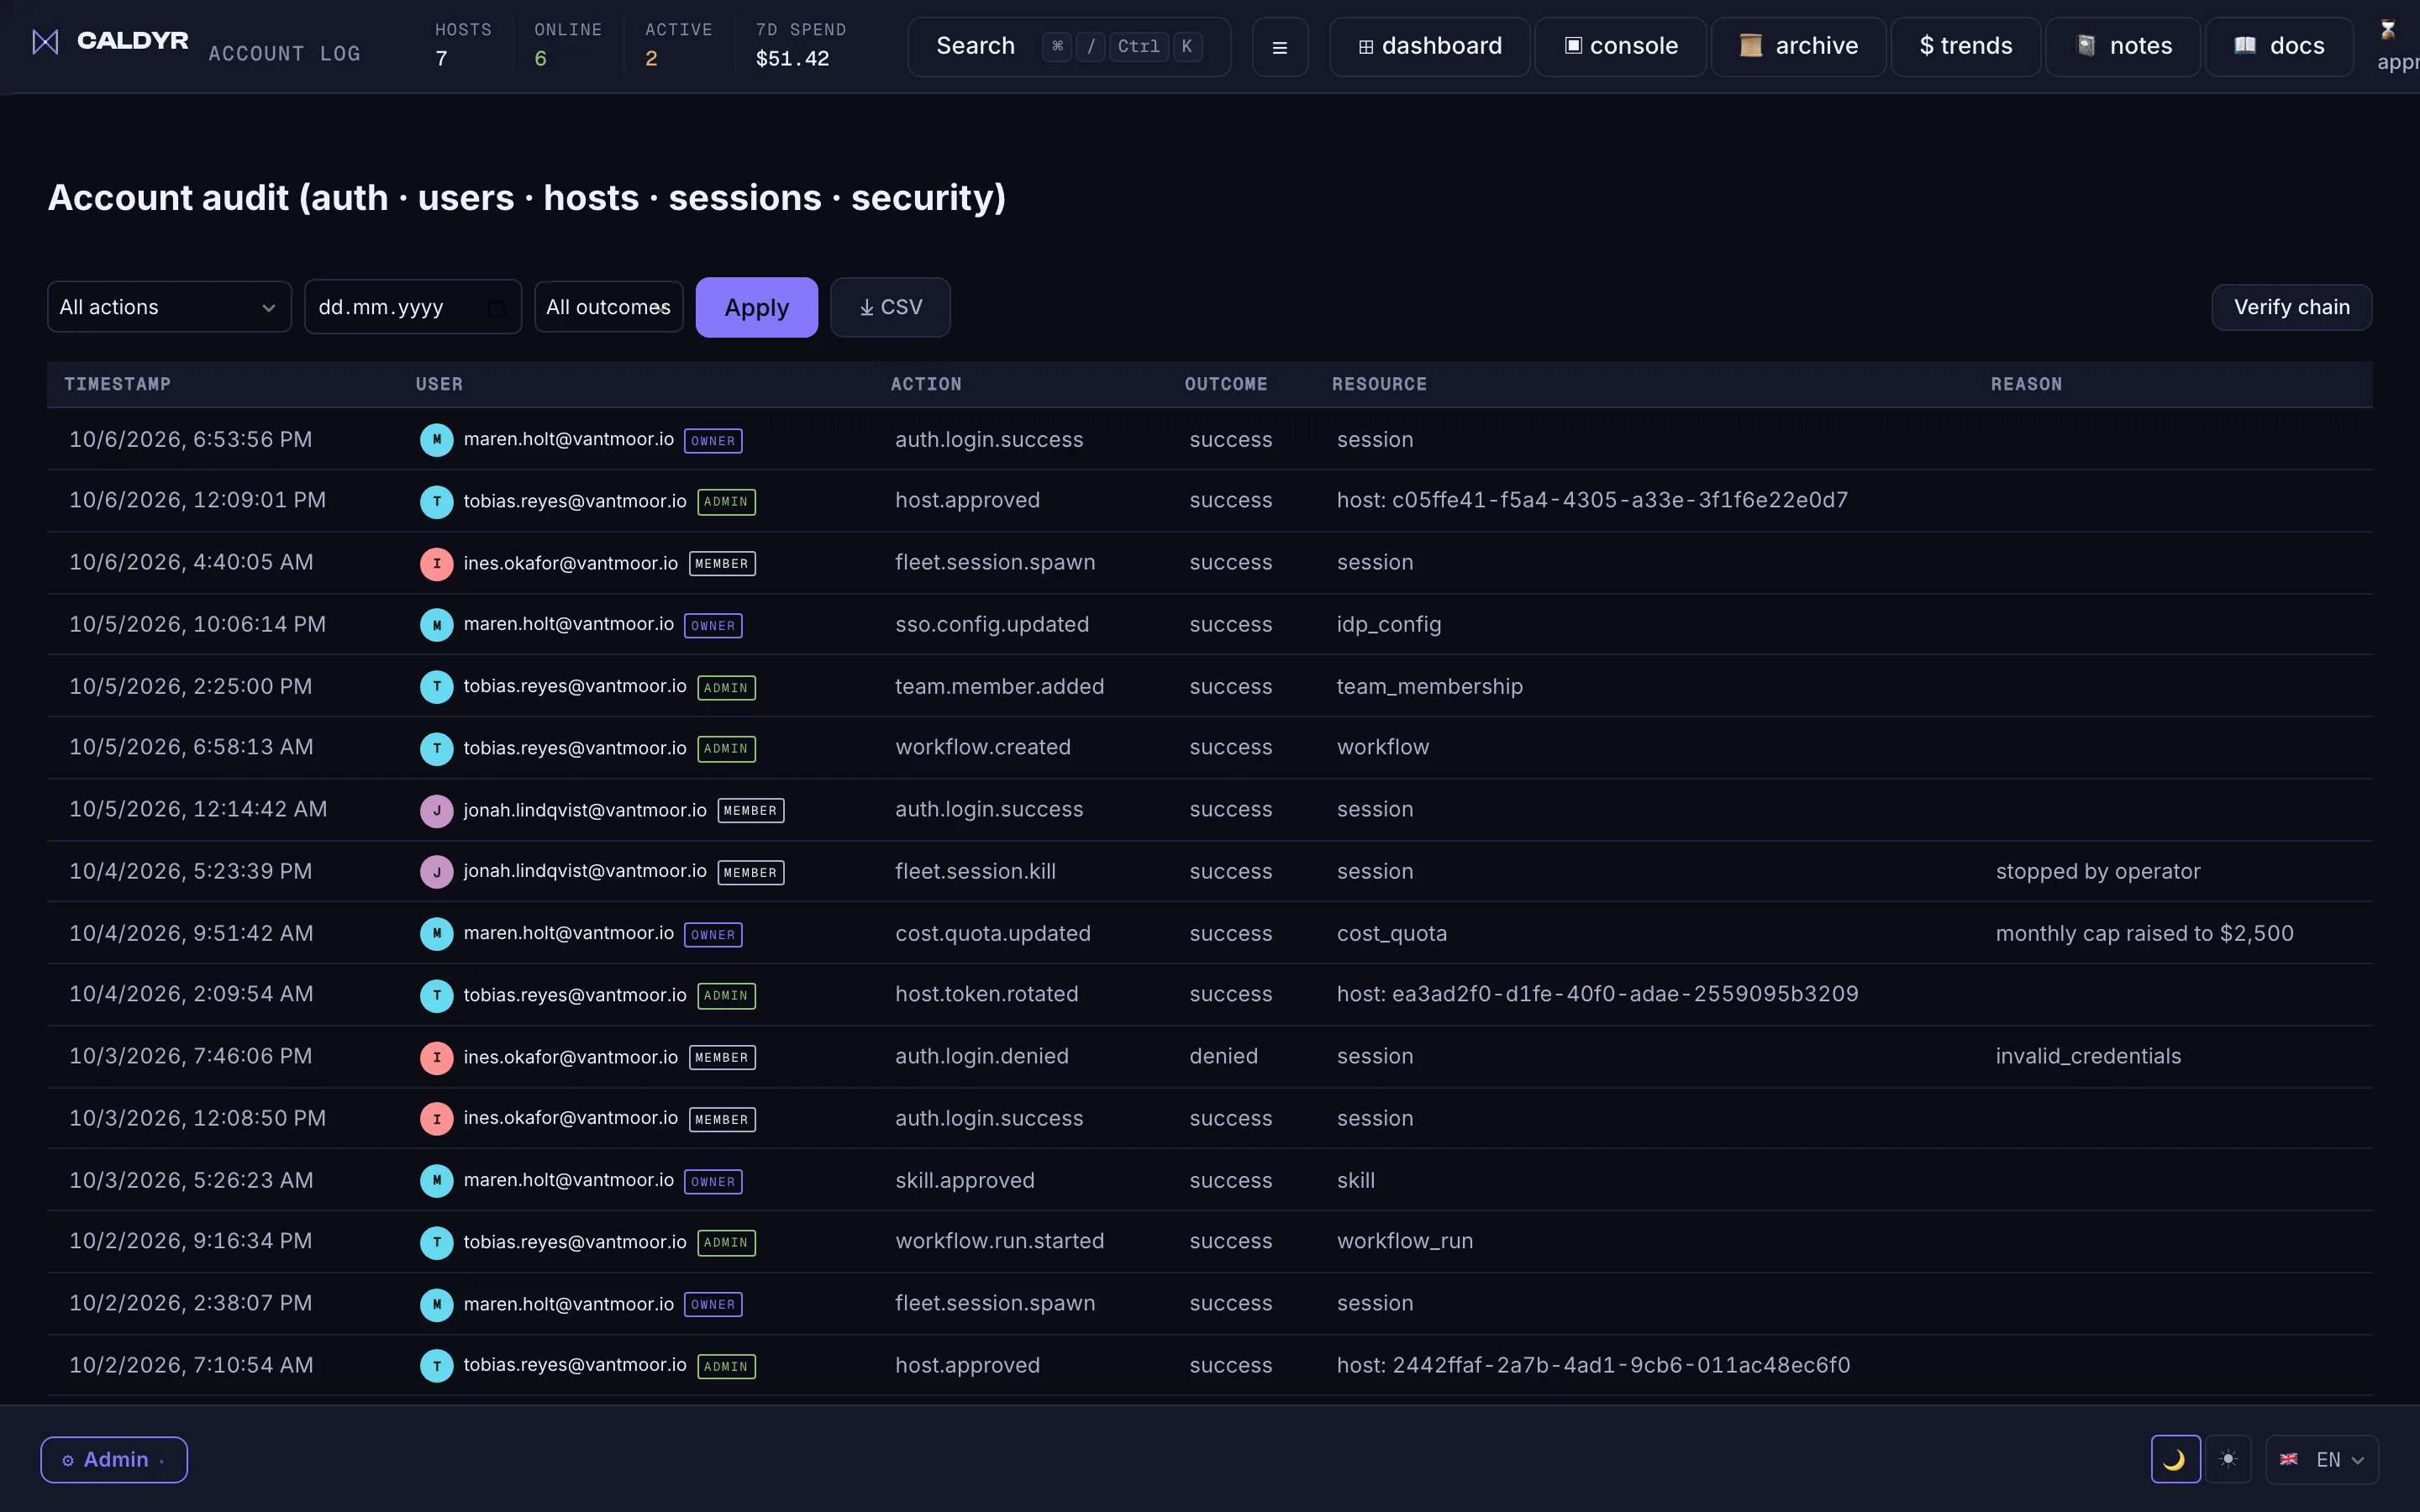
Peukalointia osoittava loki tiimisi toimenpiteistä: jokaisella merkinnällä on oma allekirjoitus, joten auditoijalle voidaan näyttää, kuka teki mitä.
Ed25519 allekirjoittaa jokaisen yrityksen tai yksittäisen käyttäjän auditointirivin: yksi allekirjoitus riviä kohti ja oma hash-ketju kullekin yritykselle ja kullekin yksittäiselle käyttäjälle. Minkä tahansa aikavälin voi todentaa tämän ketjun omaa avainta vasten. Alustatason riveillä ei ole yrityksen avainta, eikä niitä allekirjoiteta.
Käyttäjät kirjautuvat sisään olemassa olevilla yritystunnuksilla; pääsy myönnetään ja perutaan automaattisesti.
OIDC-kirjautuminen millä tahansa standardien mukaisella IdP:llä, kuten Okta, Azure AD tai Google. Valinnainen just-in-time-provisiointi ensimmäisellä kirjautumisella. SCIM 2.0 käyttäjän koko elinkaaren hallintaan (Enterprise).
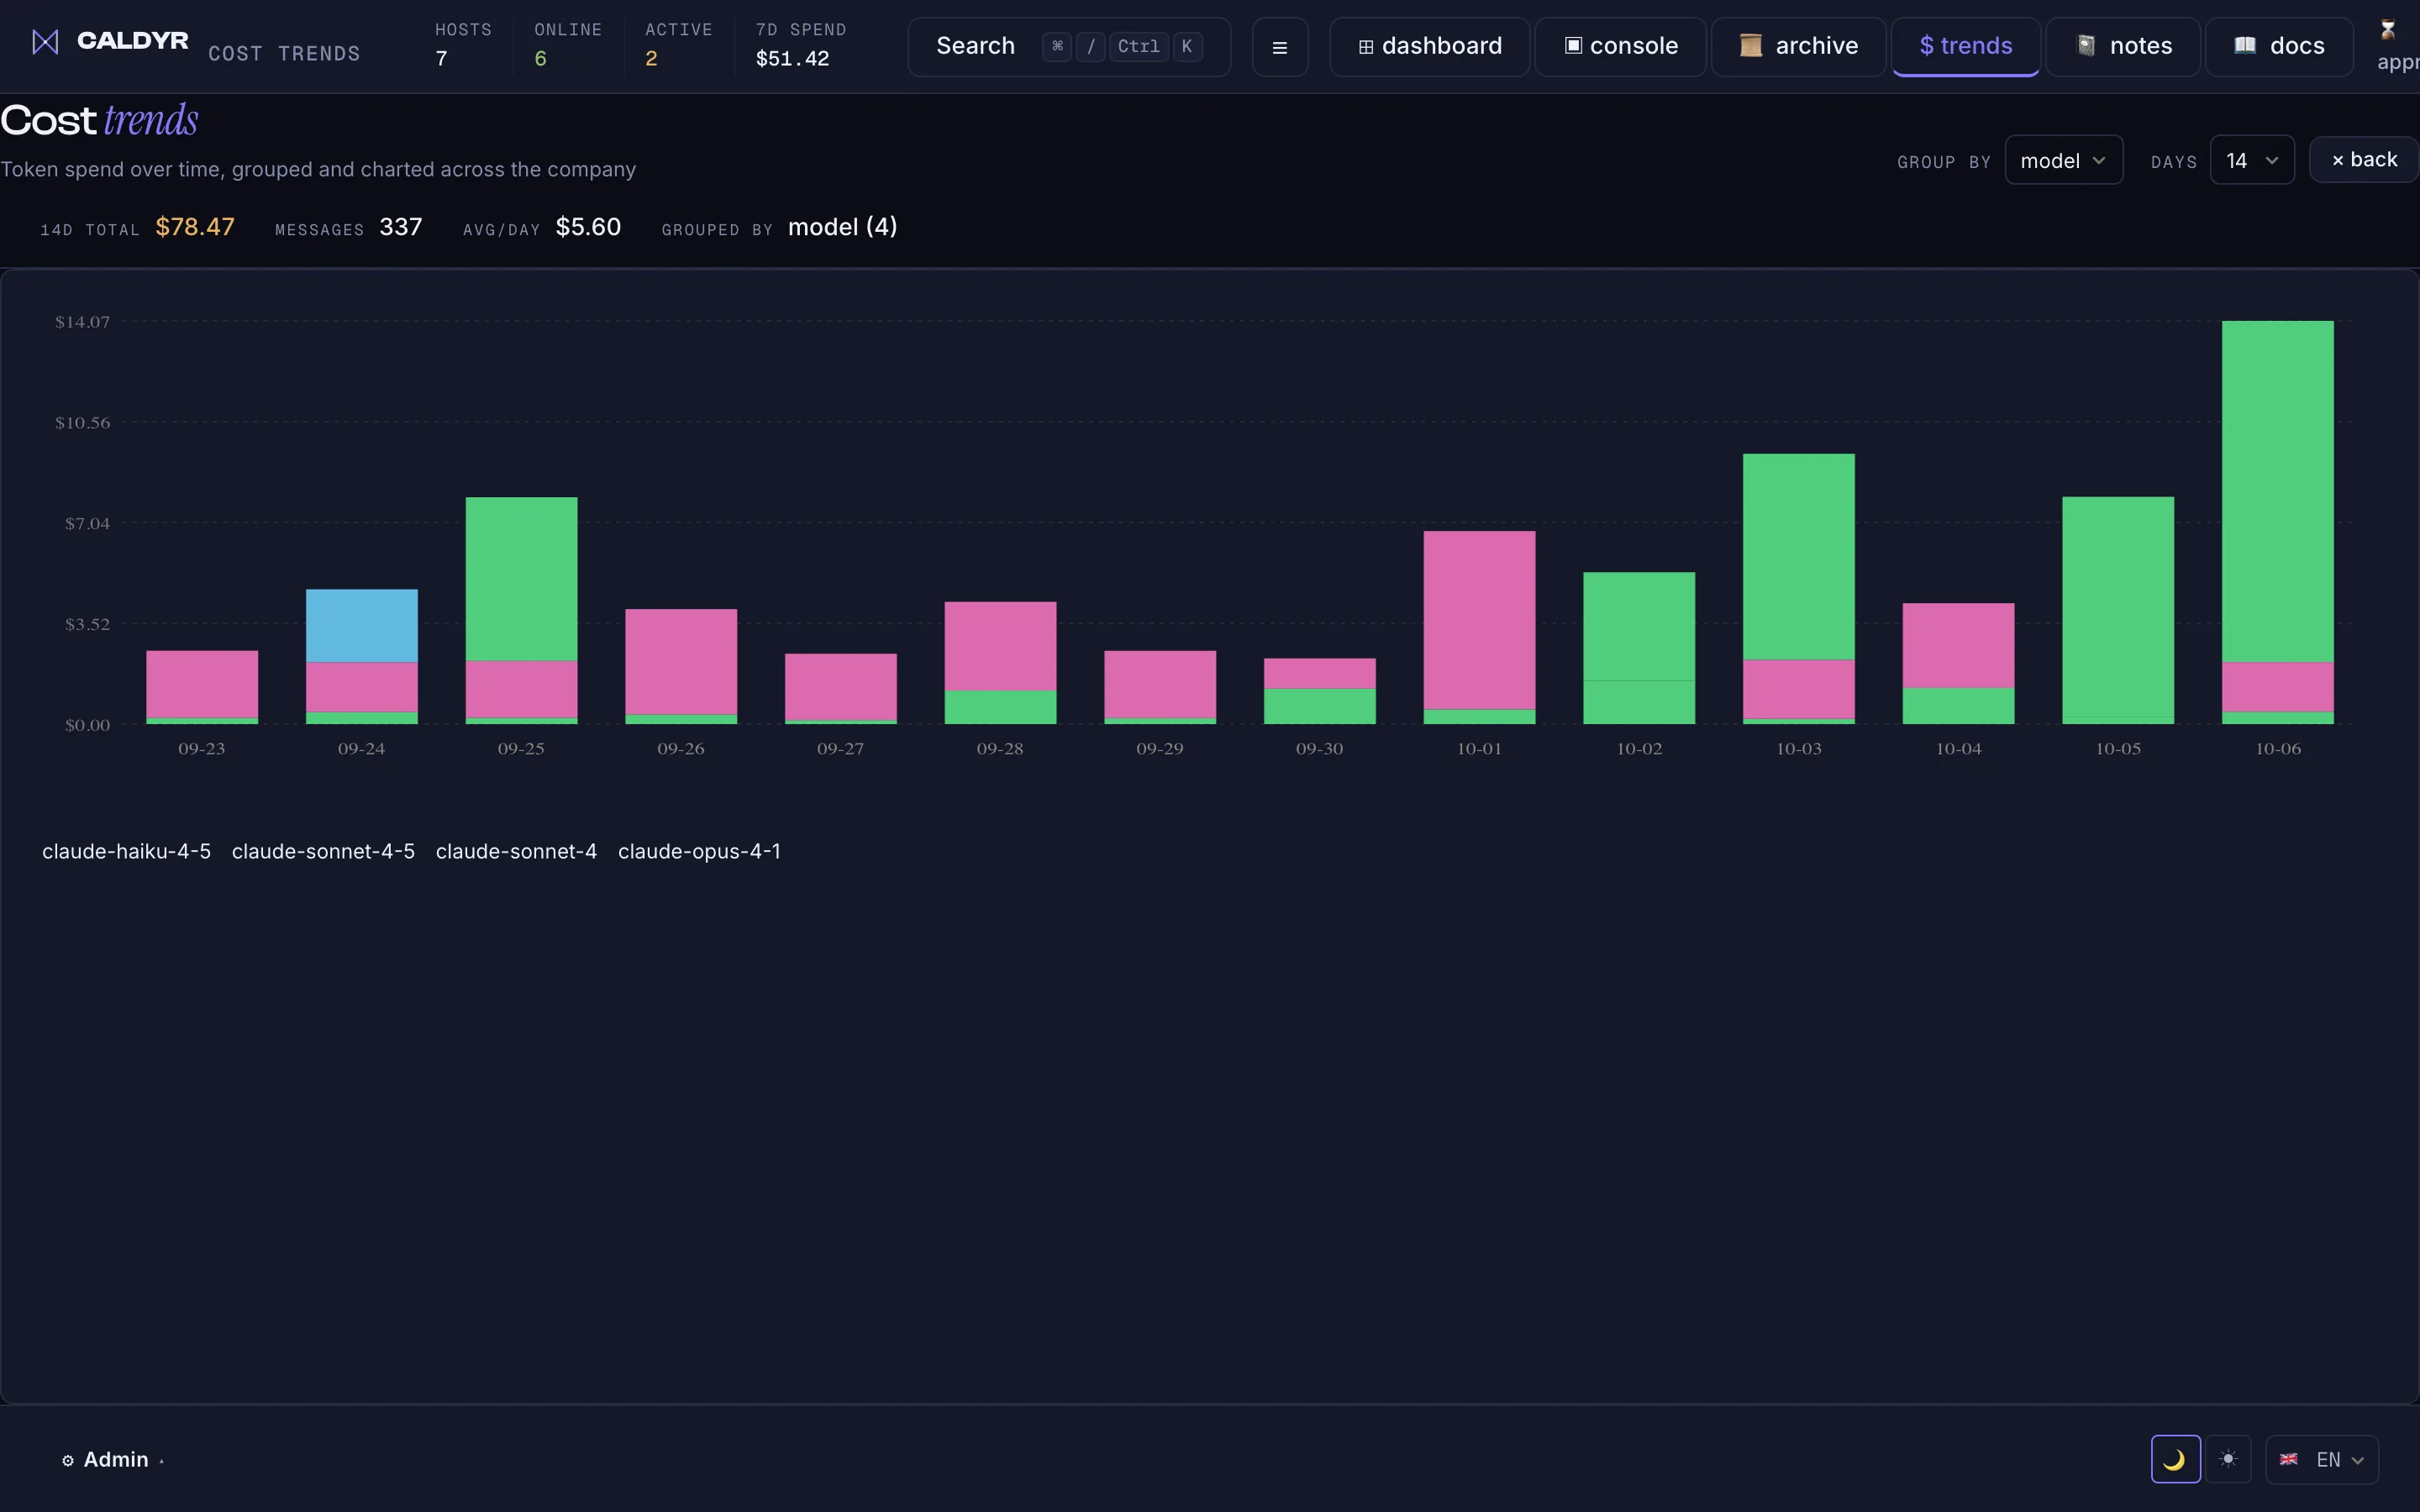
Näe tiimien kulutus reaaliajassa ja aseta kovat rajat: tekoälykustannukset eivät enää yllätä sinua.
Kustannukset hostin, mallin ja tunnisteen mukaan, ja jokainen kustannusrivi on sidottu tiimiinsä ja käyttäjäänsä. Tokenikustannukset kohdistetaan istuntokohtaisesti. Lisenssin paikkarajat sekä säädettävät USD-katot, jotka estävät uudet istunnot, ilmoittavat tai varoittavat rajan ylittyessä.
Asenna ja aja täysin omassa verkossa, jopa täysin offline-tilassa ilman, että data poistuu verkosta.
Allekirjoitettu megatar-paketti. Asiakkaan toimittama JWS-lisenssi. Caddyn sisäinen CA. Valinnainen offline-päivityspalvelin, jota kysellään, ei koskaan työnnetä.
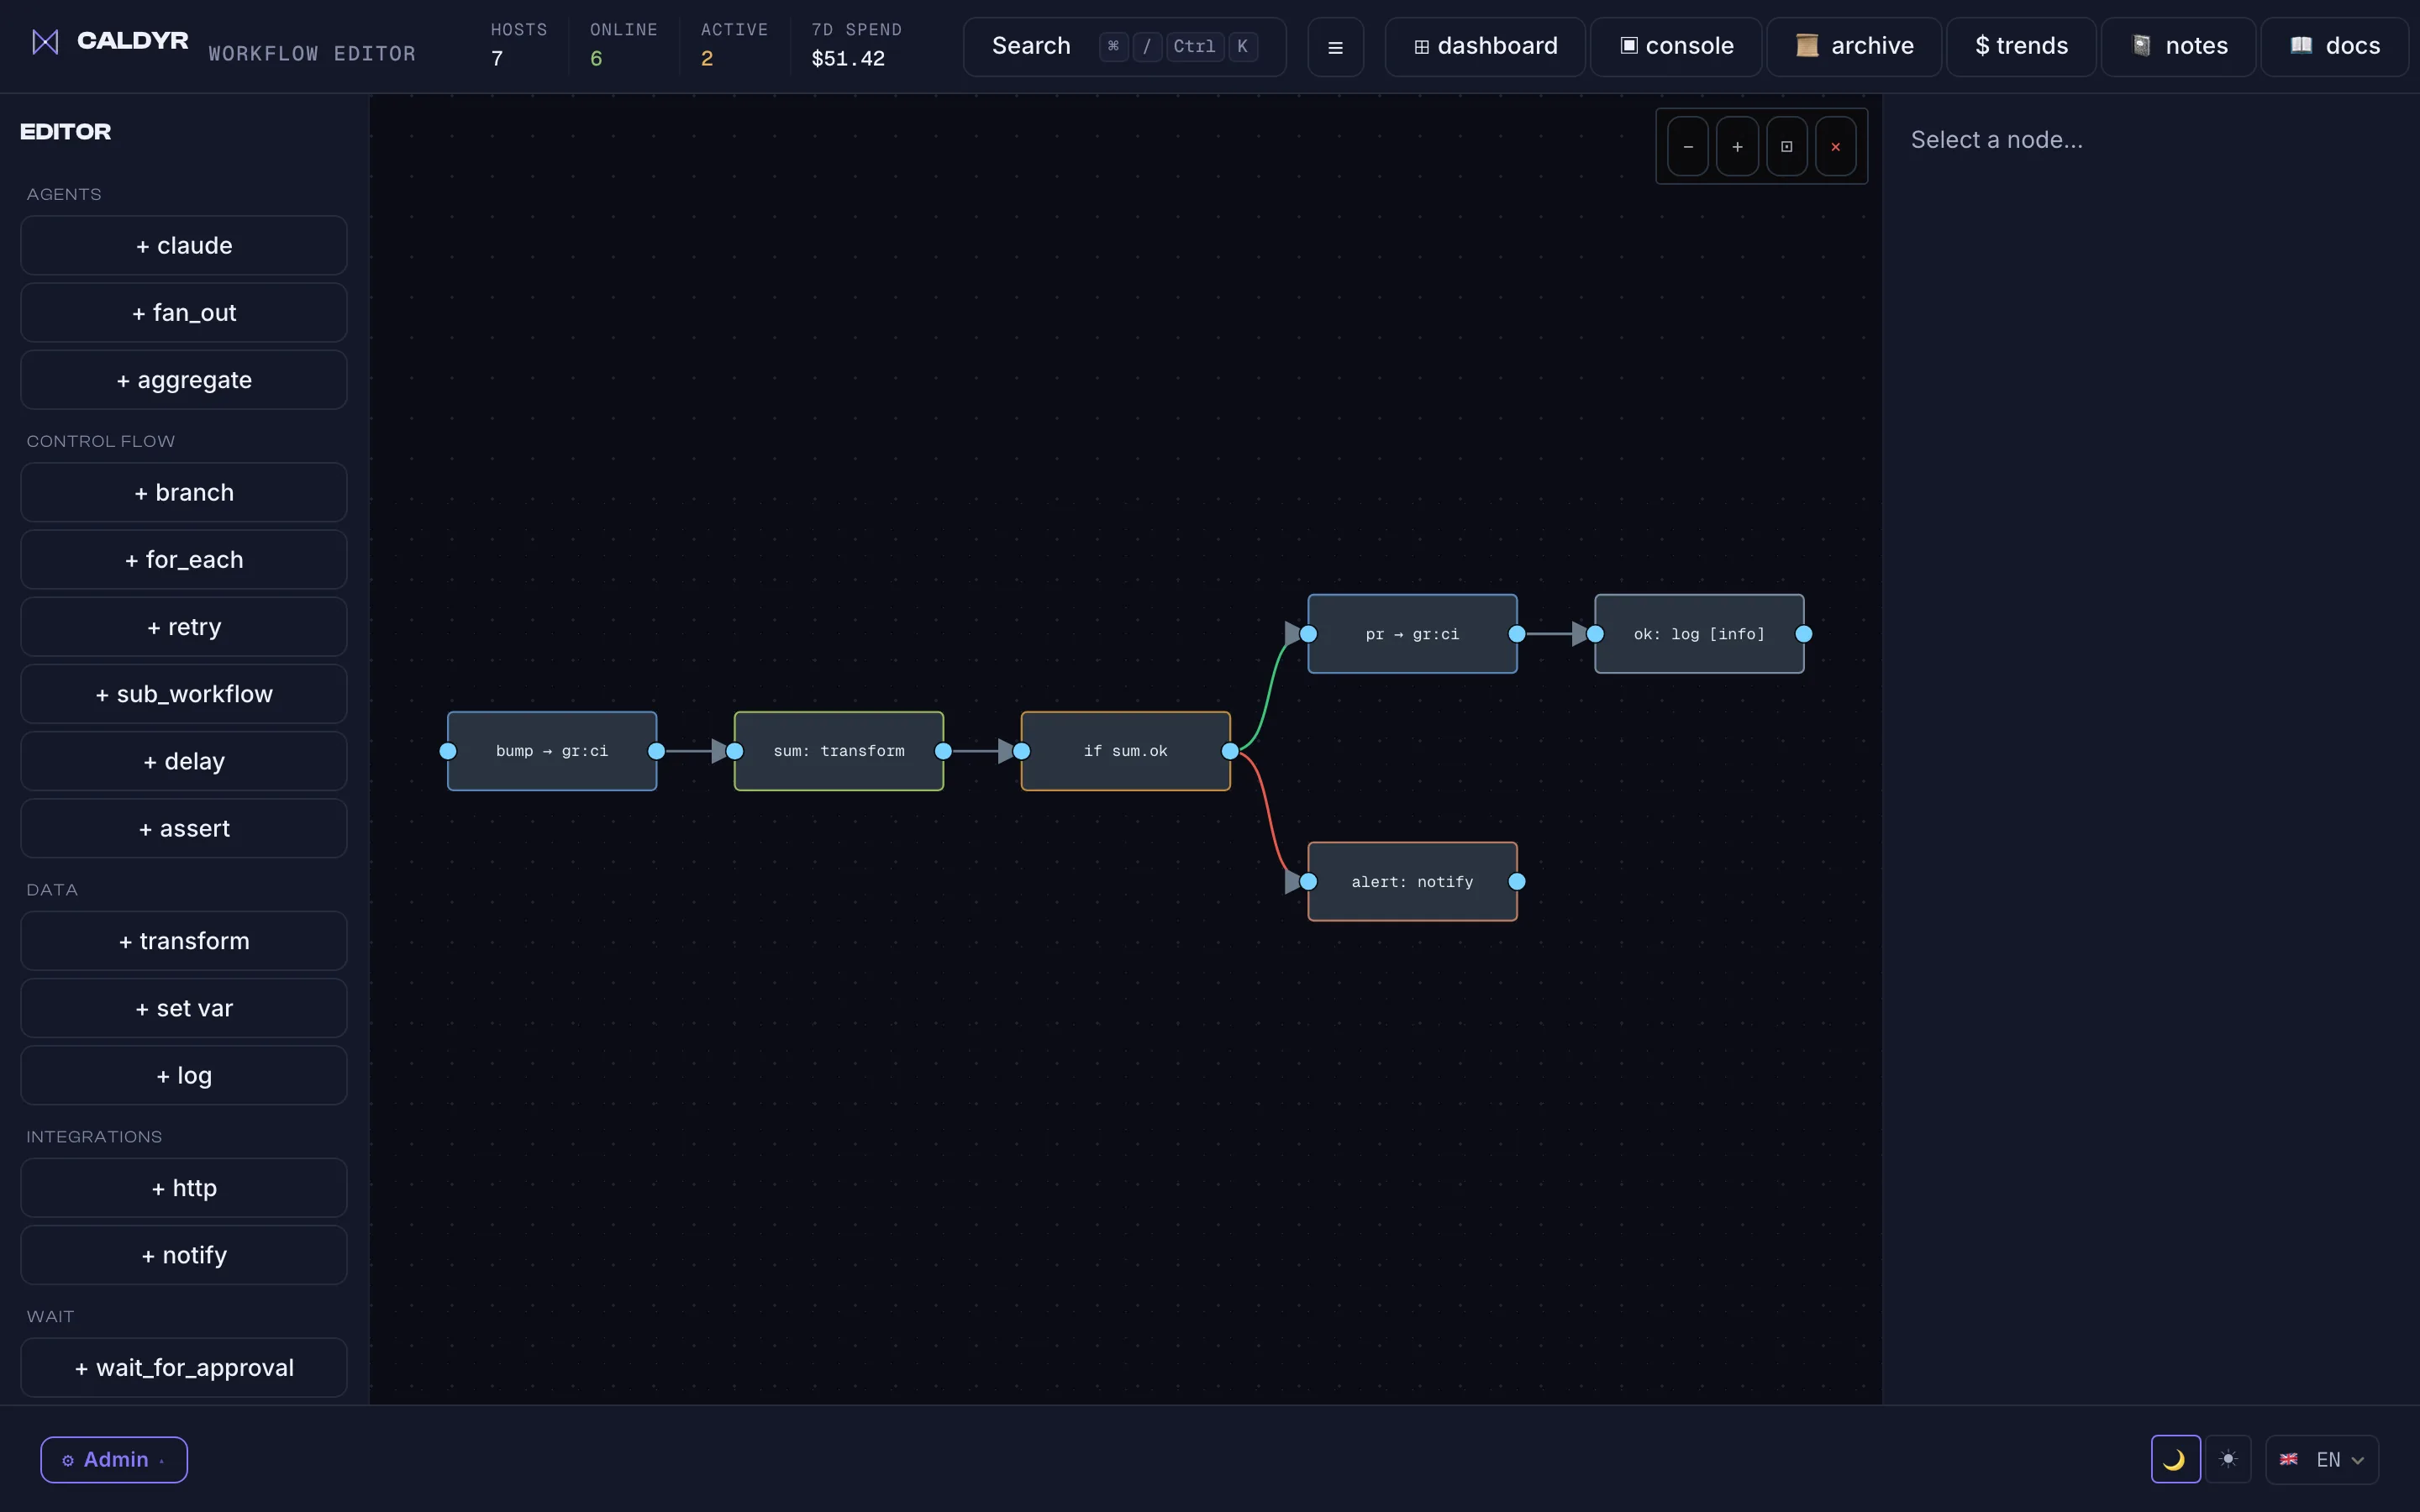
Rakenna toistettavia, monivaiheisia tekoälytehtäviä, joita tiimi voi ajaa ja seurata; jokainen tiimi toimii eristettynä.
Kytke tyypitetyt solmut — claude, http_request, assert, wait_for_approval, kuusitoista kaikkiaan — DAG:ksi, validoi se, aja se ja seuraa ajoa reaaliajassa. Valmiit aloituspohjat ja visuaalinen kanvas. Tiimikohtaisesti eristetty; claude-solmun aikakatkaisu lähettää SIGTERMin.
Käytössä ollessaan lähtevä liikenne estetään oletuksena
Hiekkalaatikko / ulospääsyn eristys
Sinetöidyt istunnot ovat oletuksena pois päältä. Ota ne käyttöön yrityskohtaisesti; käytössä ollessaan istunnon lähtevä verkkoyhteys estetään.
Valinnainen yrityskohtainen käytäntö ajaa agentti-istuntoja eristetyssä verkkonimiavaruudessa (netns). Ulospäin suuntautuva liikenne on oletuksena estetty lukuun ottamatta agentin omaa mallirajapintaa ja DNS:ää, joten agentti ei voi vuotaa dataa verkon kautta. Vain Linux-hostit. Oletuksena pois päältä.
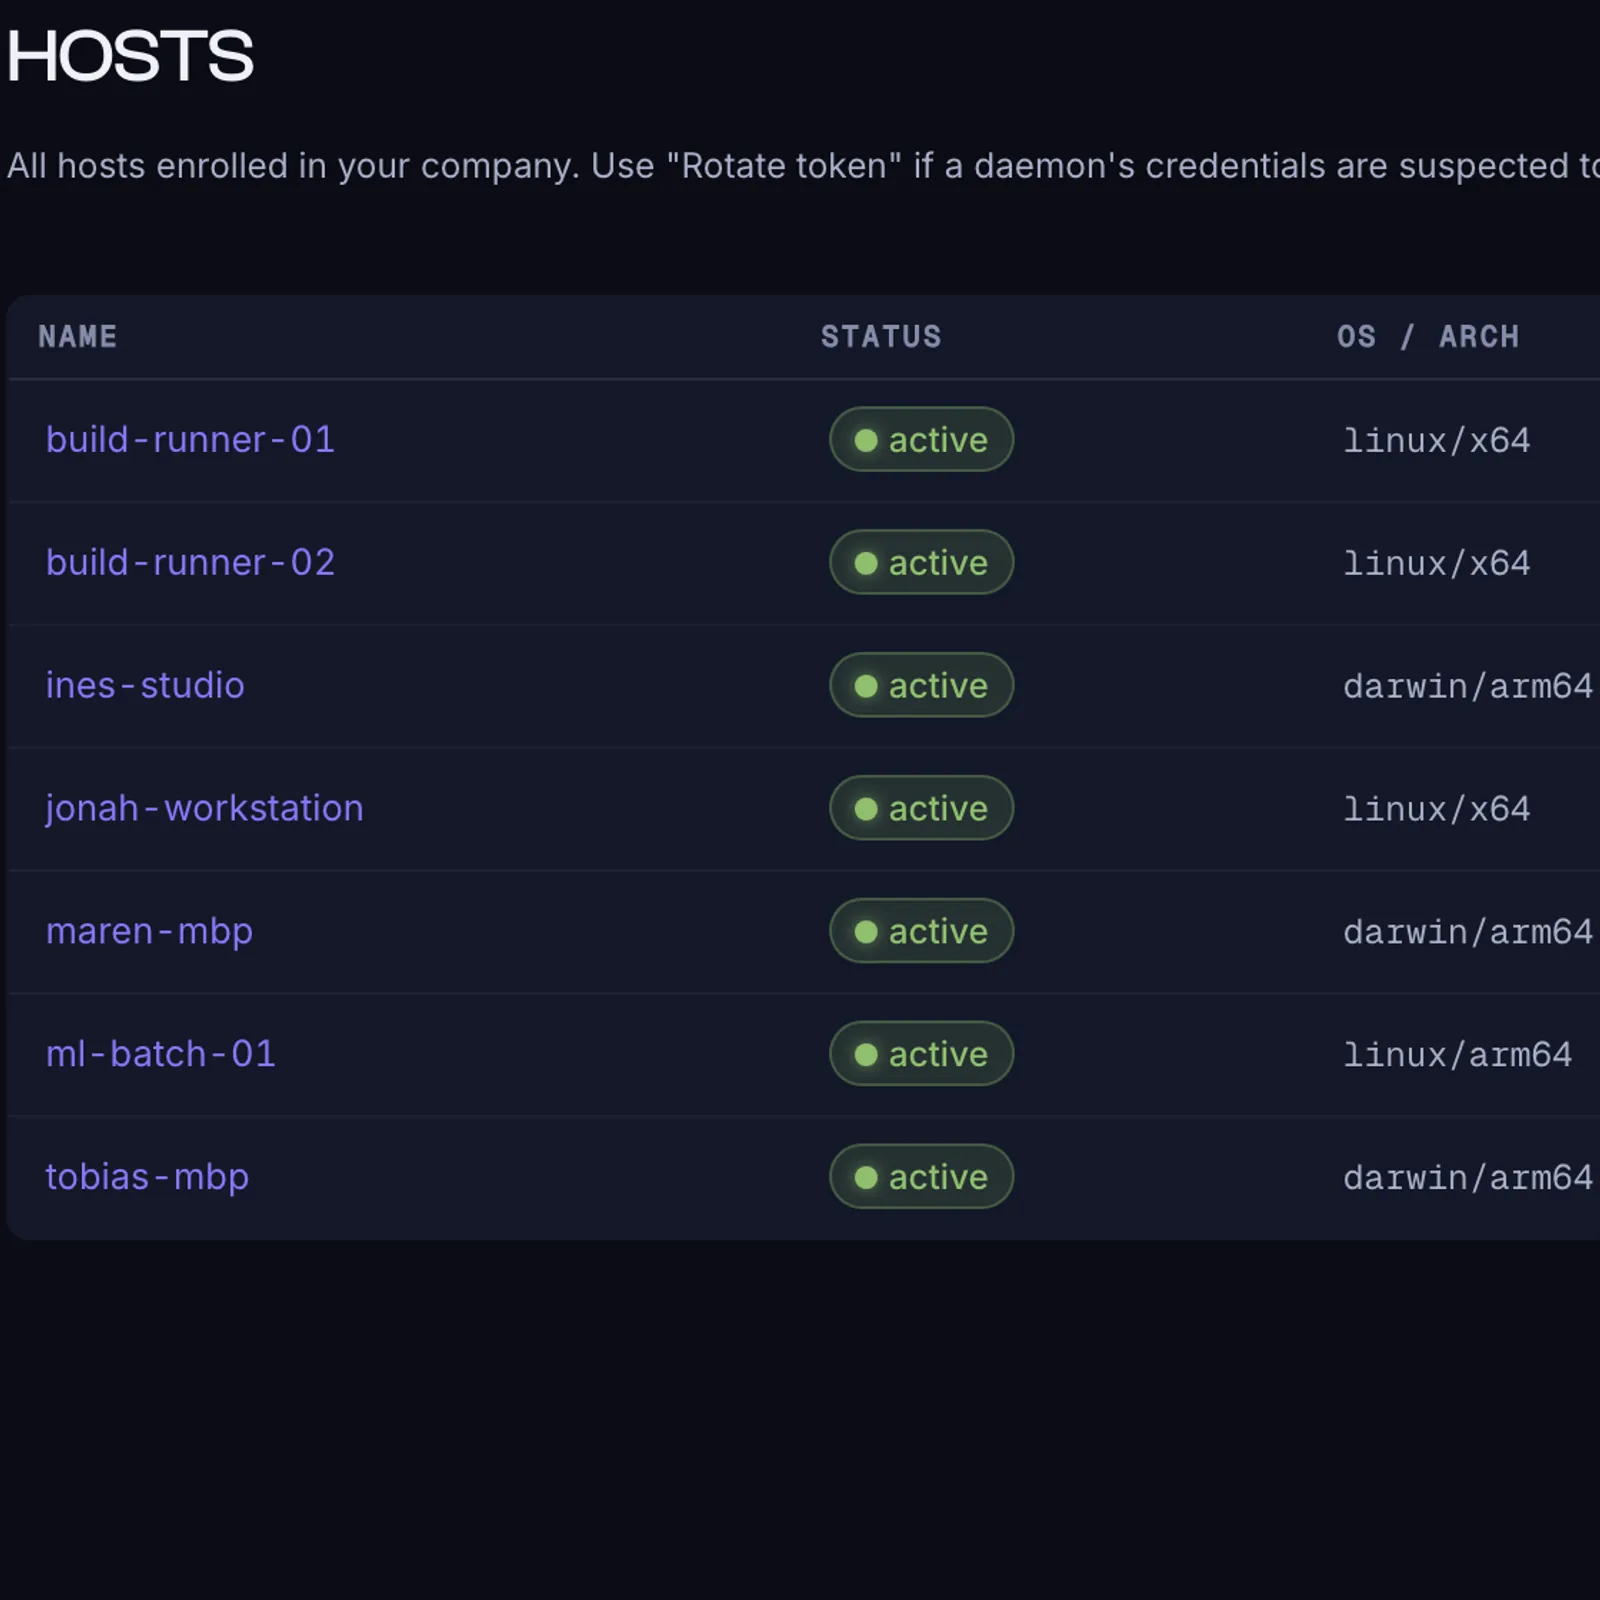
Daemon ottaa yhteyden hubiin HTTPS:n yli ja tarkistaa hubin varmenteen. Kertakäyttöinen koodi Add Agent -sivulta aloittaa liittämisen: daemon luo hostin avainparin, lähettää sen koodin kanssa ja jää odottamaan. Tämän hostin oma token annetaan vasta, kun ylläpitäjä hyväksyy hostin.
· Enrolling (waiting for approval on the Add Agent page)…
✓ Online · your-host joined the fleet
2
Käynnistä istuntoja tiimeittäin
Mikä tahansa backend, tiimikohtainen eristys, ylläpitäjät hallinnoivat, eivät vakoile.
Tiimin jäsenet käynnistävät agentti-istuntoja millä tahansa backendillä, rajattuna omaan tiimiinsä. Rivitason suojaus eristää jokaisen rivin, joten ylläpitäjät hallinnoivat pääsyä, eivät vakoile kehotteita.
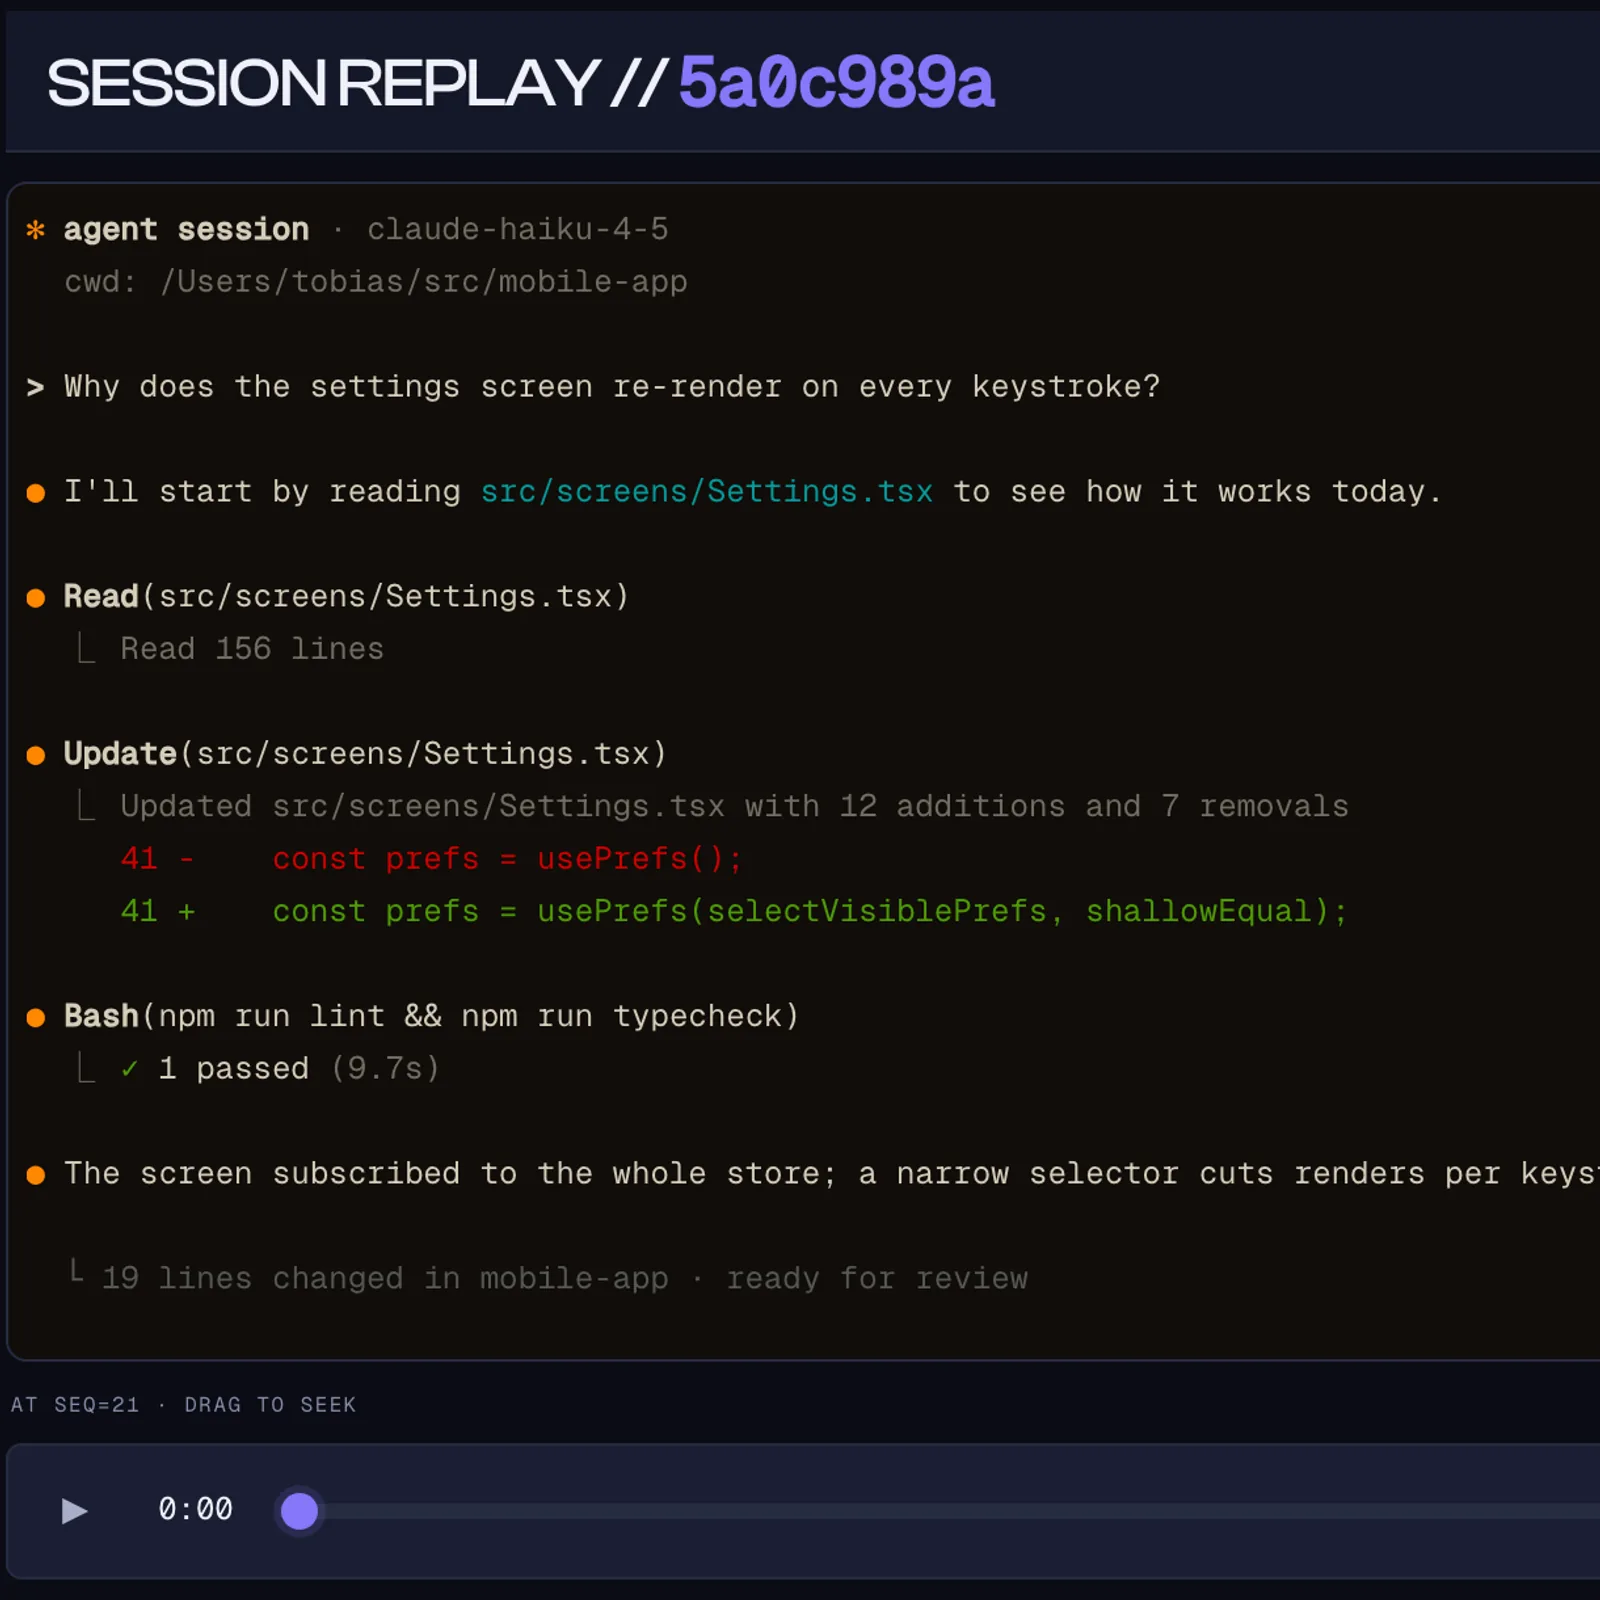
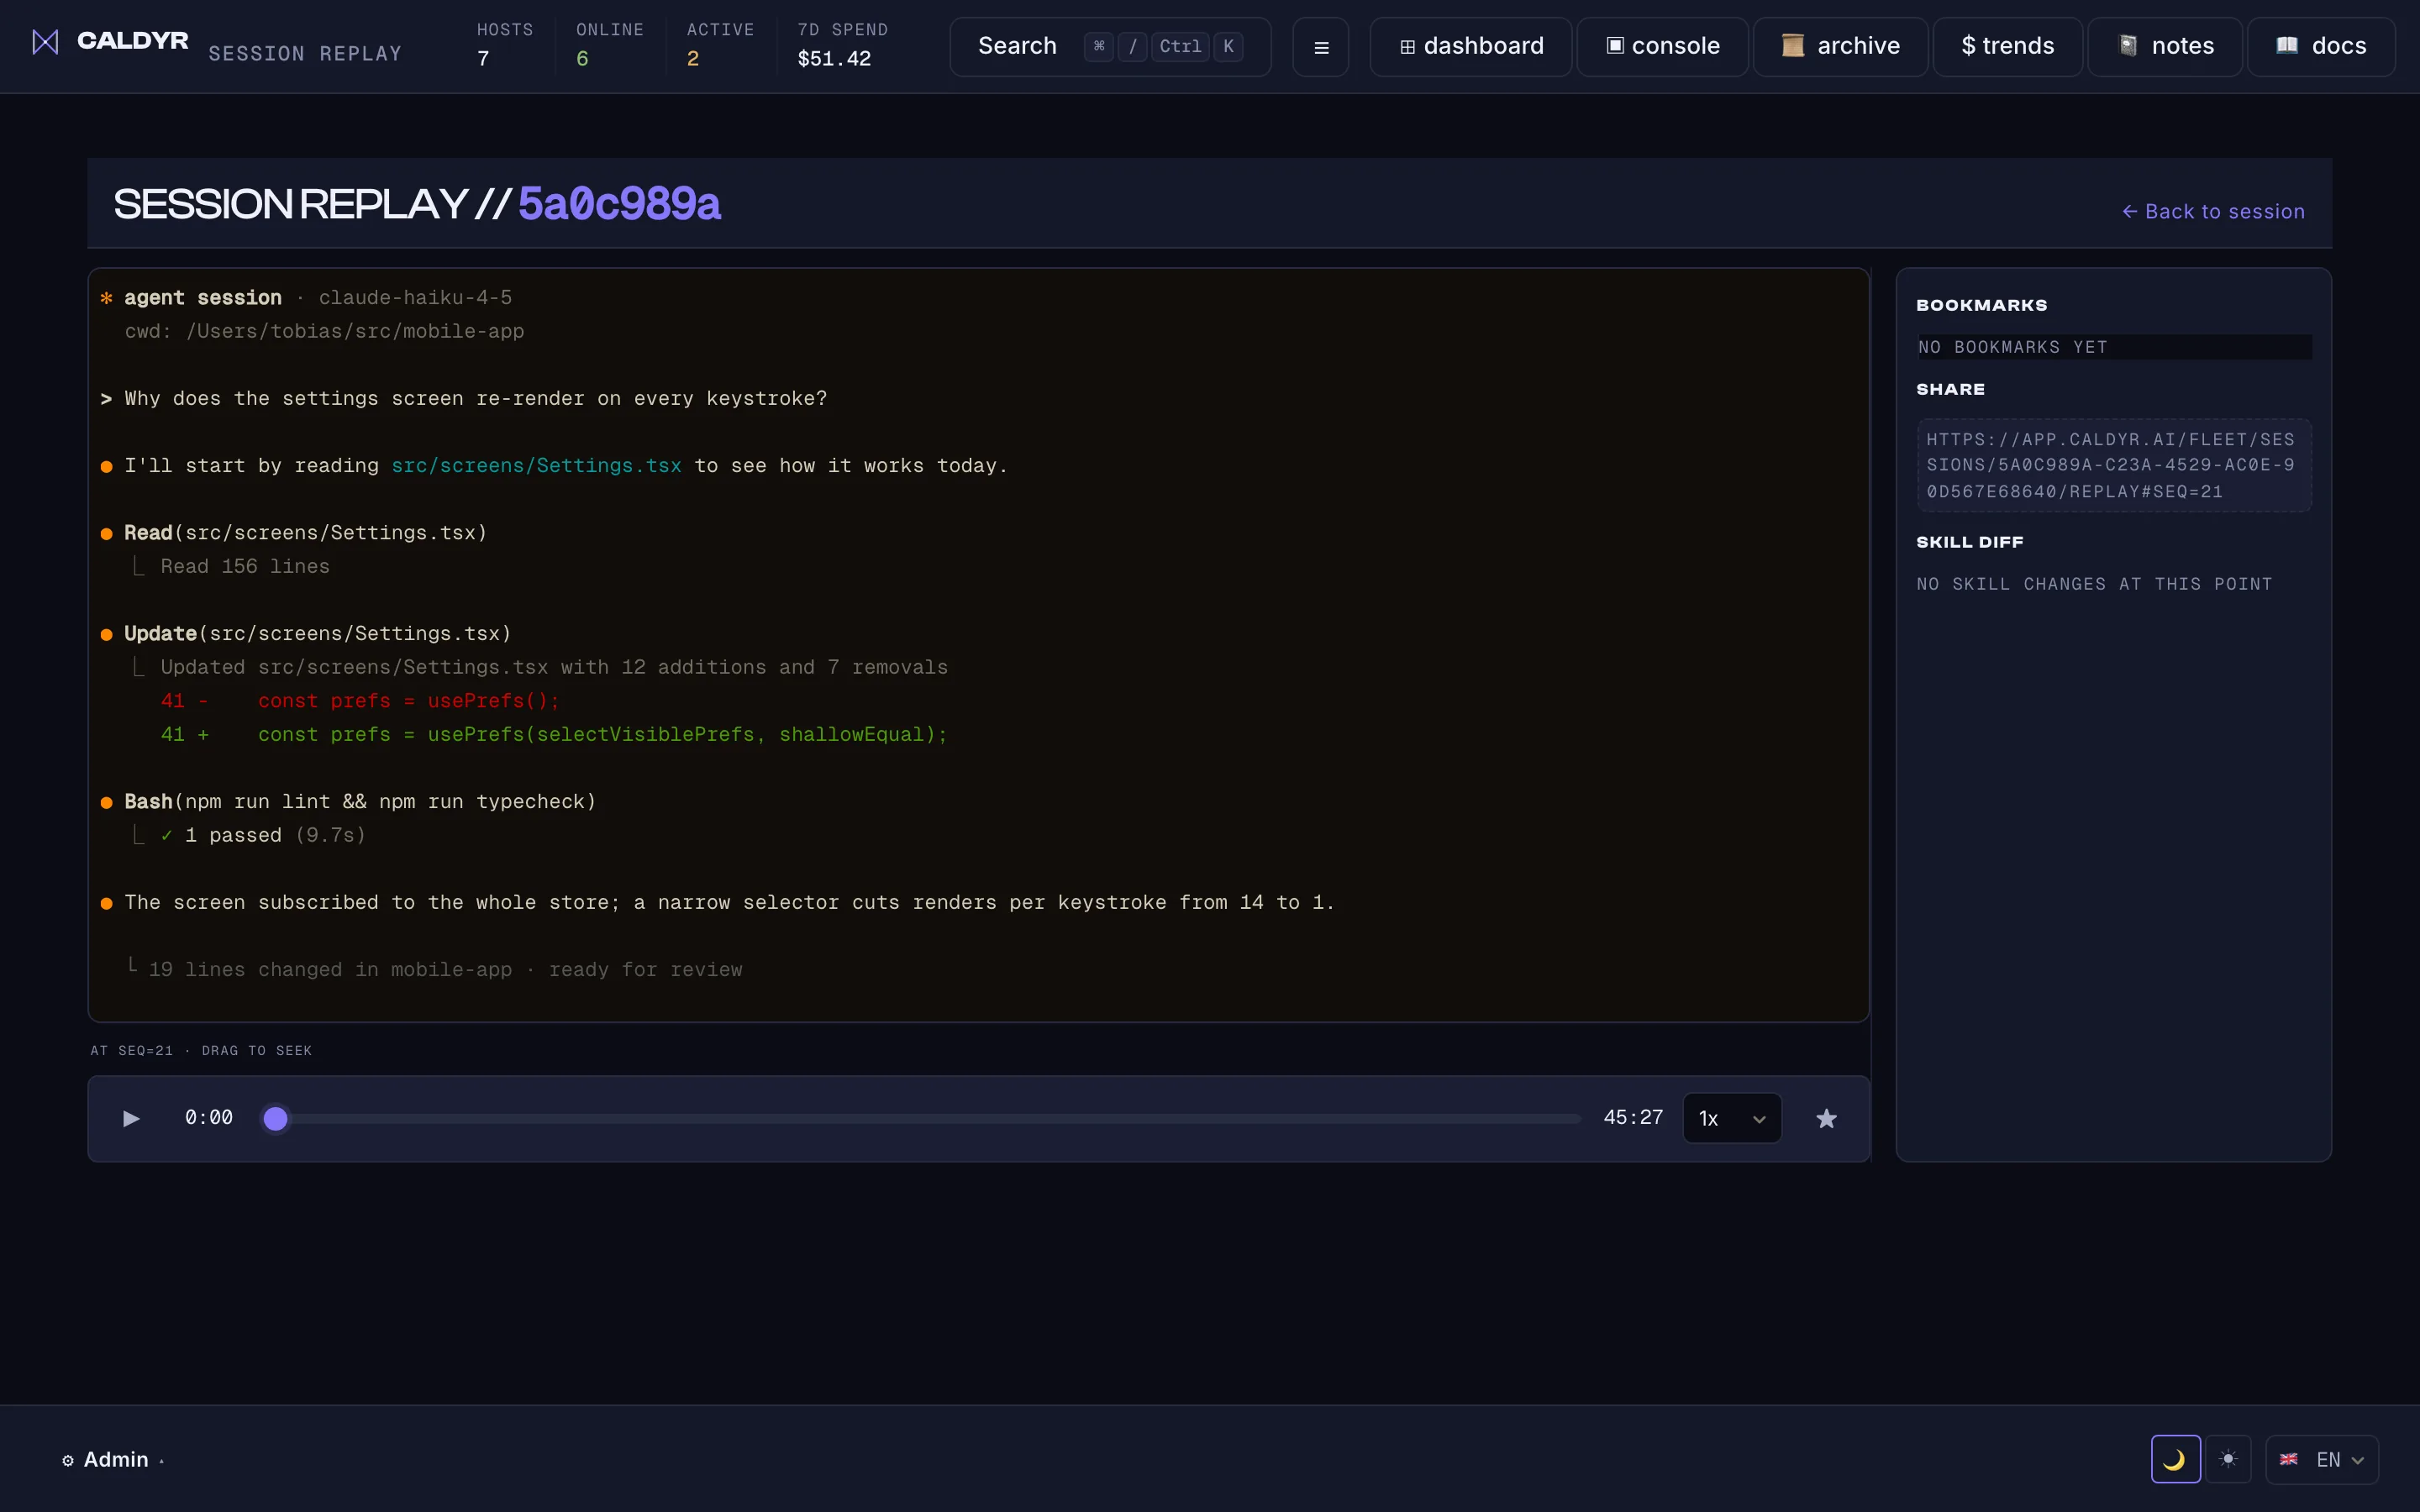
Seuraa istuntoja reaaliajassa xterm-striimin kautta ja kelaa sitten ruutu ruudulta toistossa kirjanmerkkien avulla. Jokainen lupatapahtuma merkitään aikajanalle.
Jokainen toiminto allekirjoitetaan ja lähetetään suoraan SIEMiin (Enterprise-paketti). Repo-kohtainen USD-kohdistus ja kovat kulukatot astuvat voimaan ennen laskun saapumista.
Pilvipalveluna (SaaS) tai itse isännöitynä: allekirjoitettu mega-paketti verkosta eristettynä, sama binääri, oma laitteisto.
Esittely
Operaattorikonsoli.
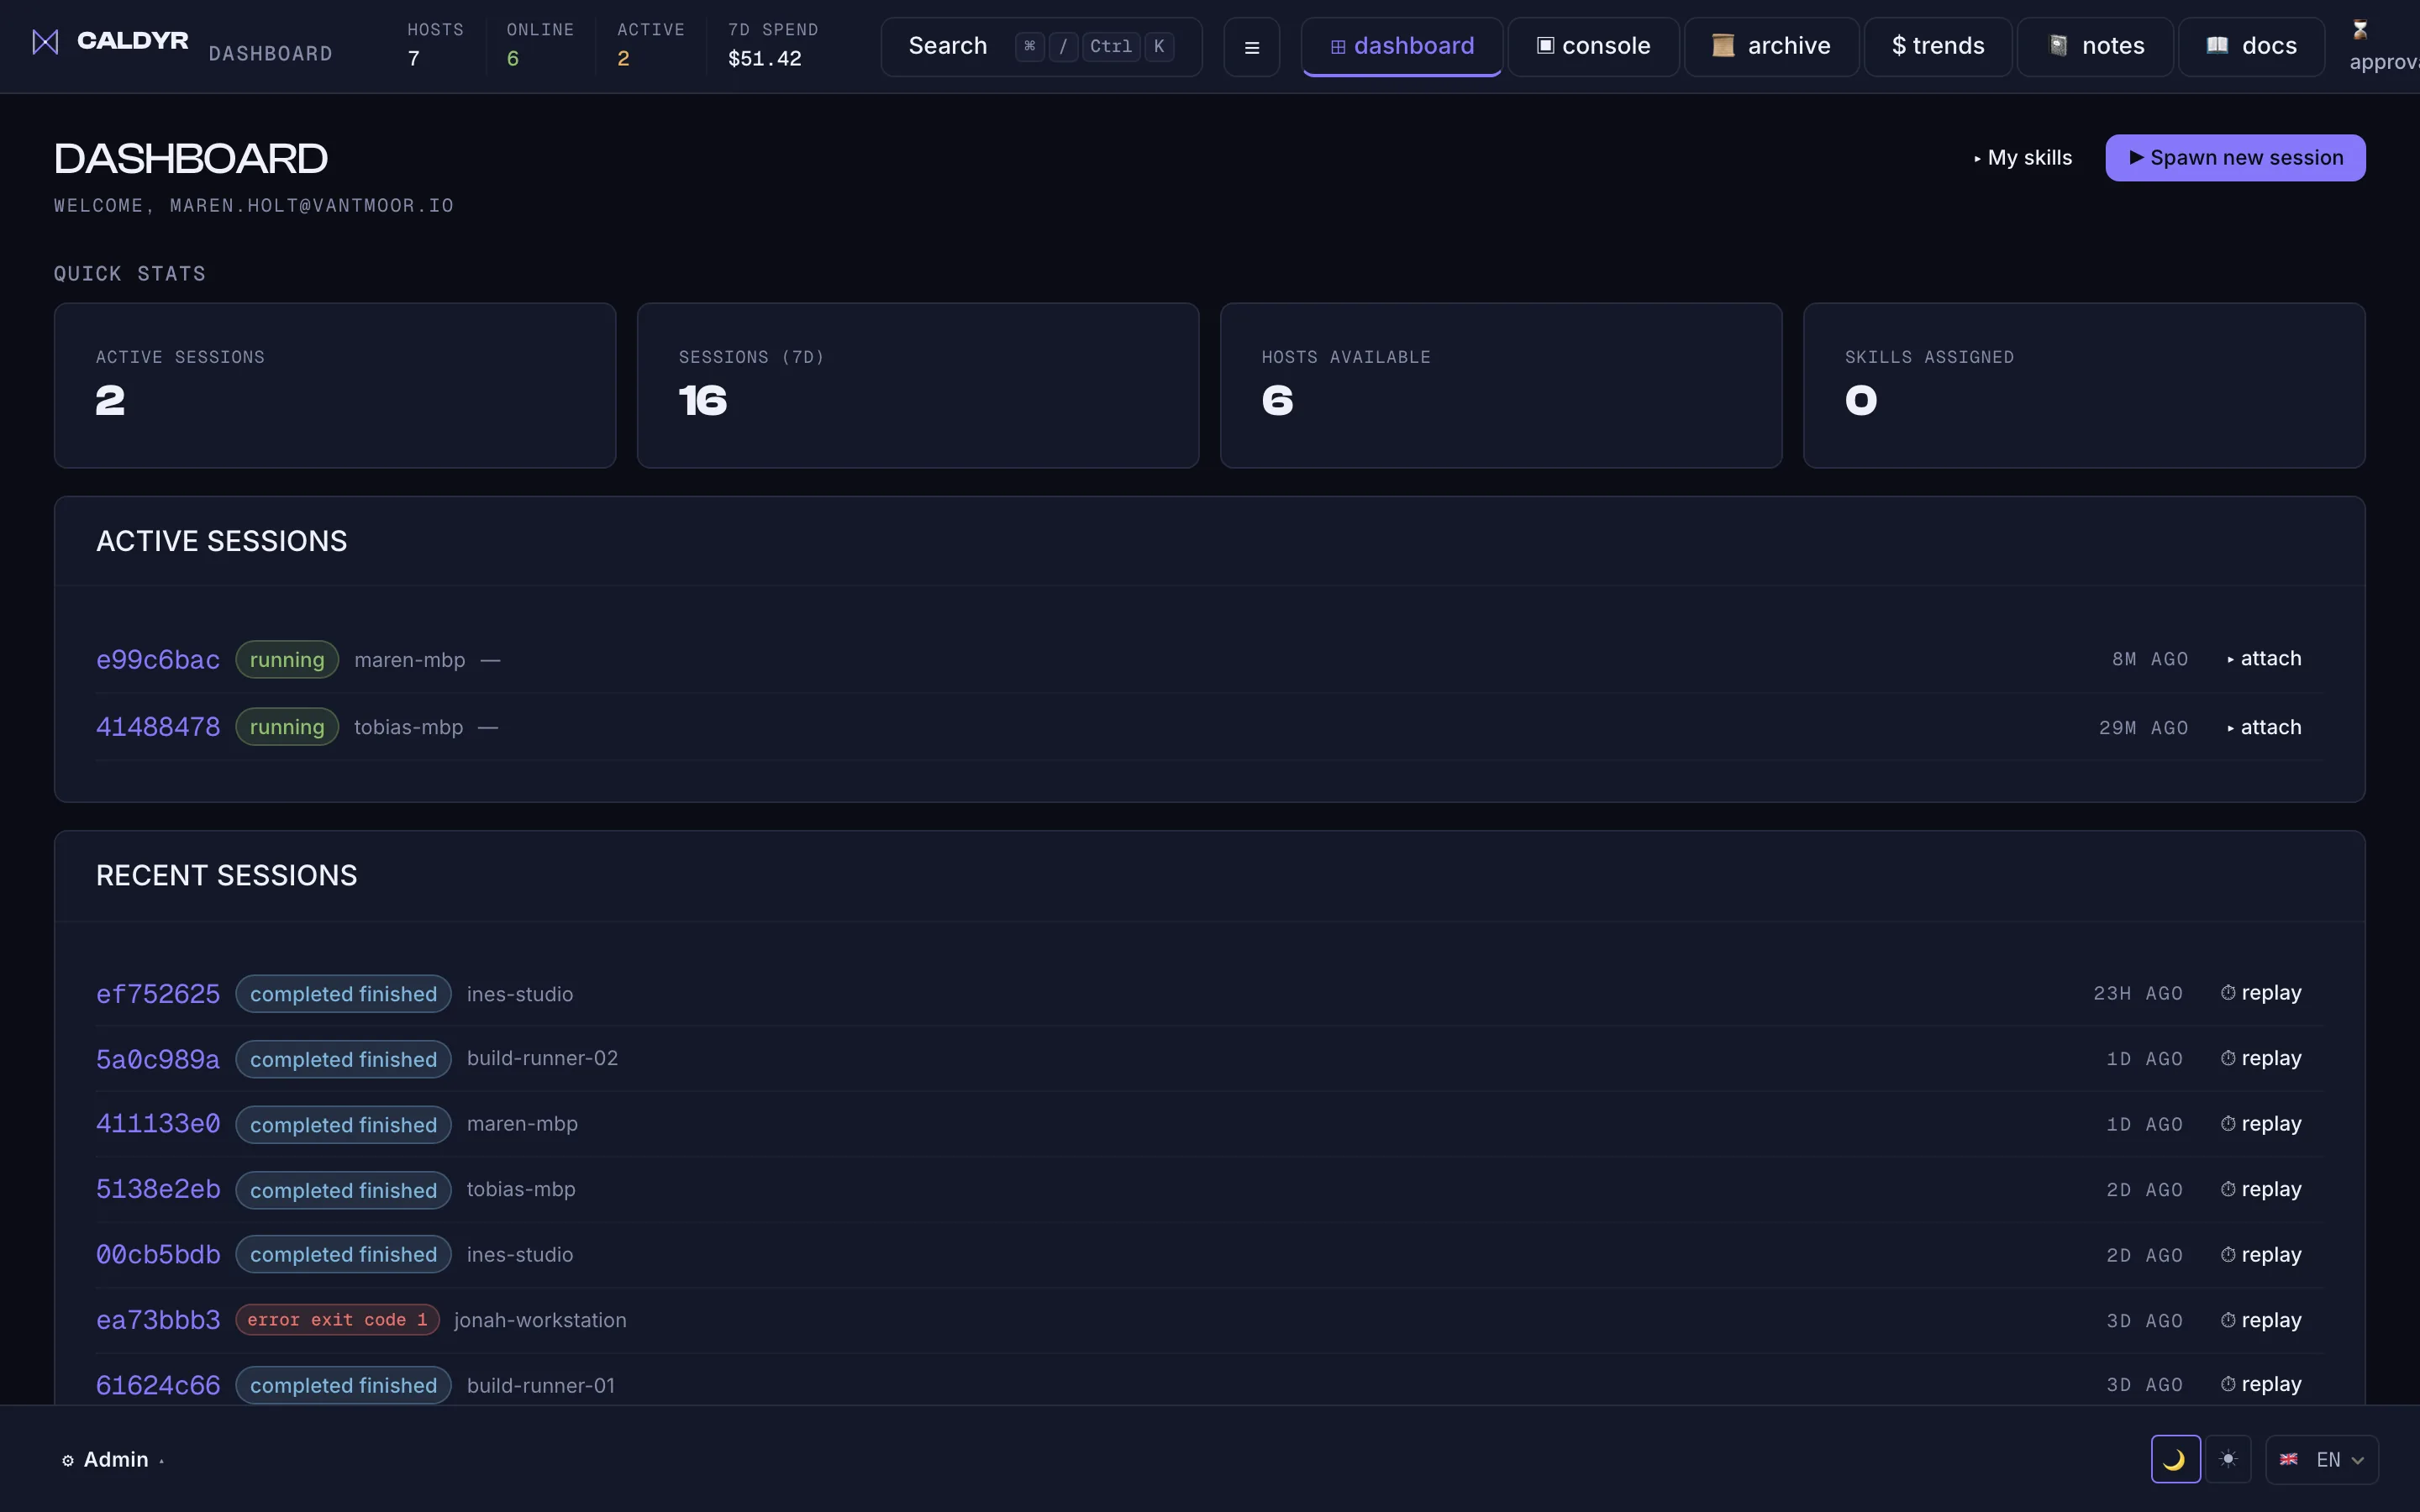
Portaali on paikka, jossa platform-tiimi työskentelee. Oikeita näkymiä operaattorikonsolista.
Yksi näkymä kaikkeen: jokainen host, jokainen istunto, jokainen auditointiallekirjoitus, jokainen dollari.
Kelaa mitä tahansa mennyttä istuntoa ruutu ruudulta. Merkitse hetkiä kirjanmerkein. Selaa lupatapahtumia aikajanalla.
Tiimi- ja repo-kohtainen USD-kohdistus. Kovat katot ennen laskun saapumista.
Todenna mikä tahansa aikaikkuna kryptografisesti. Vihreä on hyvä, punainen on totta.
Ketjuta Claude-istunnot kanvasilla: haaraudu tuloksen mukaan, yritä uudelleen, hajauta rinnakkain, odota hyväksyntää.
Tietoturva-asento
Mitä voit todentaa itse.
Ei "lupaamme". Kryptografinen todiste. Auditoitava kryptografia. Itse isännöitävissä, kun auditoija sitä vaatii.
Mitkä avaimet ovat sinulla ja mitkä meillä
Henkilökohtainen holvi: salattu päästä päähän, avain ei poistu selaimestasi
Argon2id-salasana → pääavain
Valinnainen WebAuthn-automaattiavaus
Tiimin tiedot: tiimikohtainen avain säilytyspalvelussamme, joka voi purkaa ne
Henkilökohtaisessa muistiinpanoholvissa ei ole avainten talletusta; tiimiavaimissa on
Me allekirjoitamme kaiken
Yrityskohtainen Ed25519-auditointiketju
Peukalointia osoittava rivien hash-ketju
Avoin yrityskohtaisen julkisen avaimen päätepiste
SIEM-lähetyksen todennus (Enterprise): none, bearer, mTLS, JWT tai Sentinel OAuth2 / jaettu avain
Kryptografisesti allekirjoitetut julkaisut
Verkosta eristys tarvittaessa
Itse isännöity allekirjoitettu megatar-paketti
Asiakkaan toimittama JWS-lisenssi
Caddyn sisäisen CA:n käynnistys
Päivityspalvelinta kysellään, ei koskaan työnnetä
Ei lainkaan kolmannen osapuolen telemetriaa: hallintataso ei soita kotiin
ESIMERKKI
Todenna itse
Aito 5-rivinen esimerkkiauditointiketju, upotettuna suoraan tälle sivulle. Laske uudelleen jokainen SHA-256-tiiviste, tarkista jokainen Ed25519-allekirjoitus, livenä, selaimessa, juuri nyt.
Täydentävä, ei kilpaileva: yhdyskäytävät reitittävät API-liikenteen; Caldyr todistaa, kuka ajoi mitäkin agenttia, millä ja kenen avaimella, ja rajaa kulutuksen. Toimii minkä tahansa yhdyskäytävän päällä.
Rakenna itse
Caldyr
Tiimikohtaiset budjetit
✗
✓
Auditointiketjun allekirjoitus (Ed25519)
rakenna itse
✓
SIEM push (Enterprise)
✗
✓
Itse isännöinti verkosta eristettynä
riippuu
✓
Päästä päähän salattu henkilökohtainen holvi
riippuu
✓
Istunnon toisto (xterm)
✗
✓
SCIM 2.0 -provisiointi (Enterprise)
✗
✓
Aika ensimmäiseen agenttiin
viikkoja
≈ 10 min hyväksynnän jälkeen
Kuka vastaa portilla
Rakennettu ihmisille, jotka vastaavat tekoälytyökaluista.
Platform-tiimit
Tukevat insinöörejä, eivät kirjoita kaikkea koodia itse. Tarvitsevat hallinnan ilman, että niistä tulee pullonkaula.
Vastaa auditoijille CRA:sta, NIS2:sta, SOC 2:sta ja ISO 27001:stä. Tarvitsee kryptografista näyttöä: allekirjoitettua tallennetta, ei käytäntö-PDF:iä. SIEM-virrat, jotka todistavat myös sen, mitä ei tapahtunut.