Kuidas me krüpteerime, allkirjastame ja võimaldame kogu juhtimiskihi ise majutada.
Caldyr tarnitakse standardsete krüptograafiliste primitiividega — Ed25519 allkirjad räsiahela peal, tiimipõhine võtmete pakkimine — ja avaldab teie ettevõtte auditi avaliku võtme. Miski siin pole ainulaadne maagia; väärtus on integratsioonis ja operatiivsetes garantiides.
Kus see töötab
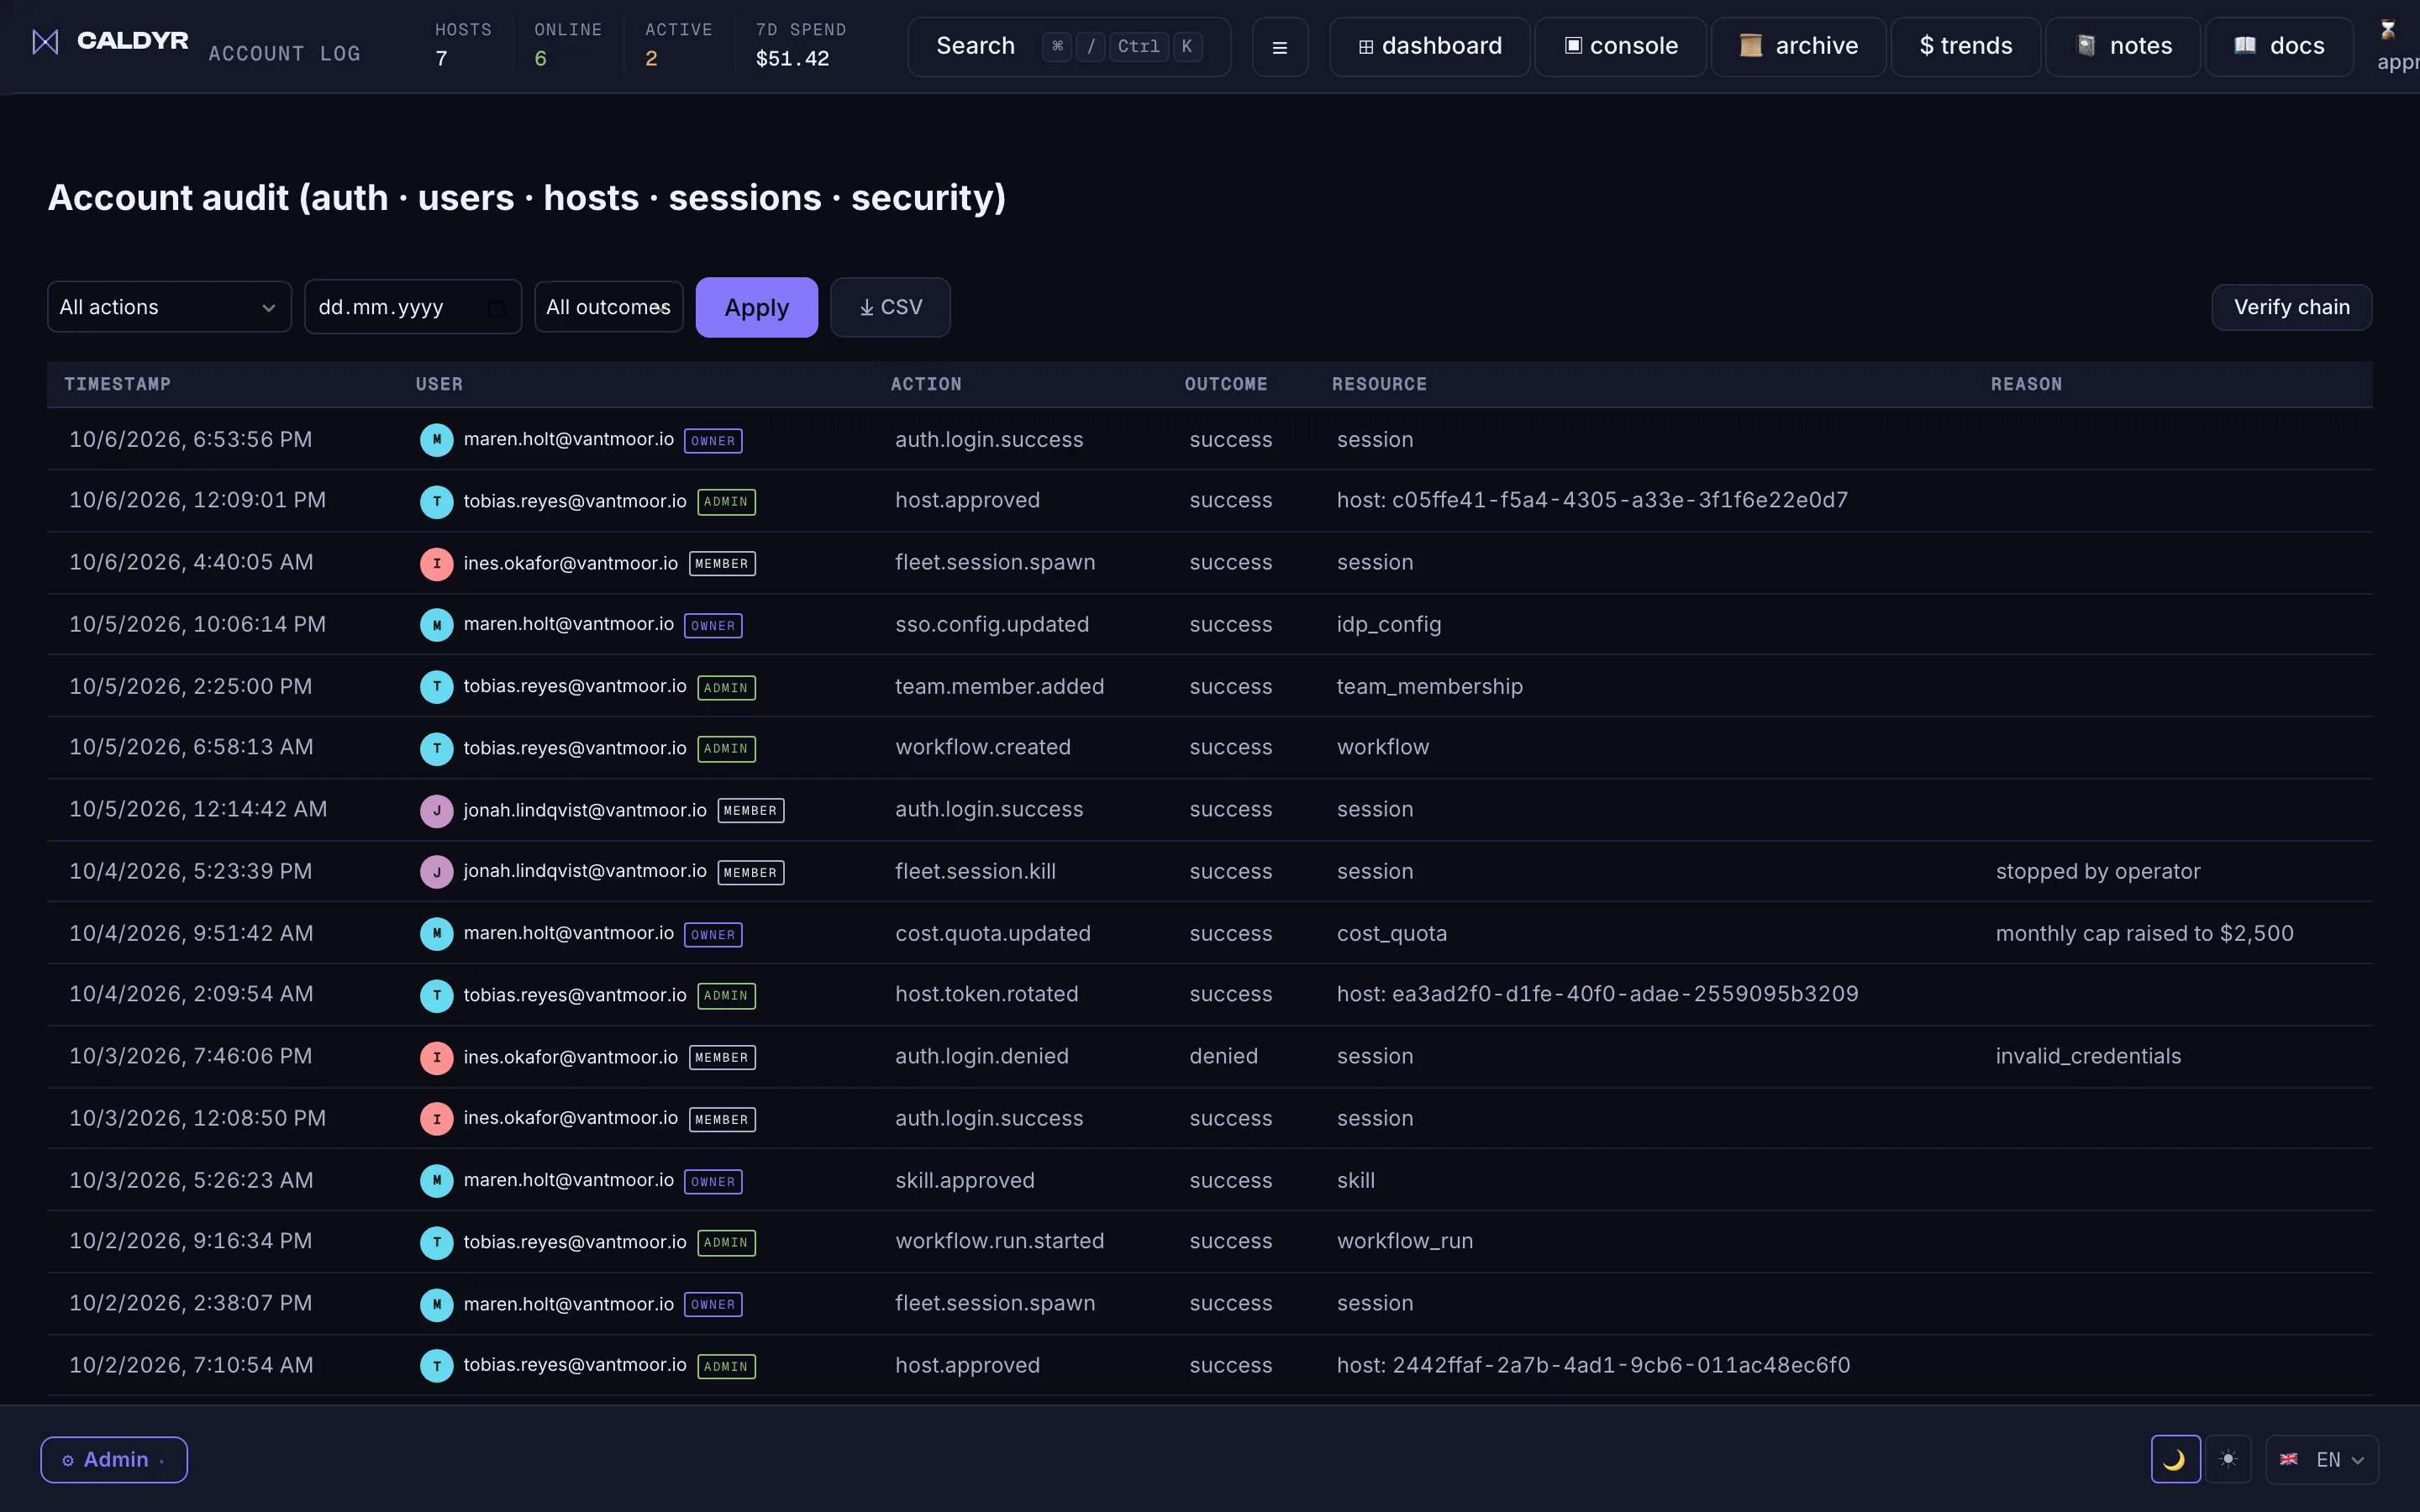
Mida saate ise kontrollida.
Mitte "me lubame". Krüptograafiline tõend. Auditeeritav krüptograafia. Ise majutatav, kui audiitor seda nõuab.
Millised võtmed on sinul ja millised meil
- Isiklik hoidla: krüpteeritud otspunktist otspunkti, võti ei lahku brauserist
- Argon2id parool → peavõti
- Valikuline WebAuthn automaatne avamine
- Tiimi andmed: tiimipõhine võti meie hoidmisteenuses, mis saab need dekrüpteerida
- Isikliku märkmehoidla puhul deponeerimist ei ole; tiimivõtmete puhul on
Me allkirjastame kõik
- Ettevõttepõhine Ed25519 auditiahel
- Rikkumist tuvastav rea räsiahel
- Avalik ettevõttepõhine avaliku võtme otspunkt
- SIEM-i edastuse autentimine (Enterprise): none, bearer, mTLS, JWT või Sentinel OAuth2 / jagatud võti
- Krüptograafiliselt allkirjastatud väljalasked
Õhulõhe, kui soovite
- Ise majutatud allkirjastatud mega-tarball
- Kliendi esitatud litsents JWS
- Caddy sisemise CA alglaadimine
- Uuendusserverit päritakse, mitte kunagi tõuke teel
- Null kolmanda osapoole telemeetriat: juhtimiskiht ei helista kuhugi koju
Kontrolli ise
Päris 5-realine näidis-auditiahel, otse sellel lehel. Arvuta uuesti iga SHA-256 räsi, kontrolli iga Ed25519 allkirja: kohe, teie brauseris.
| ts | event | prev_hash | hash | sig | status |
|---|---|---|---|---|---|
| 2026-06-30T09:12:04Z | session.spawn | 00000000…000000 | 1fc9478e…d23310 | OyglWI4l…HbCQ== | |
| 2026-06-30T09:14:51Z | permission.approved | 1fc9478e…d23310 | f51cd7d3…62b875 | DJELgYNW…mFBQ== | |
| 2026-06-30T09:21:37Z | secret.access | f51cd7d3…62b875 | 0951657e…440f92 | kkygR5aa…eyBA== | |
| 2026-06-30T09:44:02Z | policy.updated | 0951657e…440f92 | 5fd659a7…20aa98 | e4dkZY5U…lkCA== | |
| 2026-06-30T10:03:19Z | session.closed | 5fd659a7…20aa98 | 99022532…b4952f | MFUtvbrJ…6vCw== |
Veel kontrollimata: vajutage Kontrolli ahelat.
Mida me näeme ja mida mitte
Neli erinevat väidet surutakse liiga sageli ühte sõnasse: krüpteeritud edastusel, krüpteeritud salvestuskohas, rakenduse poolt avatekstina töödeldud ja otspunktist otspunkti krüpteeritud. Ainult viimane tähendab, et me ei saa seda lugeda. Siin on jaotus andmeklasside kaupa hallatud teenuse jaoks.
| Andmeklass | Kas Caldyr saab seda lugeda? |
|---|---|
| Isikliku hoidla märkmed | Ei. Krüpteeritakse sinu brauseris; märkmevõti mähitakse ainult sinu võtmega ja seda ei deponeerita. Sisselogimine kasutab OPAQUE-i: sinu brauser tõendab, et teab paroolifraasi, seda või selle räsi saatmata, ja me salvestame ainult registreerimiskirje, mida me avada ei saa. Märkus: koodi, mis tuletab sinu võtmed, käivitatakse sinu brauseris, kuid selle edastab meie server, seega kehtib see koodi kohta sellisena, nagu seda serveeritakse. |
| Saladused | Jah. Sina saadad väärtuse loetavana; me krüpteerime selle salvestuskohas tiimipõhise võtmega, mida meie hoidmisteenus saab avada, ja see tagastab avateksti seda vajavale teenusele. |
| Tiimi teadmusbaas | Jah. Sisud on krüpteeritud salvestuskohas tiimivõtmega; pealkirjad, sildid ja otsinguvektorid on salvestatud krüpteerimata, et kirjeid saaks loetleda ja otsida. |
| Salvestatud seansi transkriptid | Sõltub kontost. Solo (tiimita): host krüpteerib agendi väljundi enne üleslaadimist sinu märkmevõtmest tuletatud võtmega, seega me ei saa seda lugeda; loetavalt salvestatakse vaid sisuta oleku-, kulu- ja lõpetamissündmused. Tiim tavarežiimis: krüpteeritakse salvestuskohas tiimivõtmega ja dekrüpteeritakse taasesituseks hoidmisteenuse kaudu, seega jah. Tiim otsast otsani režiimis: krüpteeritud hostis, me ei saa seda lugeda. |
| See, mida seansi sisestad | Ei, Solo seansside ja otsast otsani režiimis tiimide puhul. Sinu brauser krüpteerib sisestatu ja käivitusprompti enne saatmist sinu märkmevõtmest tuletatud võtmega (Solo) või tiimivõtmega; host avab selle ja meie edastame šifreeritud teksti. Sisendid on nummerdatud, seega host lükkab korduva tagasi. Näeme siiski, et sisend saadeti, millal ja kui suur see oli. Režiimist väljas tiimid ning Solo seansid, mille käivitas töövoog, API exec-kutse või mis algasid enne seda väljalaset, hoiavad sisendit avatekstina; seda kaitsevad rentnike eraldatus ja ligipääsukontroll. |
| Otseseansi vood ja taasesituse võtmekaadrid | Jah. Otsekaadrid läbivad jaoturi avatekstina, et neid saaks reaalajas vaadata; salvestatud taasesituse võtmekaadrid on salvestuskohas krüpteeritud tiimivõtmega. |
| Auditilogi read | Jah. Auditiread on räsiahelas ja Ed25519-ga allkirjastatud, mitte krüpteeritud, ning allkirjastamisvõti on meil. Nende väärtus on selles, et sina saad neid kontrollida, mitte selles, et meie ei saaks neid muuta. |
| Seansi metaandmed ja konto andmed | Jah. Host, kasutaja, tiim, ajad, olek, konto e-post ja ettevõtte nimi on tavalised veerud, mida kaitseb reataseme turve. Solo ja otsast otsani režiimis tiimi seansside kirjeldav kirje krüpteeritakse kliendis ja me ei saa seda lugeda. Kaardiandmed jäävad makseteenusesse. |
Ise majutatud ja õhuvahega
Krüptograafia on sama koodirada. Muutub see, keda tähendab "meie": ise majutatud paigalduses genereeritakse serveri ankruvõtmepaar sinu enda hostil paigalduse ajal ega jõua meieni, seega saab tiimivõtmeid avada sinu operaator, mitte meie oma. Õhuvahega paigaldused kontrollivad väljalaske allkirja ja litsentsi võrguühenduseta; midagi ei helista meile tagasi. Pilvemudeli valimine saadab päringud endiselt selle mudeli pakkujale.
See tabel kirjeldab rakendusekihti. Transport on kõikjal TLS ja hosti salvestus on salvestuskohas krüpteeritud; kumbki neist ei muuda andmeid loetamatuks teenusele, mis neid käitab.
Kui olete alternatiive hinnanud, vaadake, kuidas me nende kõrval seisame.
| Anthropic Console | Caldyr | |
|---|---|---|
| Tiimipõhised eelarved | ◐ ainult org | ✓ |
| Auditi allkirjastamisahel (Ed25519) | ✗ | ✓ |
| SIEM-i edastus (Enterprise) | ✗ | ✓ |
| Ise majutus õhulõhega | ✗ | ✓ |
| Otspunktist otspunkti krüpteeritud isiklik hoidla | N/A | ✓ |
| Seansi taasesitus (xterm) | ✗ | ✓ |
| SCIM 2.0 provisjoneerimine (Enterprise) | ◐ | ✓ |
| Aeg esimese agendini | tunnid | ≈ 10 min pärast heakskiitu |
| LLM-lüüsid | Caldyr | |
|---|---|---|
| Hallatav kiht | mudeli API päring/vastus | agendi täitmine hostis |
| Seansipõhine salvestus + xterm taasesitus | – | ✓ |
| Transkript salvestuskohas krüpteeritud (tiimipõhine võti) | – | ✓ |
| Allkirjastatud auditiahel (Ed25519) | pöördumislogid | ✓ |
| Hosti liidestamine + tiimipõhine RBAC | – | ✓ |
| Kulude omistamine | API võtme kohta | repo · tiimi · seansi kohta |
| Ise majutus õhulõhega | osaliselt | ✓ |
Täiendav, mitte konkureeriv: lüüsid suunavad API-liiklust; Caldyr tõestab, kes millist agenti käitas, mille peal ja millise võtmega ning piirab kulusid. Töötab iga lüüsi peal.
| Ehita ise | Caldyr | |
|---|---|---|
| Tiimipõhised eelarved | ✗ | ✓ |
| Auditi allkirjastamisahel (Ed25519) | ehita ise | ✓ |
| SIEM-i edastus (Enterprise) | ✗ | ✓ |
| Ise majutus õhulõhega | sõltub | ✓ |
| Otspunktist otspunkti krüpteeritud isiklik hoidla | sõltub | ✓ |
| Seansi taasesitus (xterm) | ✗ | ✓ |
| SCIM 2.0 provisjoneerimine (Enterprise) | ✗ | ✓ |
| Aeg esimese agendini | nädalad | ≈ 10 min pärast heakskiitu |
Andke audiitoritele tõendid, mitte lubadusi.
Ilma kohustuseta, ainult 30-minutiline ülevaade. Teie võtmed, teie andmed ja allkirjastatud tõendid audiitoritele.