Üks auditeeritud värav igale AI-koodiagendile, mille käivitate.
Caldyr ühendab tehisintellekti kodeerimisagendid sinu organisatsiooniga, kontrollib, millele nad ligi pääsevad ja mida teha tohivad, salvestab nende tegevused ning annab operaatoritele ühe auditeeritava juhtkihi.
NäeSalvestaTõesta
Juhtidele · kontroll, valdus, tõendus
Tõestage kontroll,ärge lihtsalt väitke seda.
Iga AI-koodiseanss, mille teie tiimid käivitavad, registreeritakse, isoleeritakse ja pitseeritakse rikkumist tuvastavasse kirjesse, mille saab anda igale audiitorile.
Registreeri host, käivita agendiseansse tiimide kaupa ja taasesita iga transkript — krüpteeritud salvestuskohas tiimipõhise võtmega, mida hoiab meie hoidmisteenus.
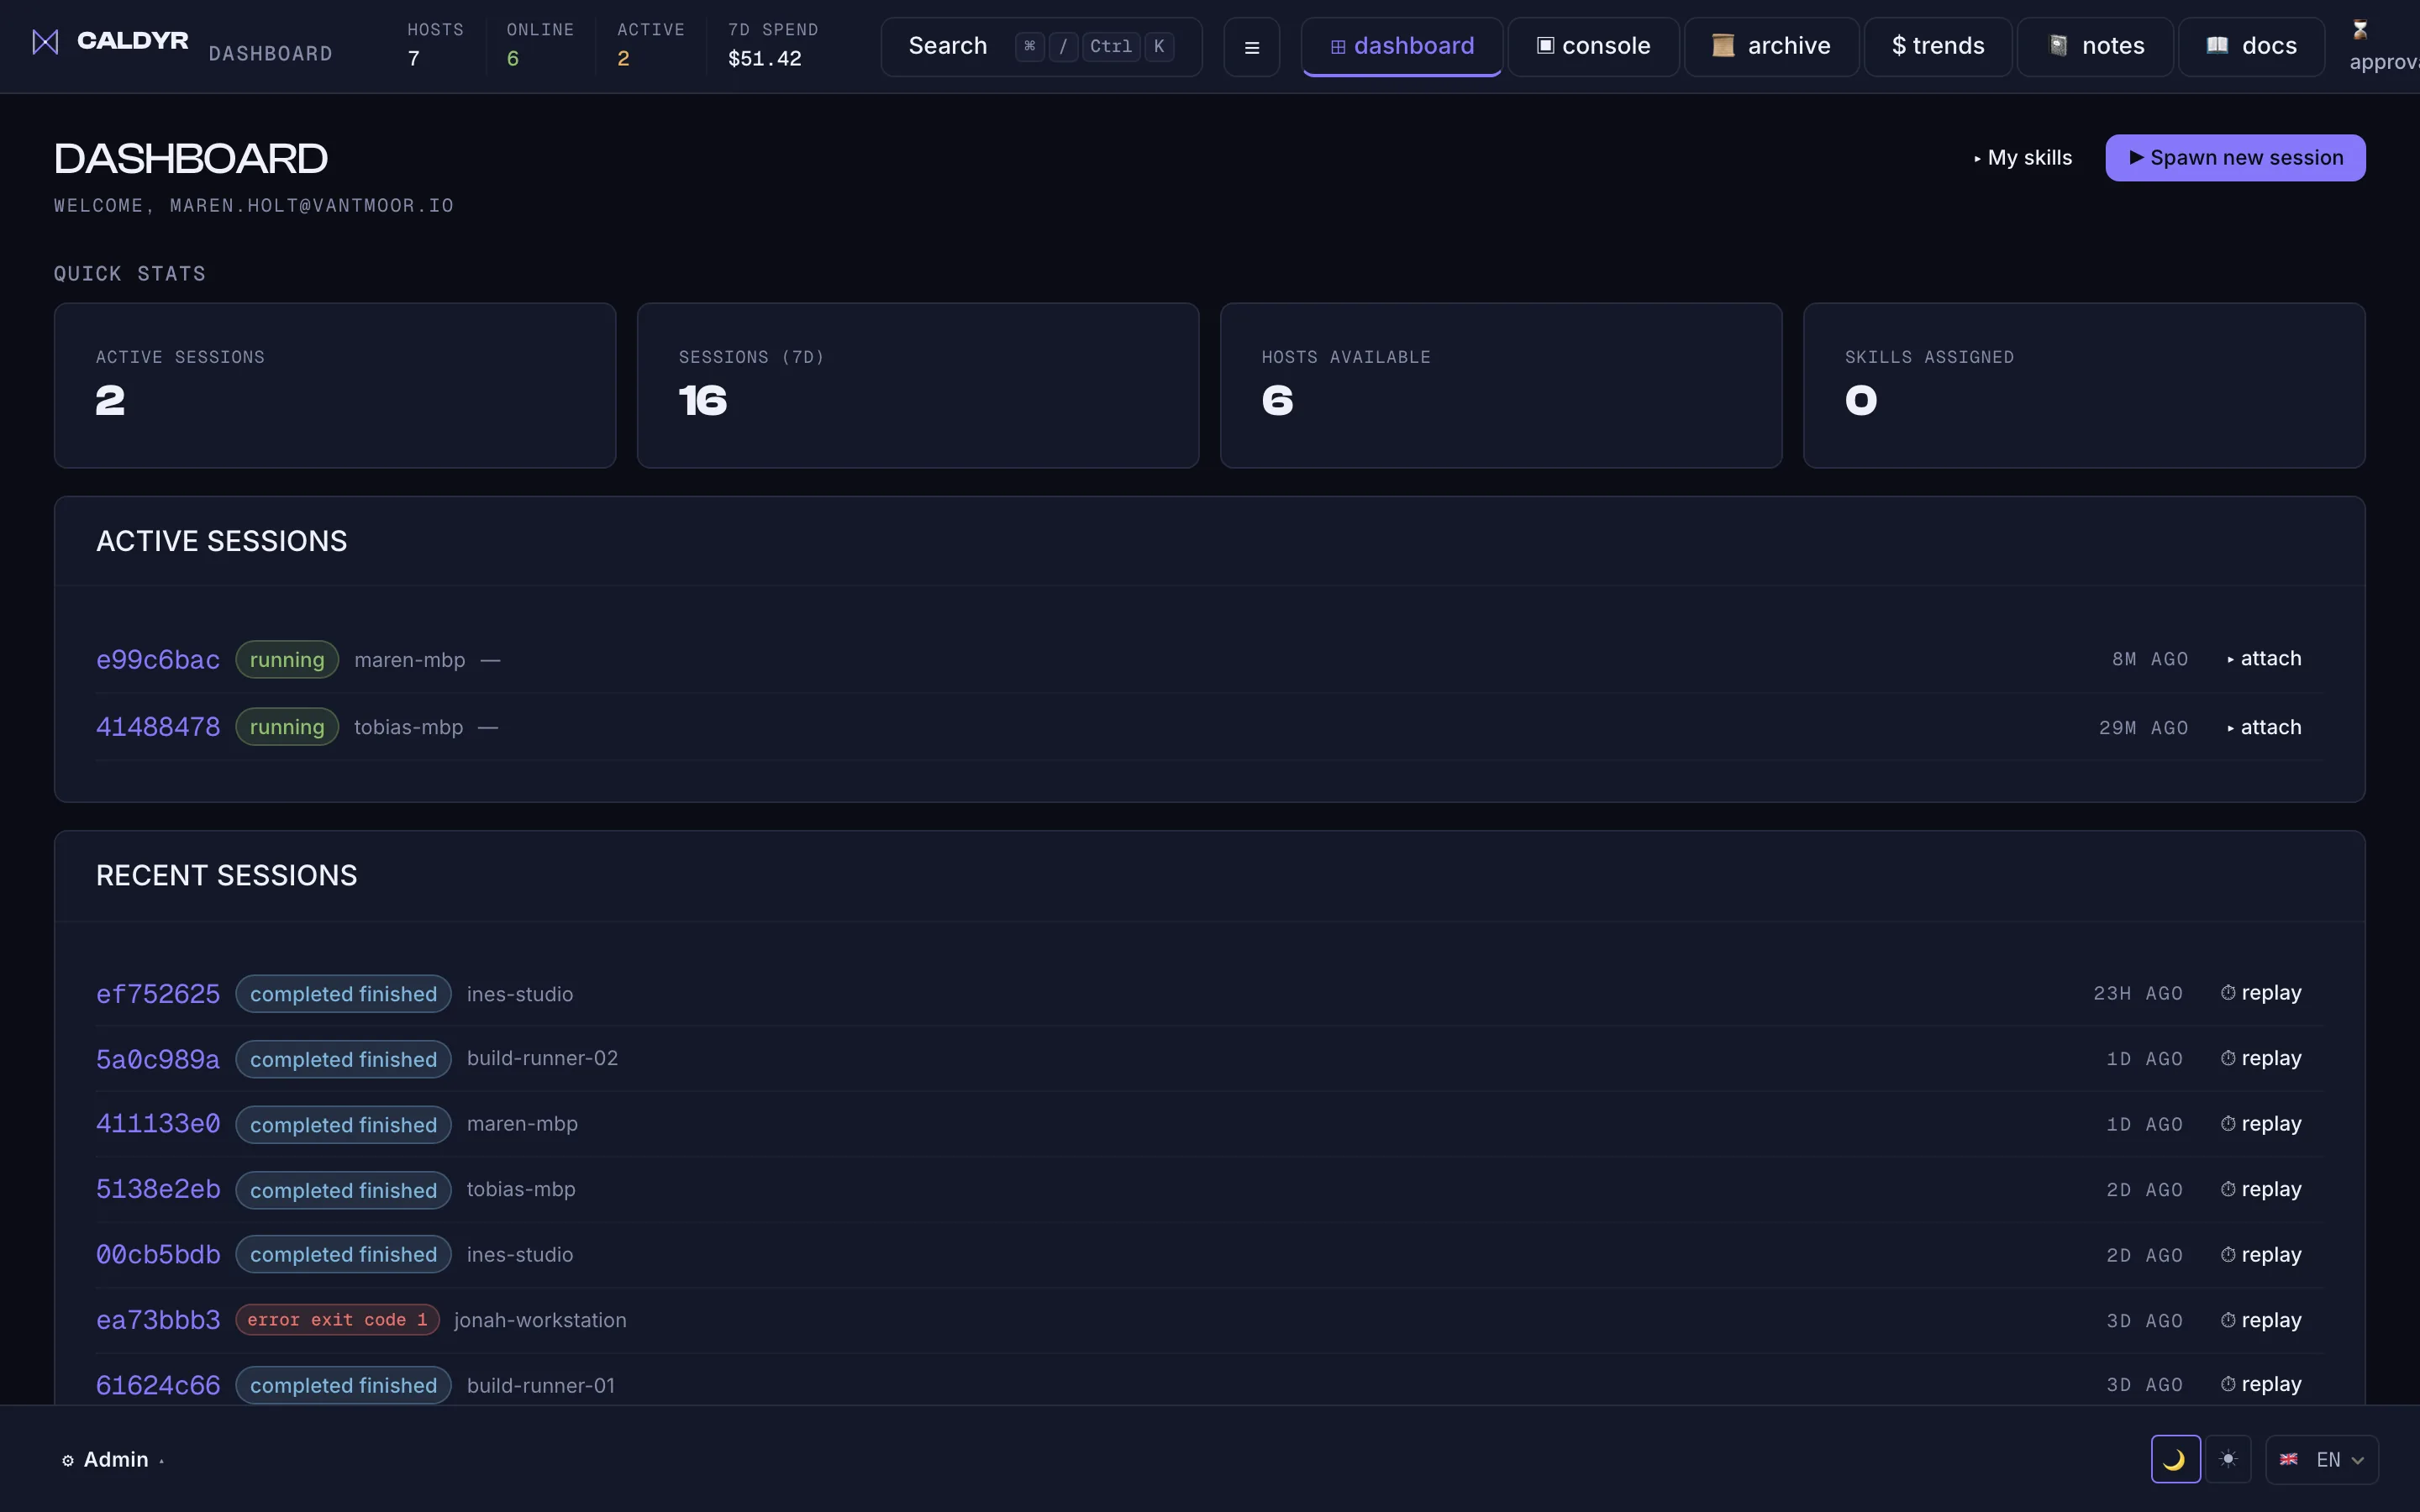
Tiimipõhised seansid, isoleeritud ja krüpteeritud.
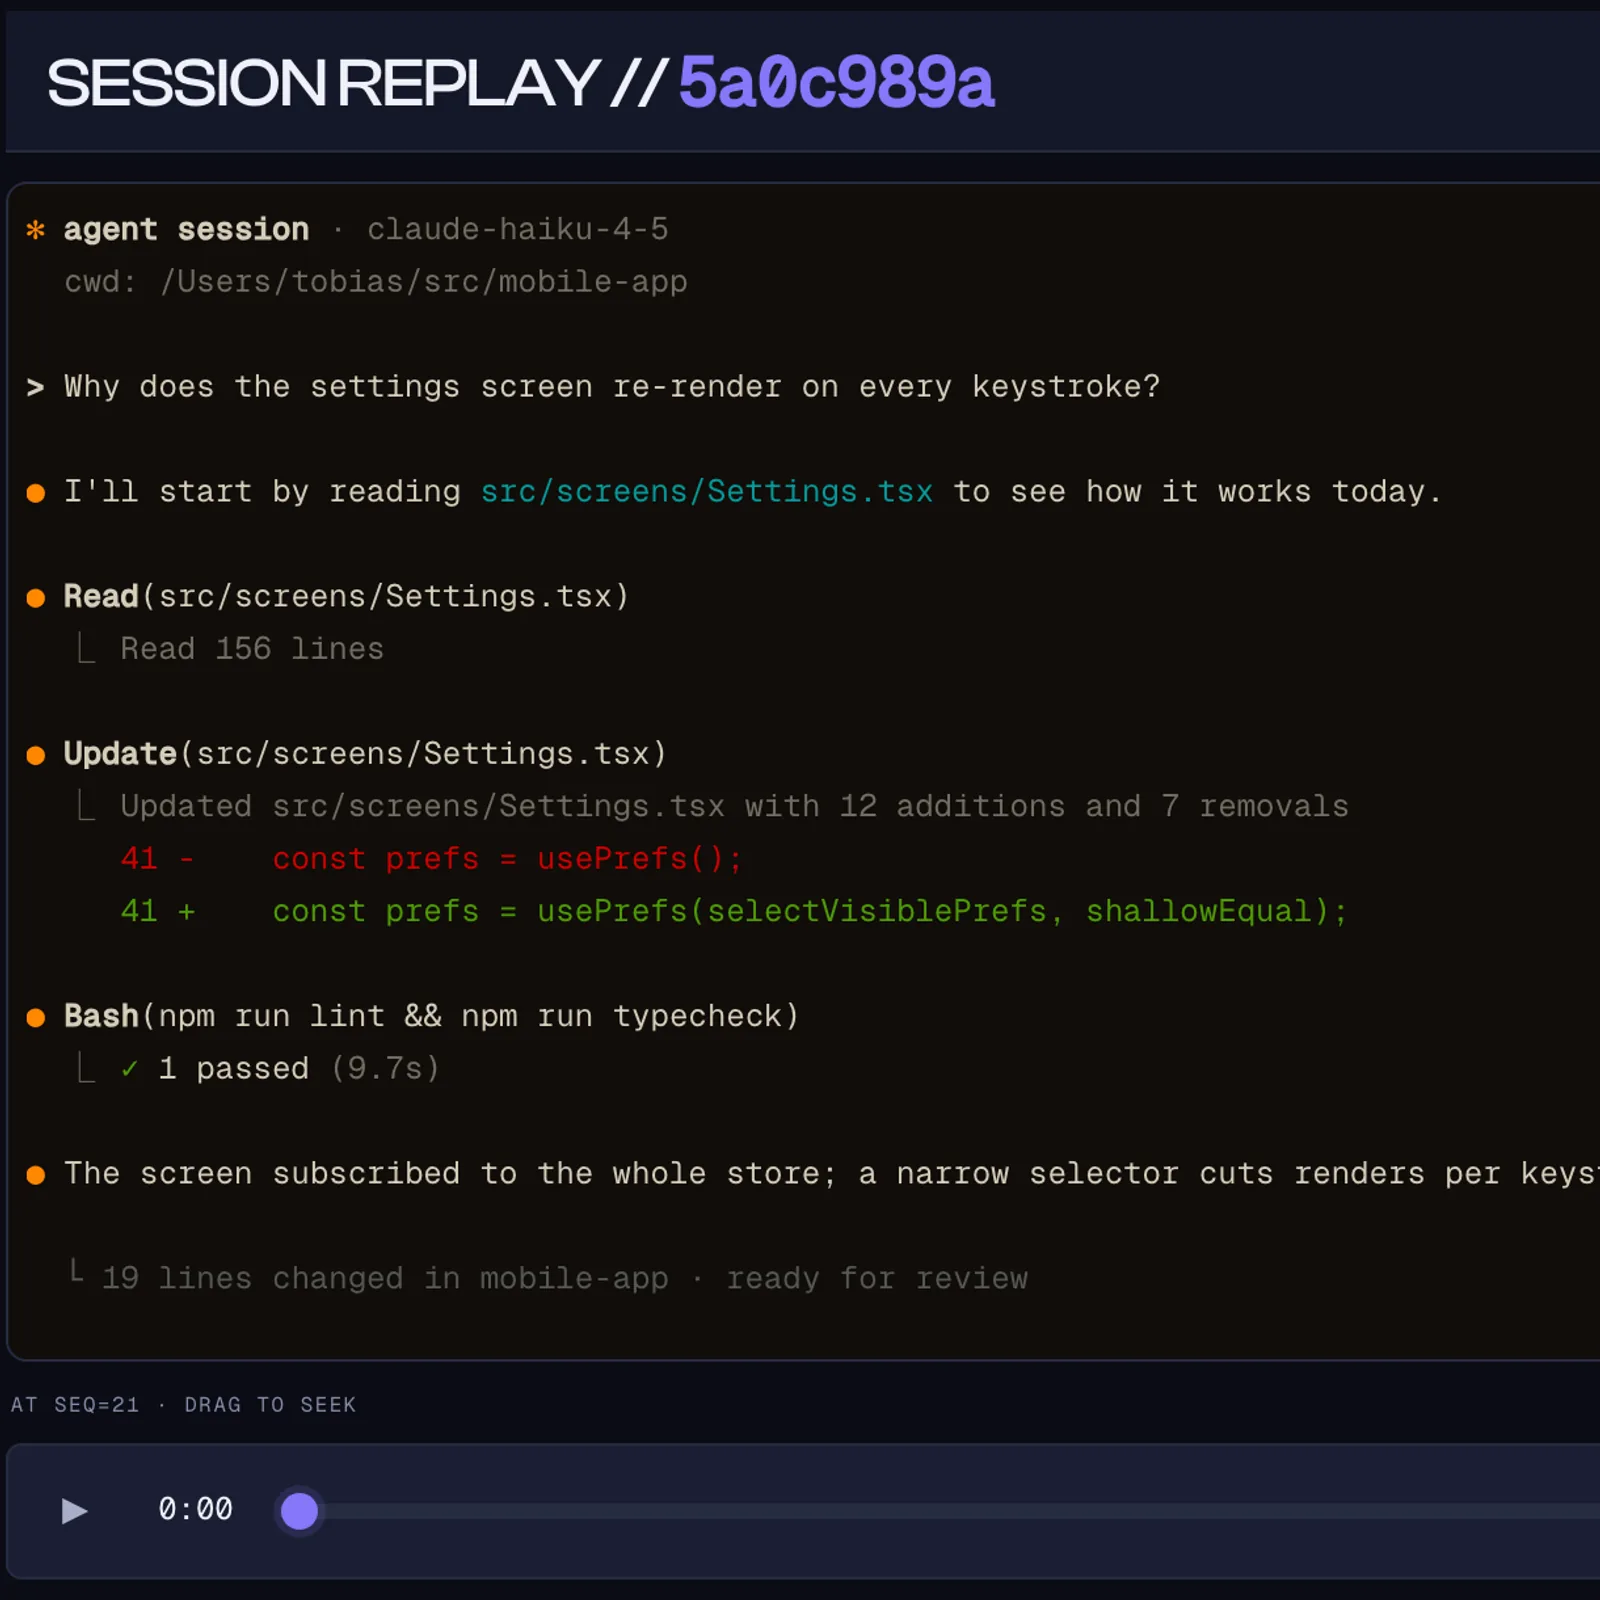
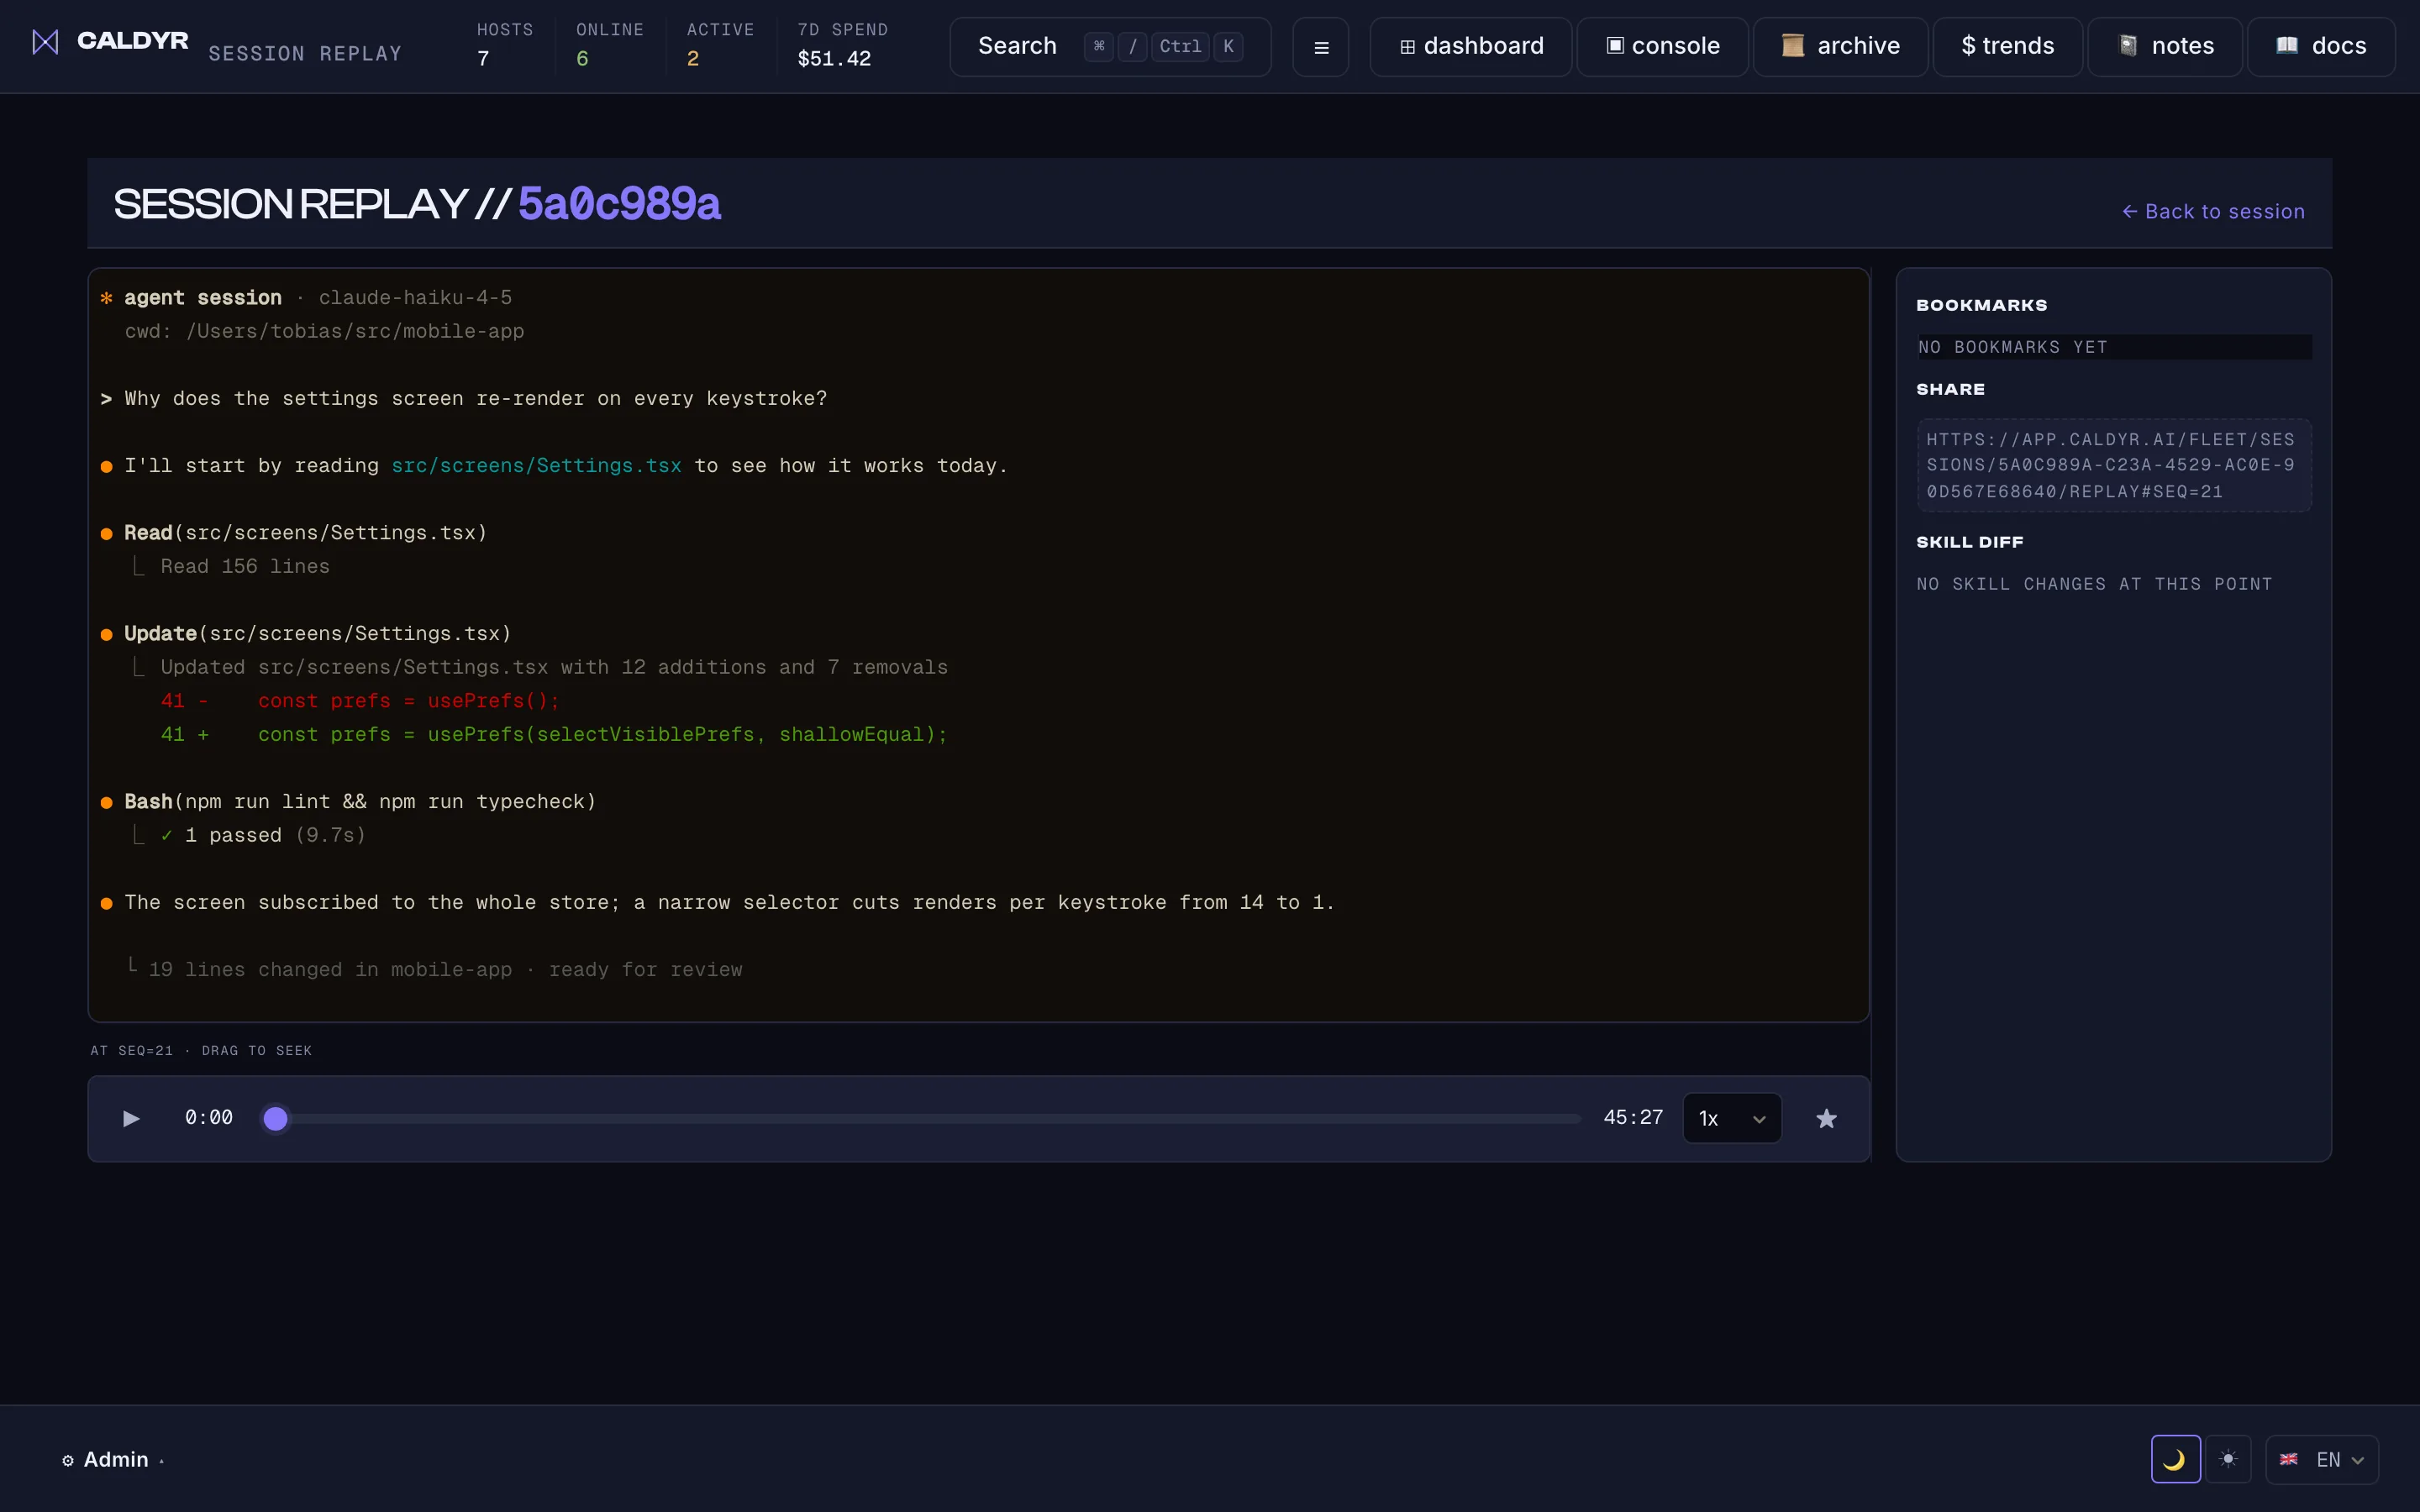
Taasesitage iga transkript, võrrelge iga muudatust.
$ curl -fsSL https://caldyr.ai/install.sh | sh -s -- --enrol YOUR-CODE --fingerprint SHA256:rGP1nr5165uRQ5Wg1bg0D3khkt5KA6ODpVhOCHvwJ8M,SHA256:27kS4Cnb3bA7SqtXj+92f1Oq4yT1G2BDwHyi7HqtE1U · koodi saad rakenduse nupust Add agent
Caldyr
Lootus ei ole tõend
AI-koodiagendid suures mastaabis paljastavad riskid, mida keegi ette ei näinud.
Agendid anti inseneridele. Vastavus, rahandus ja teie CISO tahavad kohe vastuseid. Caldyril on allkirjastatud kirje, ilma uue tehnoloogiavirnata.
"Mu tiim kasutab koodiagente, aga mul puudub auditijälg."
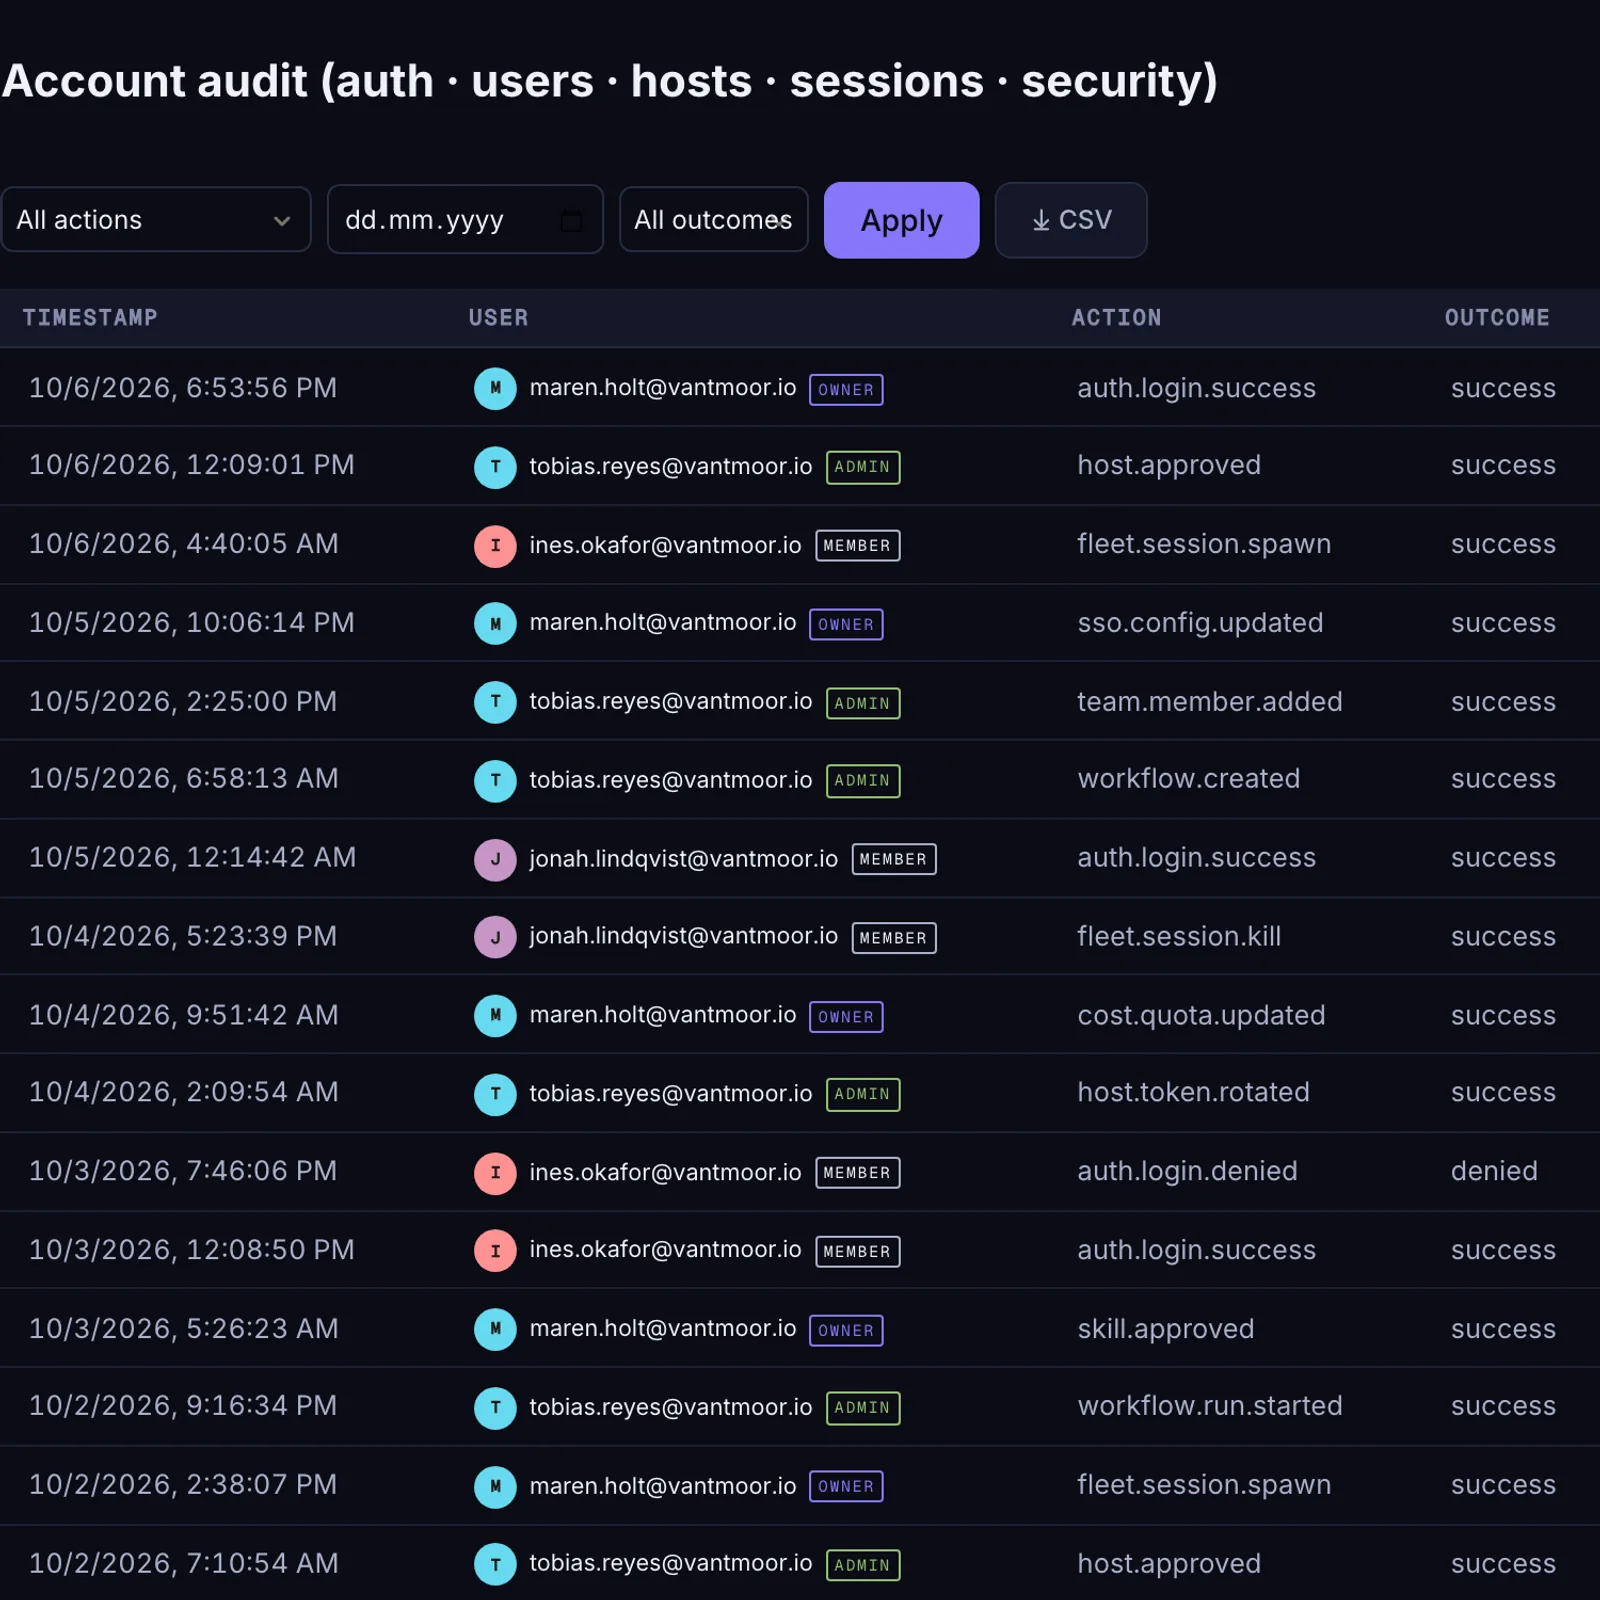
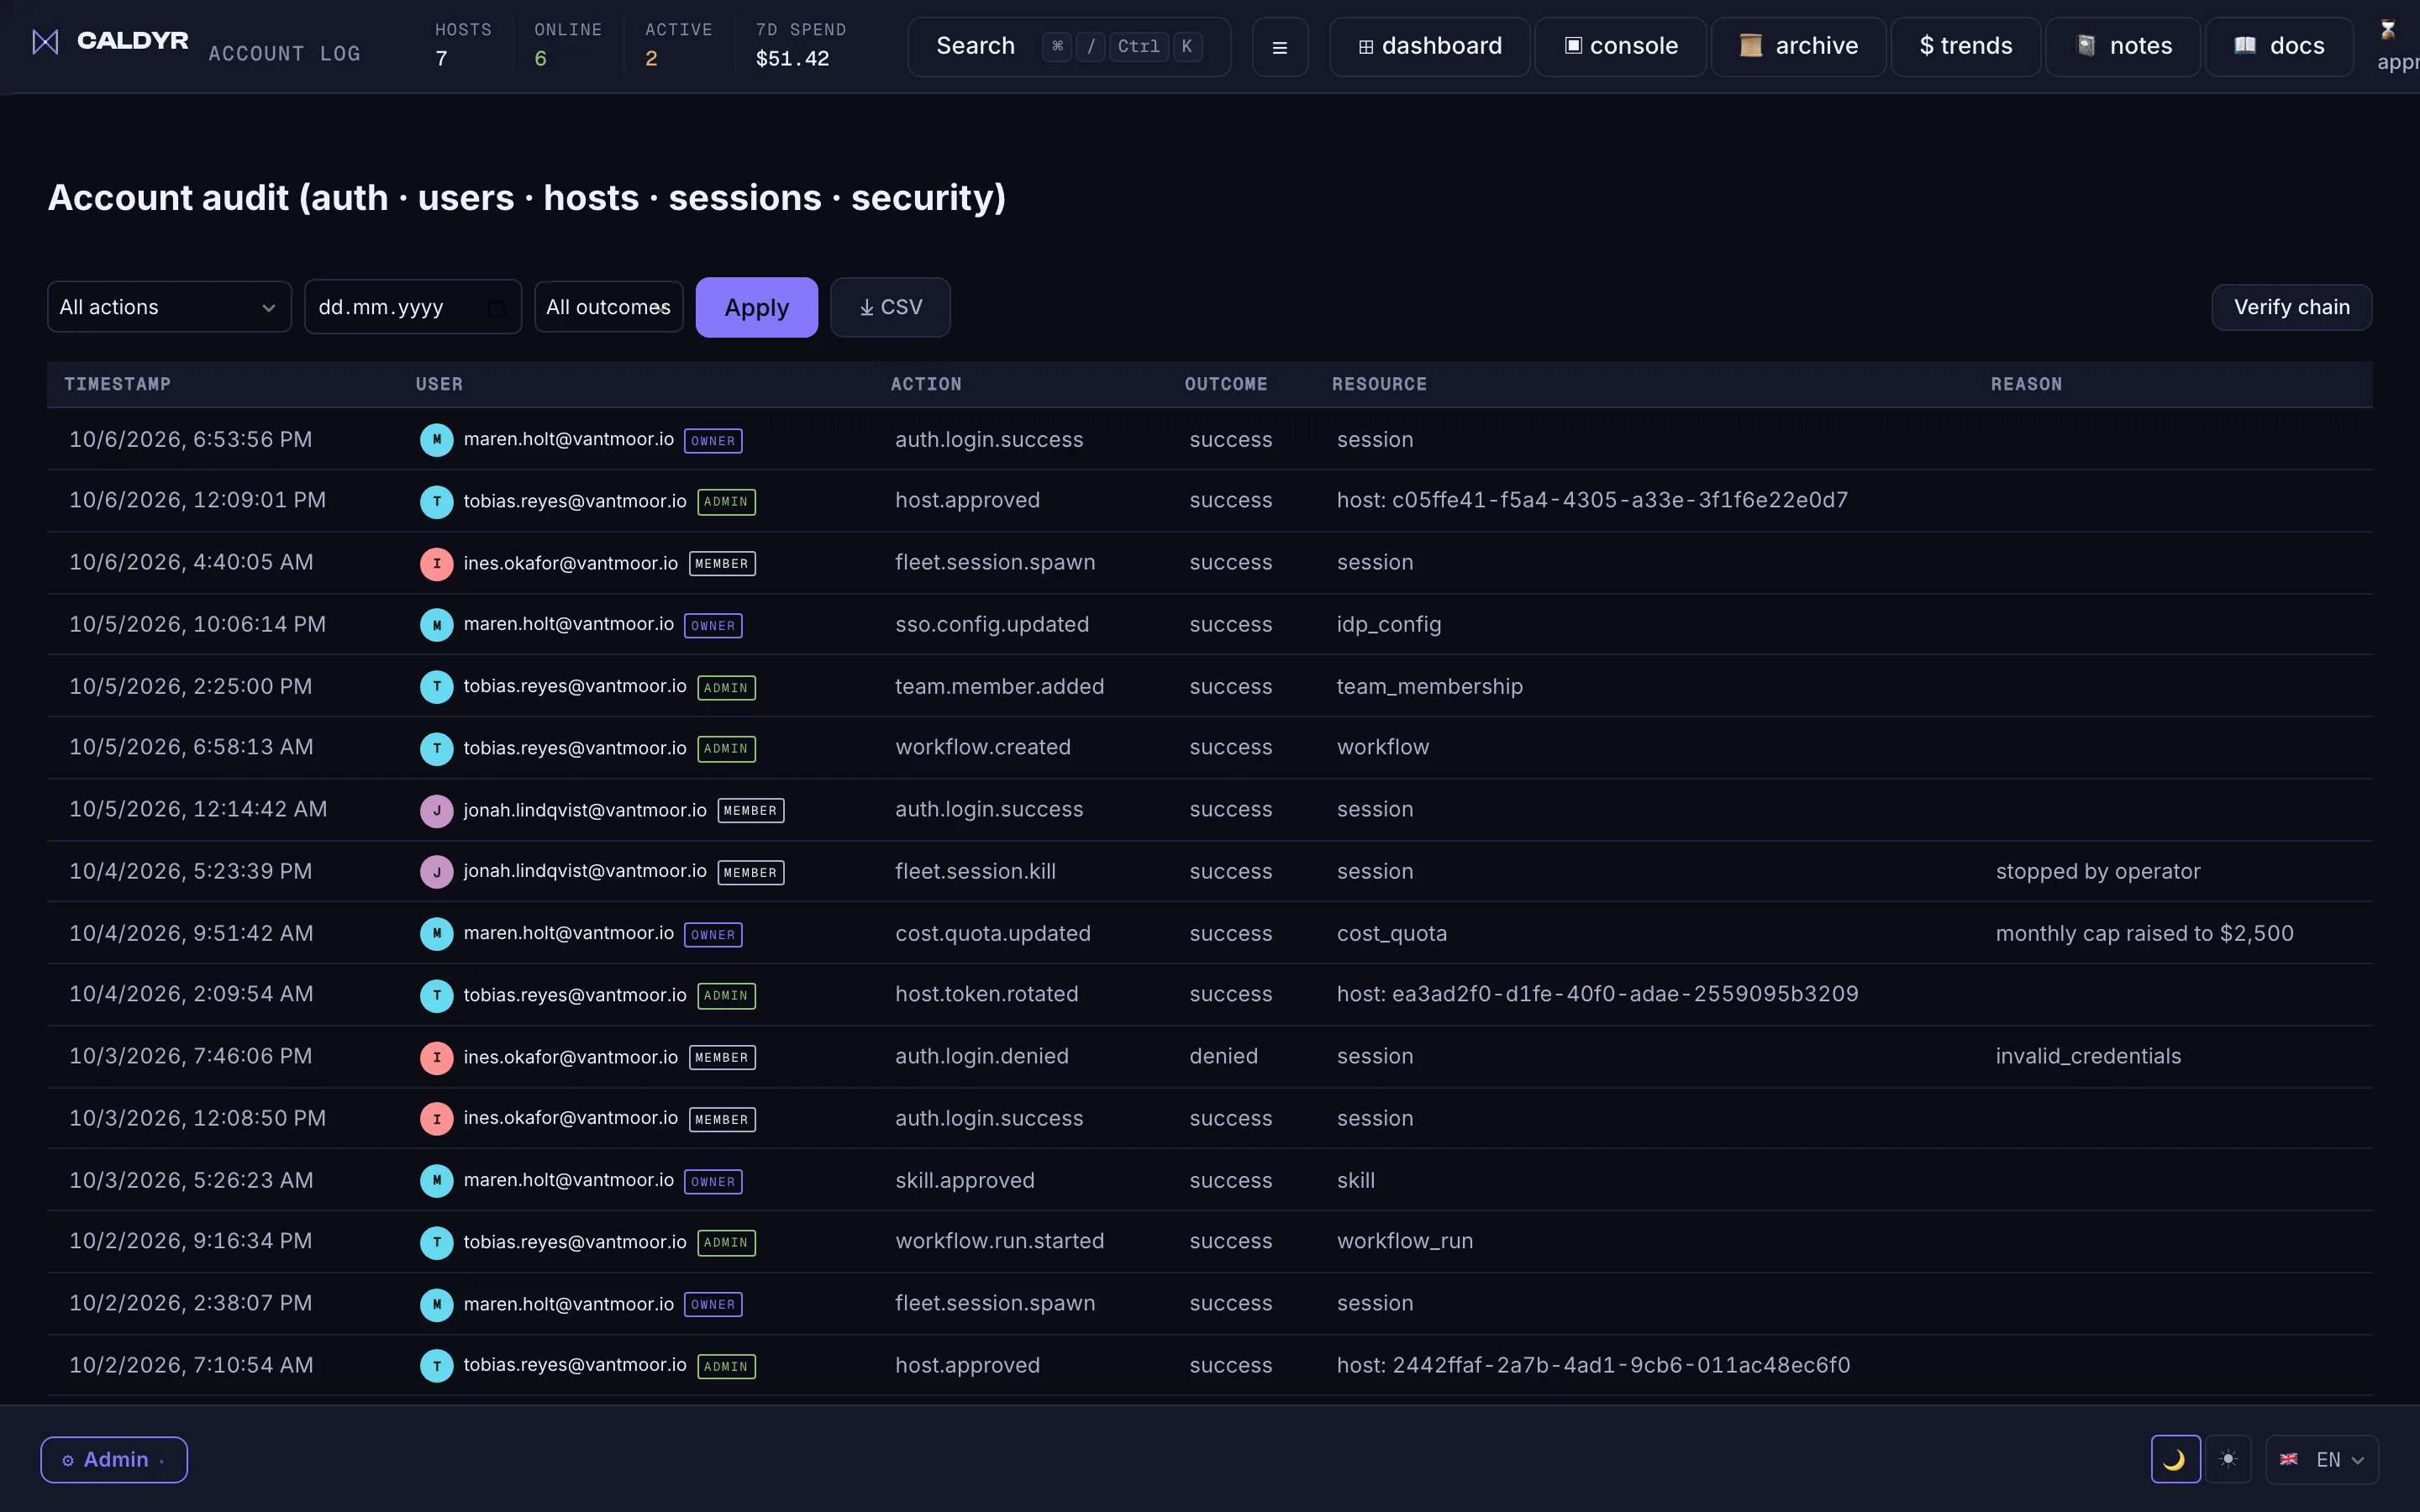
Kirje, mida saab audiitorile esitada. Iga tegevus, mida teie tiimi AI teeb, logitakse ja allkirjastatakse: saab täpselt tõestada, kes mida tegi.
Auditi allkirjastamisahel. Iga ettevõtte või üksikkasutaja sündmus on Ed25519-allkirjastatud ja räsiahelaga seotud: üks allkiri rea kohta, kontrollitav teie ettevõtte enda allkirjastamisvõtme vastu.
"Üks API-võti tarnija kohta, jagatuna üle kogu organisatsiooni."
Eraldi juurdepääs ja eelarve igale tiimile. Igal tiimil on oma lukustatud juurdepääs ja kulutuste ülempiir, nii et üks lekkinud võti või kontrollimatu arve ei saa kogu ettevõtet tabada.
Iga tiimi võti, iga tiimi eelarve. Iga tiim saab oma pakitud võtme, kulu hosti, mudeli ja sildi kaupa ning kindla USD-ülempiiri, mis ületamisel blokeerib uued seansid.
"Vastavus küsis tõendit, et meie viibad ei leki."
Sinu andmed on eraldatud — ja me ütleme, mida me näeme. Isikliku hoidla märkmeid saad lugeda ainult sina. Tiimi saladused, jagatud teadmus, transkriptid ja seansi metaandmed on rentniku kaupa eraldatud ja krüpteeritud salvestuskohas tiimipõhise võtmega, mida hoiab meie hoidmisteenus, et neid indekseerida, otsida ja voogedastada. Turvalehel on kirjas, mida me näeme ja mida mitte — nii pilves kui ise majutatuna.
Sinu isiklik hoidla on ainult sinu oma. Ülejäänu võti on meil. Isikliku hoidla märkmed krüpteeritakse sinu brauseris parooliltausest tuletatud võtmega; meie hoiame ainult šifreeritud teksti ega saa neid taastada, kui parool kaob. Saladused, tiimi teadmusbaas, salvestatud transkriptid ja seansi metaandmed toimivad teisiti: need jõuavad meieni loetavana ja krüpteeritakse salvestuskohas tiimipõhise võtmega, mida hoiab meie hoidmisteenus ning mis dekrüpteerib need indekseerimiseks, otsinguks ja voogedastuseks. Turvalehel on kirjas, mida me täpselt näeme ja mida mitte.
Regulatsioon tiheneb
Ehitatud reeglite jaoks, mis lähenevad teie AI-kasutusele.
EU Cyber Resilience Act, NIS2, SOC 2 ja ISO 27001 nõuavad kõik sama: tõendit selle kohta, kes mida tegi, kontrolle, mida saab audiitorile näidata, ja andmeid, mida tegelikult säilitatakse. Caldyr annab teile tõendusmaterjali, mitte järjekordset poliitika-PDF-i.
EU CRA
Allkirjastatud ja rikkumist tuvastavad kirjed iga AI-seansi kohta: auditijälg, mida Cyber Resilience Act ootab.
NIS2
Ligipääsukontroll, isoleerimine ja intsidentideks valmis logid süsteemidele, mida NIS2 hõlmab.
SOC 2
Tõendid teie enda SOC 2 auditi jaoks: allkirjastatud auditilogi seanssidest, saladustele juurdepääsust ja poliitikamuudatustest.
ISO 27001
Võtmehaldus, krüpteerimine ja ligipääsukirjed, mis vastavad Annex A kontrollidele.
GDPR
Isikliku hoidla märkmed on krüpteeritud otspunktist otspunkti, seega me ei saa neid lugeda. Saladused, tiimi teadmus, salvestatud transkriptid ja seansi metaandmed on krüpteeritud salvestuskohas tiimipõhise võtmega, mida hoiab meie hoidmisteenus ja mis saab need soovi korral dekrüpteerida.
Caldyr pakub tehnilisi kontrolle ja auditi tõendusmaterjali nende raamistike toetuseks. See ei ole ise sertifikaat; sertifikaadi saamine jääb teie ülesandeks.
Väravas
Kõik, mida vajate tehisintellekti kontrolli all hoidmiseks ja selle tõestamiseks.
Kõik, mida platvormitiim vajab AI-koodiagentide turvaliseks valvamiseks.
Täielik auditijälg
Auditi allkirjastamisahel
Rikkumist tuvastav logi teie tiimi toimingutest: igal kirjel on oma allkiri, nii saab audiitorile näidata, kes mida tegi.
Ed25519 allkirjastab iga ettevõtte või üksikkasutaja auditirea: üks allkiri rea kohta ning eraldi räsiahel iga ettevõtte ja iga üksikkasutaja jaoks. Mis tahes vahemikku saab kontrollida selle ahela enda võtme vastu. Platvormi tasemel ridadel ettevõtte võtit ei ole ja neid ei allkirjastata.
Kasutajad logivad sisse olemasoleva ettevõtte kontoga; ligipääs antakse ja tühistatakse automaatselt.
OIDC-sisselogimine mis tahes standardinõuetele vastava IdP-ga, näiteks Okta, Azure AD või Google. Valikuline just-in-time-provisjoneerimine esmasel sisselogimisel. SCIM 2.0 kogu kasutaja elutsükli jaoks (Enterprise).
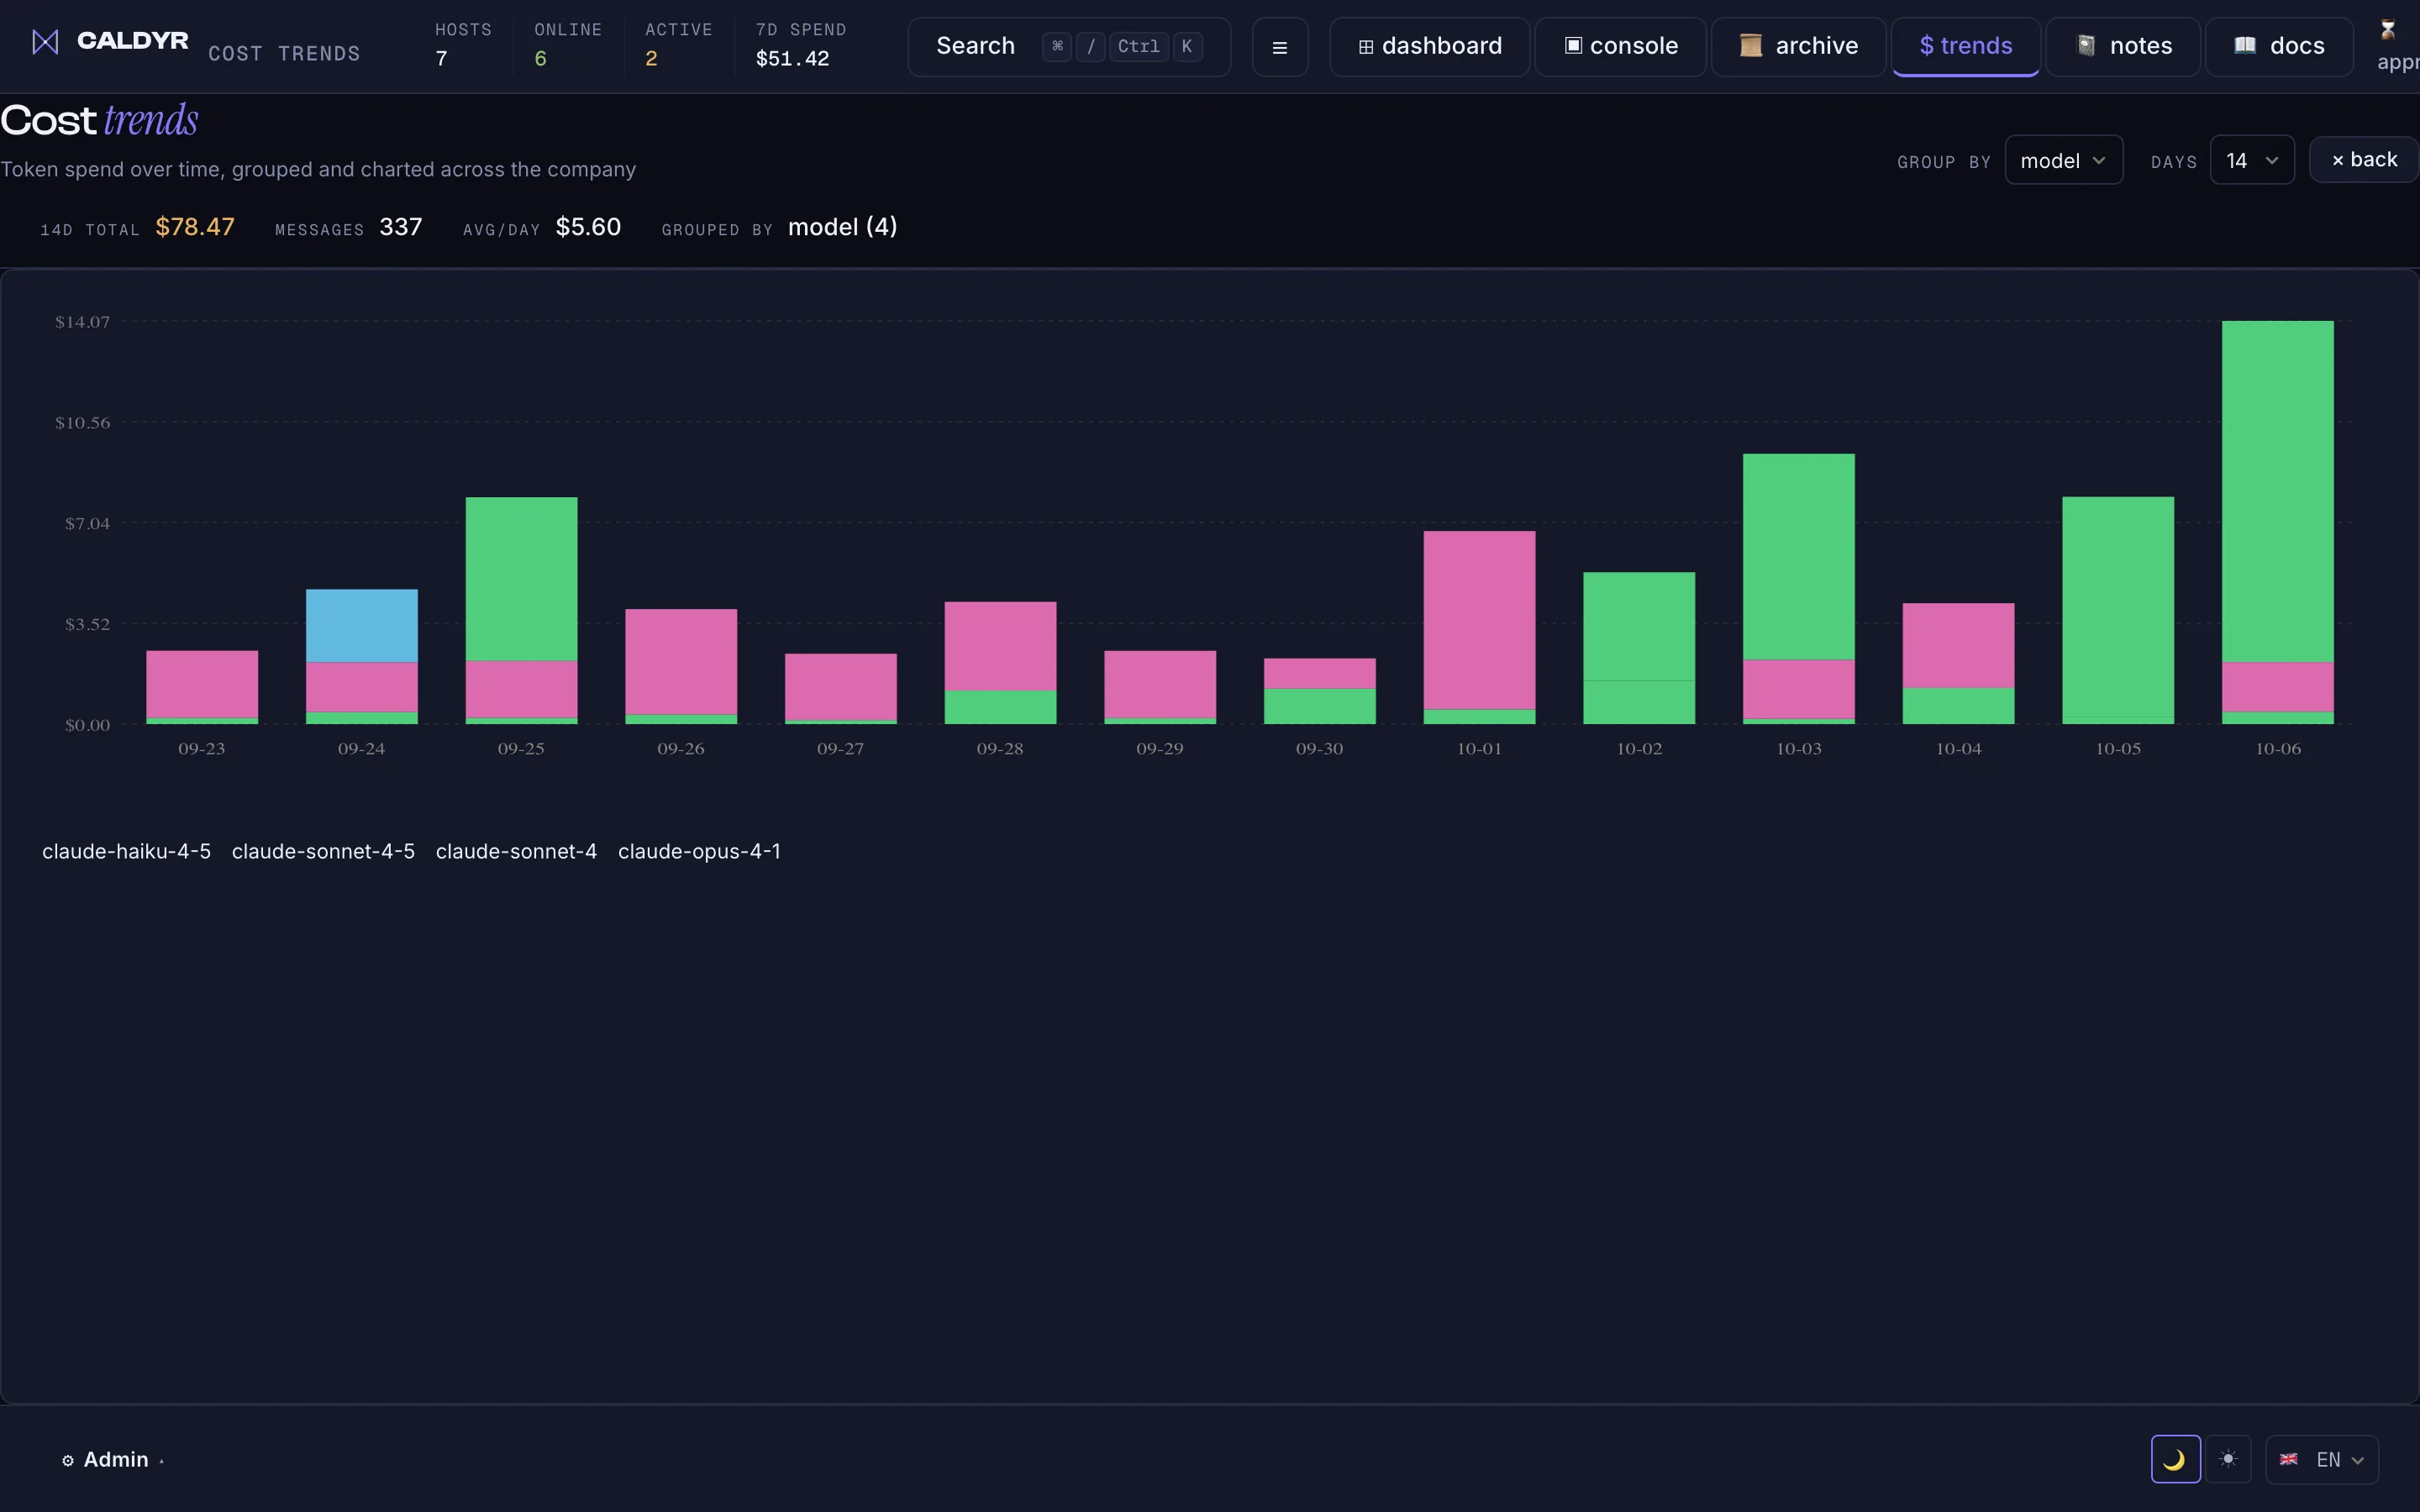
Vaadake meeskondade kulutusi reaalajas ja seadke kõvad piirangud: tehisintellekti kulud enam ei üllata.
Kulu hosti, mudeli ja sildi kaupa, iga kulurida on seotud oma tiimi ja kasutajaga. Tokenikulu seotakse seansiga. Litsentsi kohapiirangud koos seadistatavate USD-ülempiiridega, mis ületamisel blokeerivad uued seansid, teavitavad või hoiatavad.
Paigaldage ja käivitage täielikult oma võrgus, isegi täiesti võrguühenduseta, ilma et andmed lahkuksid.
Allkirjastatud mega-tarball. Kliendi esitatud litsents JWS-vormingus. Caddy sisemine CA. Valikuline võrguühenduseta uuendusserver, mida päritakse, mitte kunagi tõuke teel.
Sisselülitatuna on väljuv liiklus vaikimisi keelatud
Liivakast / väljumise isoleerimine
Pitseeritud seansid on vaikimisi välja lülitatud. Lülitage need ettevõtte kaupa sisse; sisselülitatuna on seansist väljuv võrgupääs keelatud.
Valikuline ettevõttepõhine poliitika agendiseansside käivitamiseks isoleeritud võrgunimeruumis (netns). Väljumine on vaikimisi keelatud, välja arvatud agendi enda mudeli API ja DNS, nii et agent ei saa võrgu kaudu andmeid välja viia. Ainult Linuxi hostid. Vaikimisi väljas.
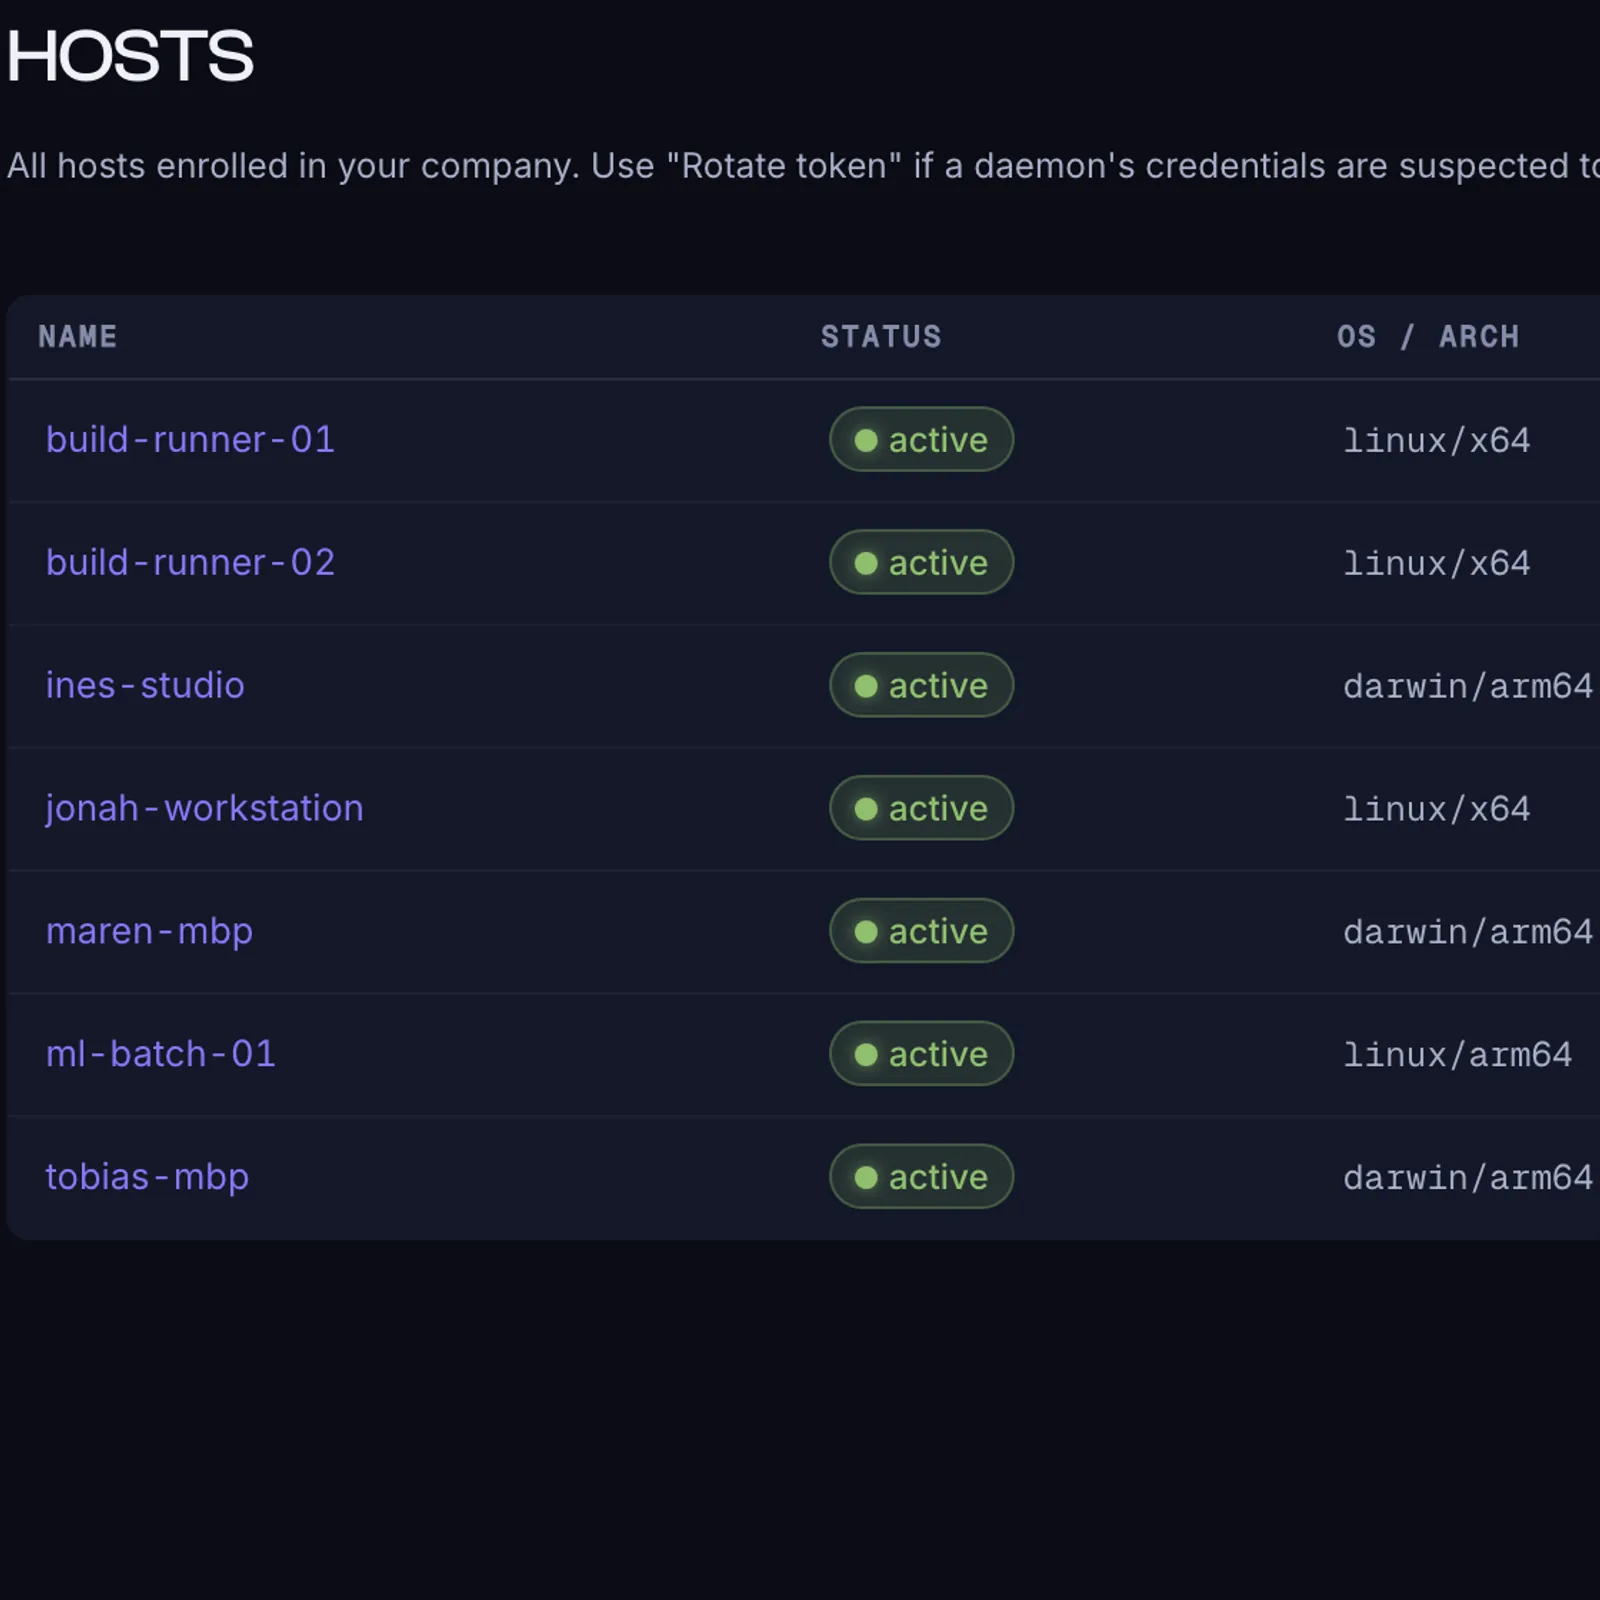
Deemon HTTPS kaudu, ühekordne kood, administraatori kinnitus, hostipõhine token.
Deemon ühendub hubiga HTTPS kaudu ja kontrollib hubi sertifikaati. Ühekordne kood Add Agenti lehelt alustab liidestamist: deemon loob hosti võtmepaari, saadab selle koos koodiga ja jääb ootama. Selle hosti oma token väljastatakse alles siis, kui administraator hosti kinnitab.
· Enrolling (waiting for approval on the Add Agent page)…
✓ Online · your-host joined the fleet
2
Käivita seansse tiimi kaupa
Iga backend, tiimipõhine isoleerimine, administraatorid haldavad, ei nuhi.
Tiimiliikmed käivitavad agendiseansse mis tahes backendil, oma tiimi piires. Reatasandi turvalisus isoleerib iga rea, nii et administraatorid haldavad ligipääsu: nad ei nuhi kasutajate viipade järele.
Jälgige seansse reaalajas xterm-voo kaudu, seejärel kerige kaadrihaaval taasesituses koos järjehoidjatega. Iga loasündmus kuvatakse ajateljel märgisena.
Iga tegevus allkirjastatakse ja saadetakse otse teie SIEM-i (Enterprise'i pakett). Repositooriumipõhine USD-omistus ja ranged kulupiirid rakenduvad enne arve saabumist.
Täiendav, mitte konkureeriv: lüüsid suunavad API-liiklust; Caldyr tõestab, kes millist agenti käitas, mille peal ja millise võtmega ning piirab kulusid. Töötab iga lüüsi peal.
Ehita ise
Caldyr
Tiimipõhised eelarved
✗
✓
Auditi allkirjastamisahel (Ed25519)
ehita ise
✓
SIEM-i edastus (Enterprise)
✗
✓
Ise majutus õhulõhega
sõltub
✓
Otspunktist otspunkti krüpteeritud isiklik hoidla
sõltub
✓
Seansi taasesitus (xterm)
✗
✓
SCIM 2.0 provisjoneerimine (Enterprise)
✗
✓
Aeg esimese agendini
nädalad
≈ 10 min pärast heakskiitu
Kes vastutab väraval
Ehitatud inimestele, kes vastutavad teie AI-tööriistade eest.
Platvormitiimid
Toetate insenere, mitte ei kirjuta kogu koodi ise. Vajate kontrolli, ilma et muutuksite pudelikaelaks.
Vastutate audiitorite ees CRA, NIS2, SOC 2 ja ISO 27001 osas. Vajate krüptograafilisi tõendeid: allkirjastatud kirjet, mitte poliitika-PDF-e. SIEM-voogusid, mis tõestavad ka olematut.