Cómo ciframos, firmamos y permitimos autoalojar todo el plano de control.
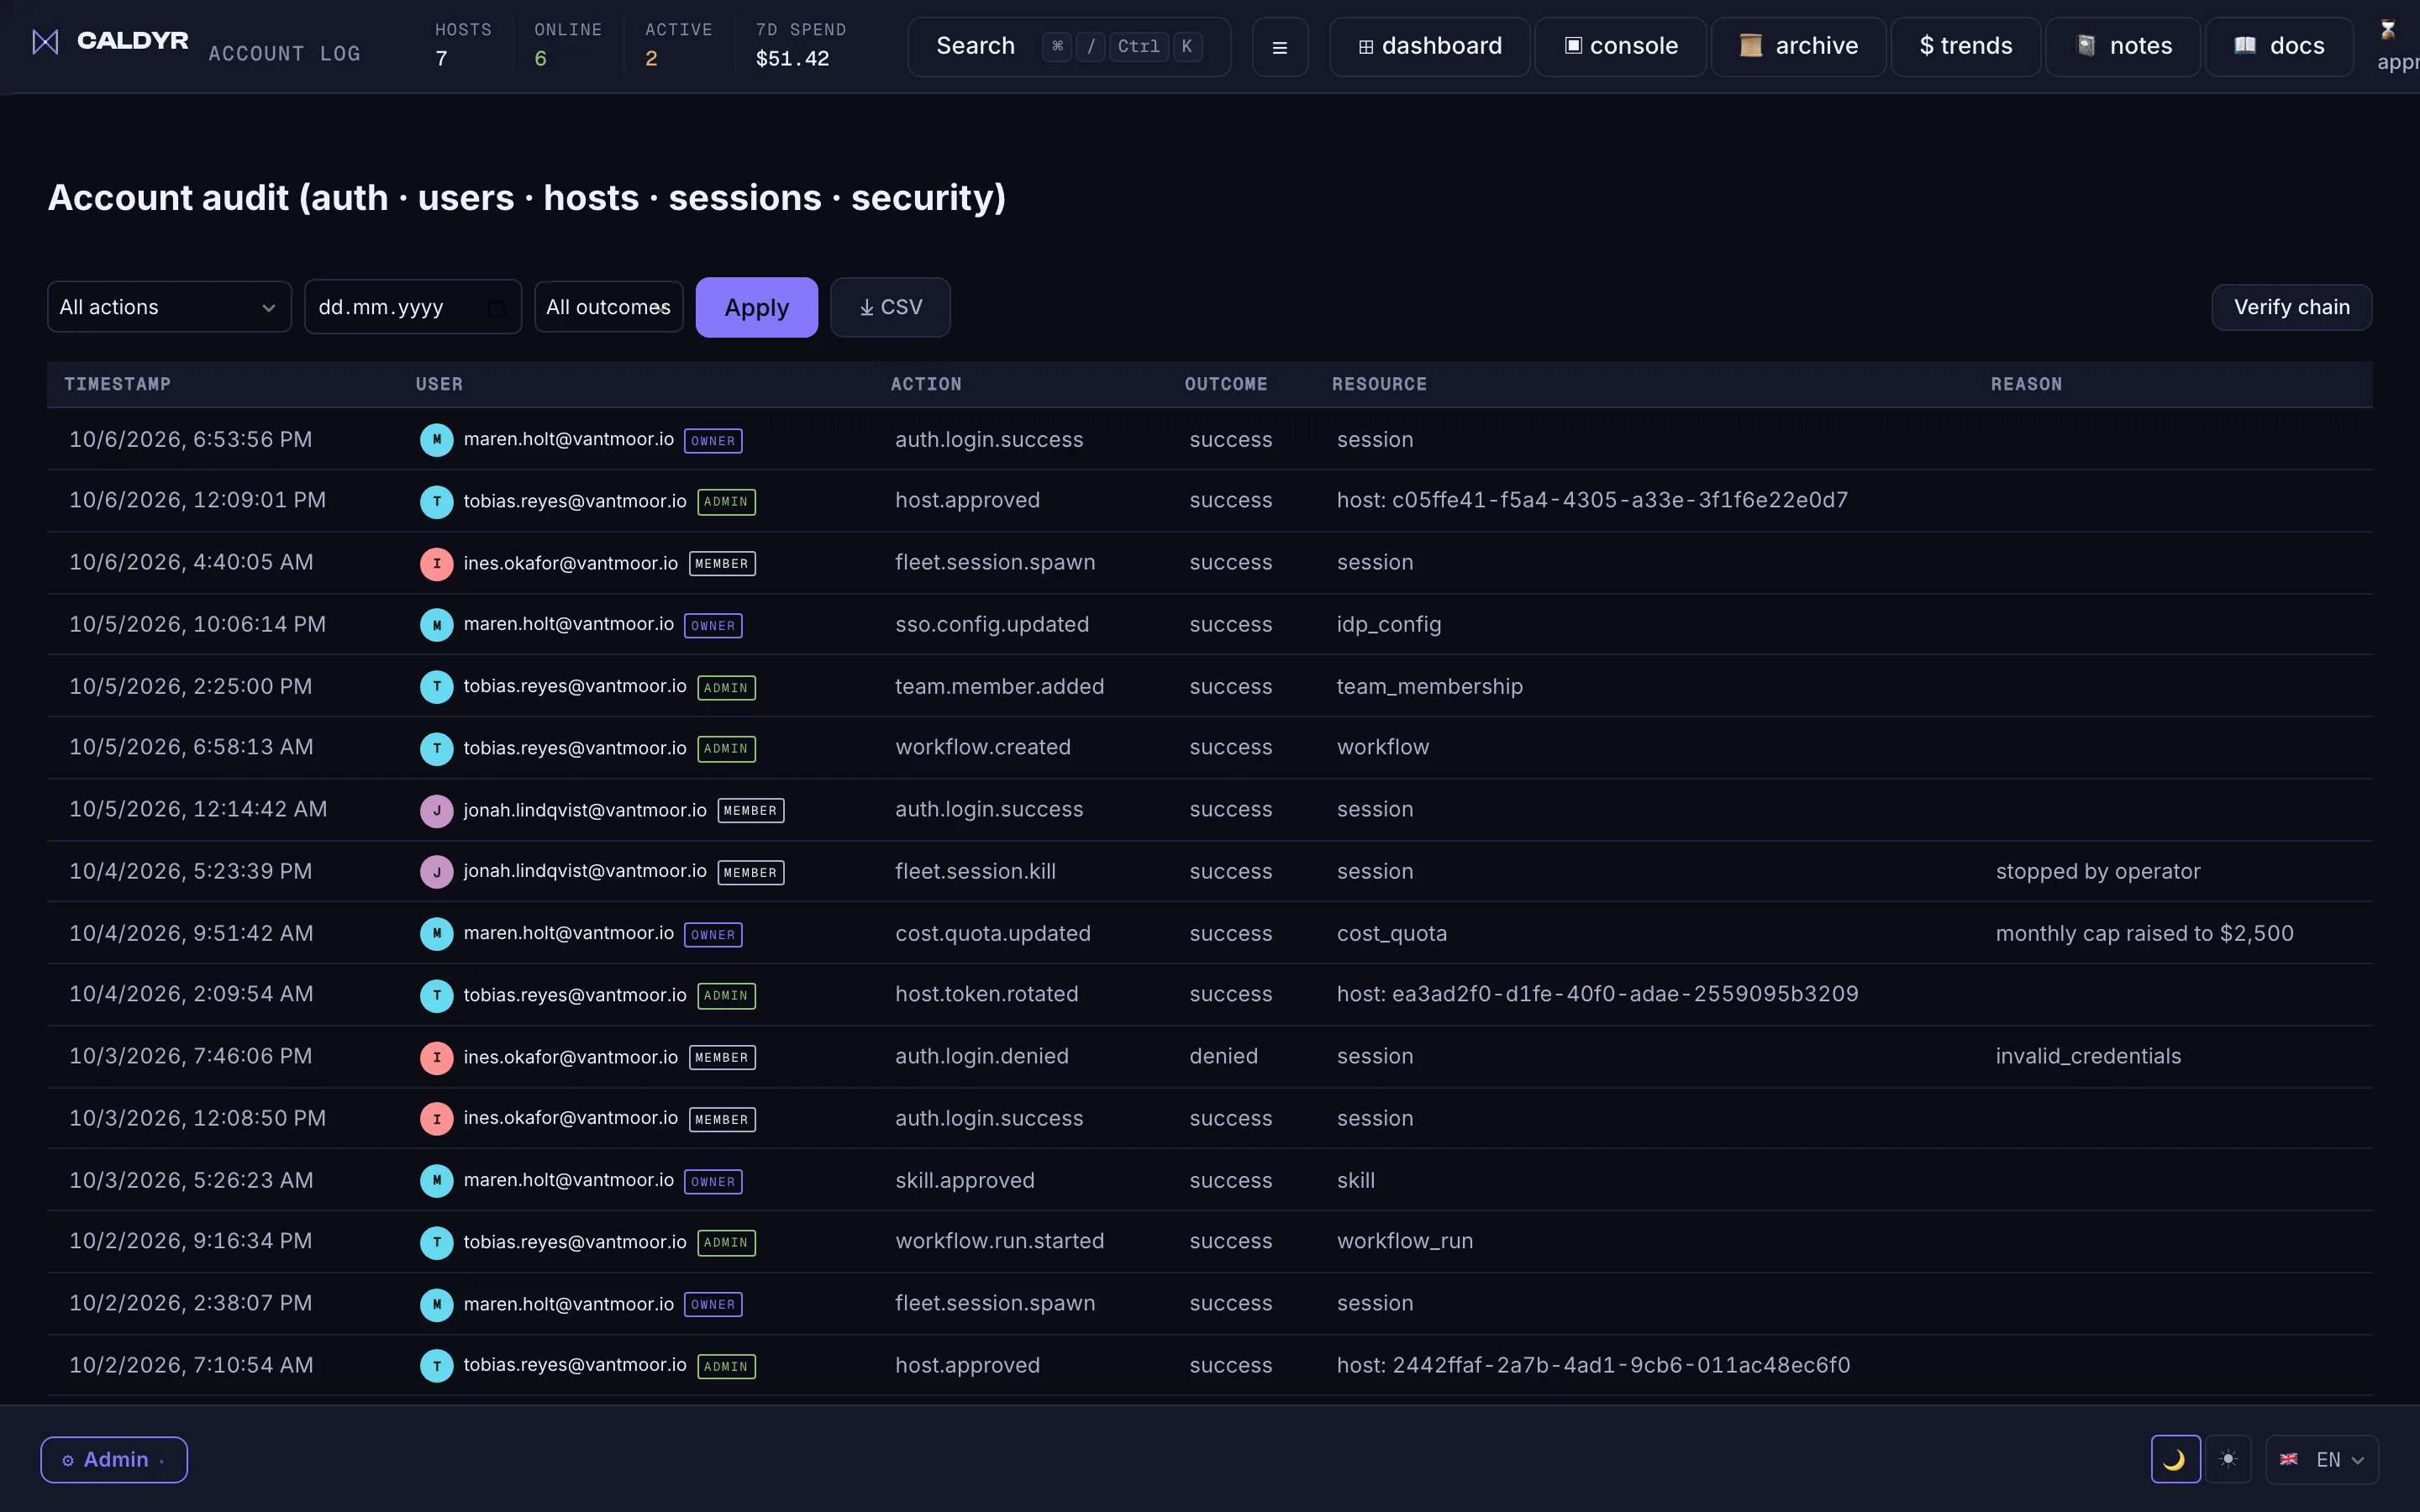
Caldyr incluye primitivas criptográficas estándar —firmas Ed25519 sobre una cadena de hashes, envoltura de claves por equipo— y publica la clave pública de auditoría de su empresa. Nada de esto es magia exclusiva; el valor está en la integración y en las garantías operativas.
Dónde se ejecuta
Lo que puede verificar usted mismo.
Nada de "se lo prometemos". Prueba criptográfica. Criptografía auditable. Autoalojable cuando su auditor lo exija.
Qué claves tienes tú y cuáles tenemos nosotros
- Bóveda personal: cifrada de extremo a extremo, la clave nunca sale de tu navegador
- Frase de contraseña con Argon2id → clave maestra
- Desbloqueo automático opcional con WebAuthn
- Datos del equipo: clave por equipo en nuestro servicio de custodia, que puede descifrarlos
- Sin depósito de claves en tu bóveda personal de notas; para las claves de equipo sí existe
Lo firmamos todo
- Cadena de auditoría Ed25519 por empresa
- Cadena de hash de filas a prueba de manipulaciones
- Endpoint de clave pública por empresa
- Autenticación del envío a SIEM (Enterprise): none, bearer, mTLS, JWT o Sentinel OAuth2 / clave compartida
- Versiones firmadas criptográficamente
Aíslese de la red si lo desea
- Mega-tarball firmado autoalojado
- Licencia JWS provista por el cliente
- Arranque de CA interna de Caddy
- Servidor de actualizaciones por consulta, nunca por envío
- Cero telemetría de terceros: el plano de control no se comunica con nada
Compruébelo usted mismo
Una cadena de auditoría de muestra real, de 5 filas, incrustada en esta misma página. Recalcule cada hash SHA-256, verifique cada firma Ed25519, en vivo, en su navegador, ahora mismo.
| ts | event | prev_hash | hash | sig | status |
|---|---|---|---|---|---|
| 2026-06-30T09:12:04Z | session.spawn | 00000000…000000 | 1fc9478e…d23310 | OyglWI4l…HbCQ== | |
| 2026-06-30T09:14:51Z | permission.approved | 1fc9478e…d23310 | f51cd7d3…62b875 | DJELgYNW…mFBQ== | |
| 2026-06-30T09:21:37Z | secret.access | f51cd7d3…62b875 | 0951657e…440f92 | kkygR5aa…eyBA== | |
| 2026-06-30T09:44:02Z | policy.updated | 0951657e…440f92 | 5fd659a7…20aa98 | e4dkZY5U…lkCA== | |
| 2026-06-30T10:03:19Z | session.closed | 5fd659a7…20aa98 | 99022532…b4952f | MFUtvbrJ…6vCw== |
Aún no verificado. Pulsa Verificar cadena.
Qué podemos ver y qué no
Cuatro afirmaciones distintas se resumen demasiado a menudo en una sola palabra: cifrado en tránsito, cifrado en reposo, procesado en claro por la aplicación y cifrado de extremo a extremo. Solo lo último significa que no podemos leerlo. Este es el desglose por clase de dato para el servicio gestionado.
| Clase de dato | ¿Puede leerlo Caldyr? |
|---|---|
| Notas de la bóveda personal | No. Se cifran en tu navegador; la clave de la nota se envuelve solo con tu clave y nunca se deposita. El inicio de sesión usa OPAQUE: tu navegador demuestra que conoce la frase de contraseña sin enviarla ni enviar un hash de ella, y solo guardamos un registro de alta que no podemos abrir. Matiz: el código que deriva tus claves se ejecuta en tu navegador pero lo entrega nuestro servidor, así que esto vale para el código tal como se sirve. |
| Secretos | Sí. Envías el valor legible; lo ciframos en reposo con una clave por equipo que nuestro servicio de custodia puede abrir, y devuelve el texto claro al servicio que lo necesita. |
| Base de conocimiento del equipo | Sí. Los cuerpos se cifran en reposo con la clave del equipo; los títulos, las etiquetas y los embeddings de búsqueda se guardan sin cifrar para poder listar y buscar. |
| Transcripciones de sesión guardadas | Depende de la cuenta. Solo (sin equipo): el host cifra la salida del agente con una clave derivada de tu clave de notas antes de subirla, así que no podemos leerla; solo se guardan legibles los eventos de estado, coste y finalización, sin contenido. Equipo en modo estándar: se cifra en reposo con la clave del equipo y se descifra vía custodia para la reproducción, es decir, sí. Equipo en modo de extremo a extremo: cifrada en el host, no podemos leerla. |
| Lo que escribes en una sesión | No, ni en sesiones Solo ni en equipos en modo de extremo a extremo. Tu navegador cifra lo que escribes y el prompt de arranque antes de enviarlos, con una clave derivada de tu clave de notas (Solo) o con la clave del equipo; el host lo abre y nosotros retransmitimos texto cifrado. Las entradas van numeradas, así que el host rechaza una repetida. Seguimos viendo que hubo una entrada, cuándo y su tamaño. Los equipos fuera del modo y las sesiones Solo iniciadas por un workflow, una llamada API exec o antes de este lanzamiento conservan la entrada en claro, protegida por aislamiento por inquilino y control de acceso. |
| Flujos de sesión en vivo y keyframes de reproducción | Sí. Los fotogramas en vivo pasan por el hub en claro para poder verse en tiempo real; los keyframes de reproducción almacenados se cifran en reposo con la clave del equipo. |
| Filas del registro de auditoría | Sí. Las filas de auditoría están encadenadas por hash y firmadas con Ed25519, no cifradas, y la clave de firma la tenemos nosotros. Su valor es que puedes verificarlas, no que no podamos cambiarlas. |
| Metadatos de sesión y datos de cuenta | Sí. Host, usuario, equipo, tiempos, estado, correo de la cuenta y nombre de la empresa son columnas normales protegidas por seguridad a nivel de fila. En sesiones Solo y de equipos en modo de extremo a extremo, el registro descriptivo de la sesión se cifra en el cliente y no podemos leerlo. Los datos de tarjeta quedan en el procesador de pagos. |
Autoalojado y aislado
La criptografía es el mismo código. Lo que cambia es quién es "nosotros": en una instalación autoalojada el par de claves ancla se genera en tu propio host durante la instalación y nunca nos llega, así que quien puede abrir las claves de equipo es tu operador, no el nuestro. Las instalaciones aisladas verifican la firma de la release y la licencia sin conexión; nada nos llama de vuelta. Elegir un modelo en la nube sigue enviando los prompts a ese proveedor.
Esta tabla describe la capa de aplicación. El transporte es TLS en todas partes y el almacenamiento de los hosts está cifrado en reposo; ninguna de las dos cosas hace que los datos sean ilegibles para el servicio que los opera.
Si ya evaluó alternativas, así es como nos comparamos.
| Anthropic Console | Caldyr | |
|---|---|---|
| Presupuestos por equipo | ◐ solo organización | ✓ |
| Cadena de firma de auditoría (Ed25519) | ✗ | ✓ |
| Envío a SIEM (Enterprise) | ✗ | ✓ |
| Autoalojado aislado de la red | ✗ | ✓ |
| Bóveda personal cifrada de extremo a extremo | N/A | ✓ |
| Reproducción de sesión (xterm) | ✗ | ✓ |
| Aprovisionamiento SCIM 2.0 (Enterprise) | ◐ | ✓ |
| Tiempo hasta el primer agente | horas | ≈ 10 min tras la aprobación |
| Gateways LLM | Caldyr | |
|---|---|---|
| Capa gobernada | solicitud/respuesta de la API del modelo | ejecución del agente en el host |
| Captura por sesión + reproducción xterm | – | ✓ |
| Transcripción cifrada en reposo (clave por equipo) | – | ✓ |
| Cadena de auditoría firmada (Ed25519) | registros de acceso | ✓ |
| Alta de host + RBAC por equipo | – | ✓ |
| Atribución de costos | por clave de API | por repositorio · equipo · sesión |
| Autoalojado aislado de la red | parcial | ✓ |
Complementario, no competidor: los gateways enrutan el tráfico de la API; Caldyr demuestra quién ejecutó qué agente, sobre qué y con qué clave, y limita el gasto. Funciona sobre cualquier gateway.
| Hágalo usted mismo | Caldyr | |
|---|---|---|
| Presupuestos por equipo | ✗ | ✓ |
| Cadena de firma de auditoría (Ed25519) | constrúyalo | ✓ |
| Envío a SIEM (Enterprise) | ✗ | ✓ |
| Autoalojado aislado de la red | depende | ✓ |
| Bóveda personal cifrada de extremo a extremo | depende | ✓ |
| Reproducción de sesión (xterm) | ✗ | ✓ |
| Aprovisionamiento SCIM 2.0 (Enterprise) | ✗ | ✓ |
| Tiempo hasta el primer agente | semanas | ≈ 10 min tras la aprobación |
Deles a sus auditores pruebas, no promesas.
Sin compromiso, solo una sesión de 30 minutos. Sus claves, sus datos y evidencia firmada para sus auditores.