Una puerta auditada para cada agente de IA de código que ejecuta.
Caldyr conecta agentes de programación con IA a tu organización, controla a qué pueden acceder y qué pueden hacer, registra lo que hicieron y da a tus operadores un único plano de control auditable.
VerRegistrarProbar
Para líderes · control, custodia, prueba
Demuestre el control,no solo lo declare.
Cada sesión de IA de código que ejecutan sus equipos queda registrada, aislada y sellada en un registro a prueba de manipulaciones, listo para entregar a cualquier auditor.
Para ingenieros · plano de control multi-inquilino
Un comando dentro.Reproducción completa fuera.
Da de alta un host, lanza sesiones de agente por equipo y reproduce cada transcripción, cifrada en reposo con una clave por equipo que guarda nuestro servicio de custodia.
$ curl -fsSL https://caldyr.ai/install.sh | sh -s -- --enrol YOUR-CODE --fingerprint SHA256:rGP1nr5165uRQ5Wg1bg0D3khkt5KA6ODpVhOCHvwJ8M,SHA256:27kS4Cnb3bA7SqtXj+92f1Oq4yT1G2BDwHyi7HqtE1U · el código viene del botón Add agent de la app
Caldyr
La esperanza no es prueba
Los agentes de programación con IA a escala dejan al descubierto los riesgos que nadie había previsto.
Desplegó agentes en ingeniería. Cumplimiento, finanzas y su CISO quieren respuestas ya. Caldyr responde con un registro firmado que usted conserva, sin montar un stack nuevo.
"Mi equipo usa agentes de programación, pero no tengo ningún registro de auditoría."
Un registro que puede entregar a un auditor. Cada acción que toma la IA de su equipo queda registrada y firmada: puede demostrar exactamente quién hizo qué.
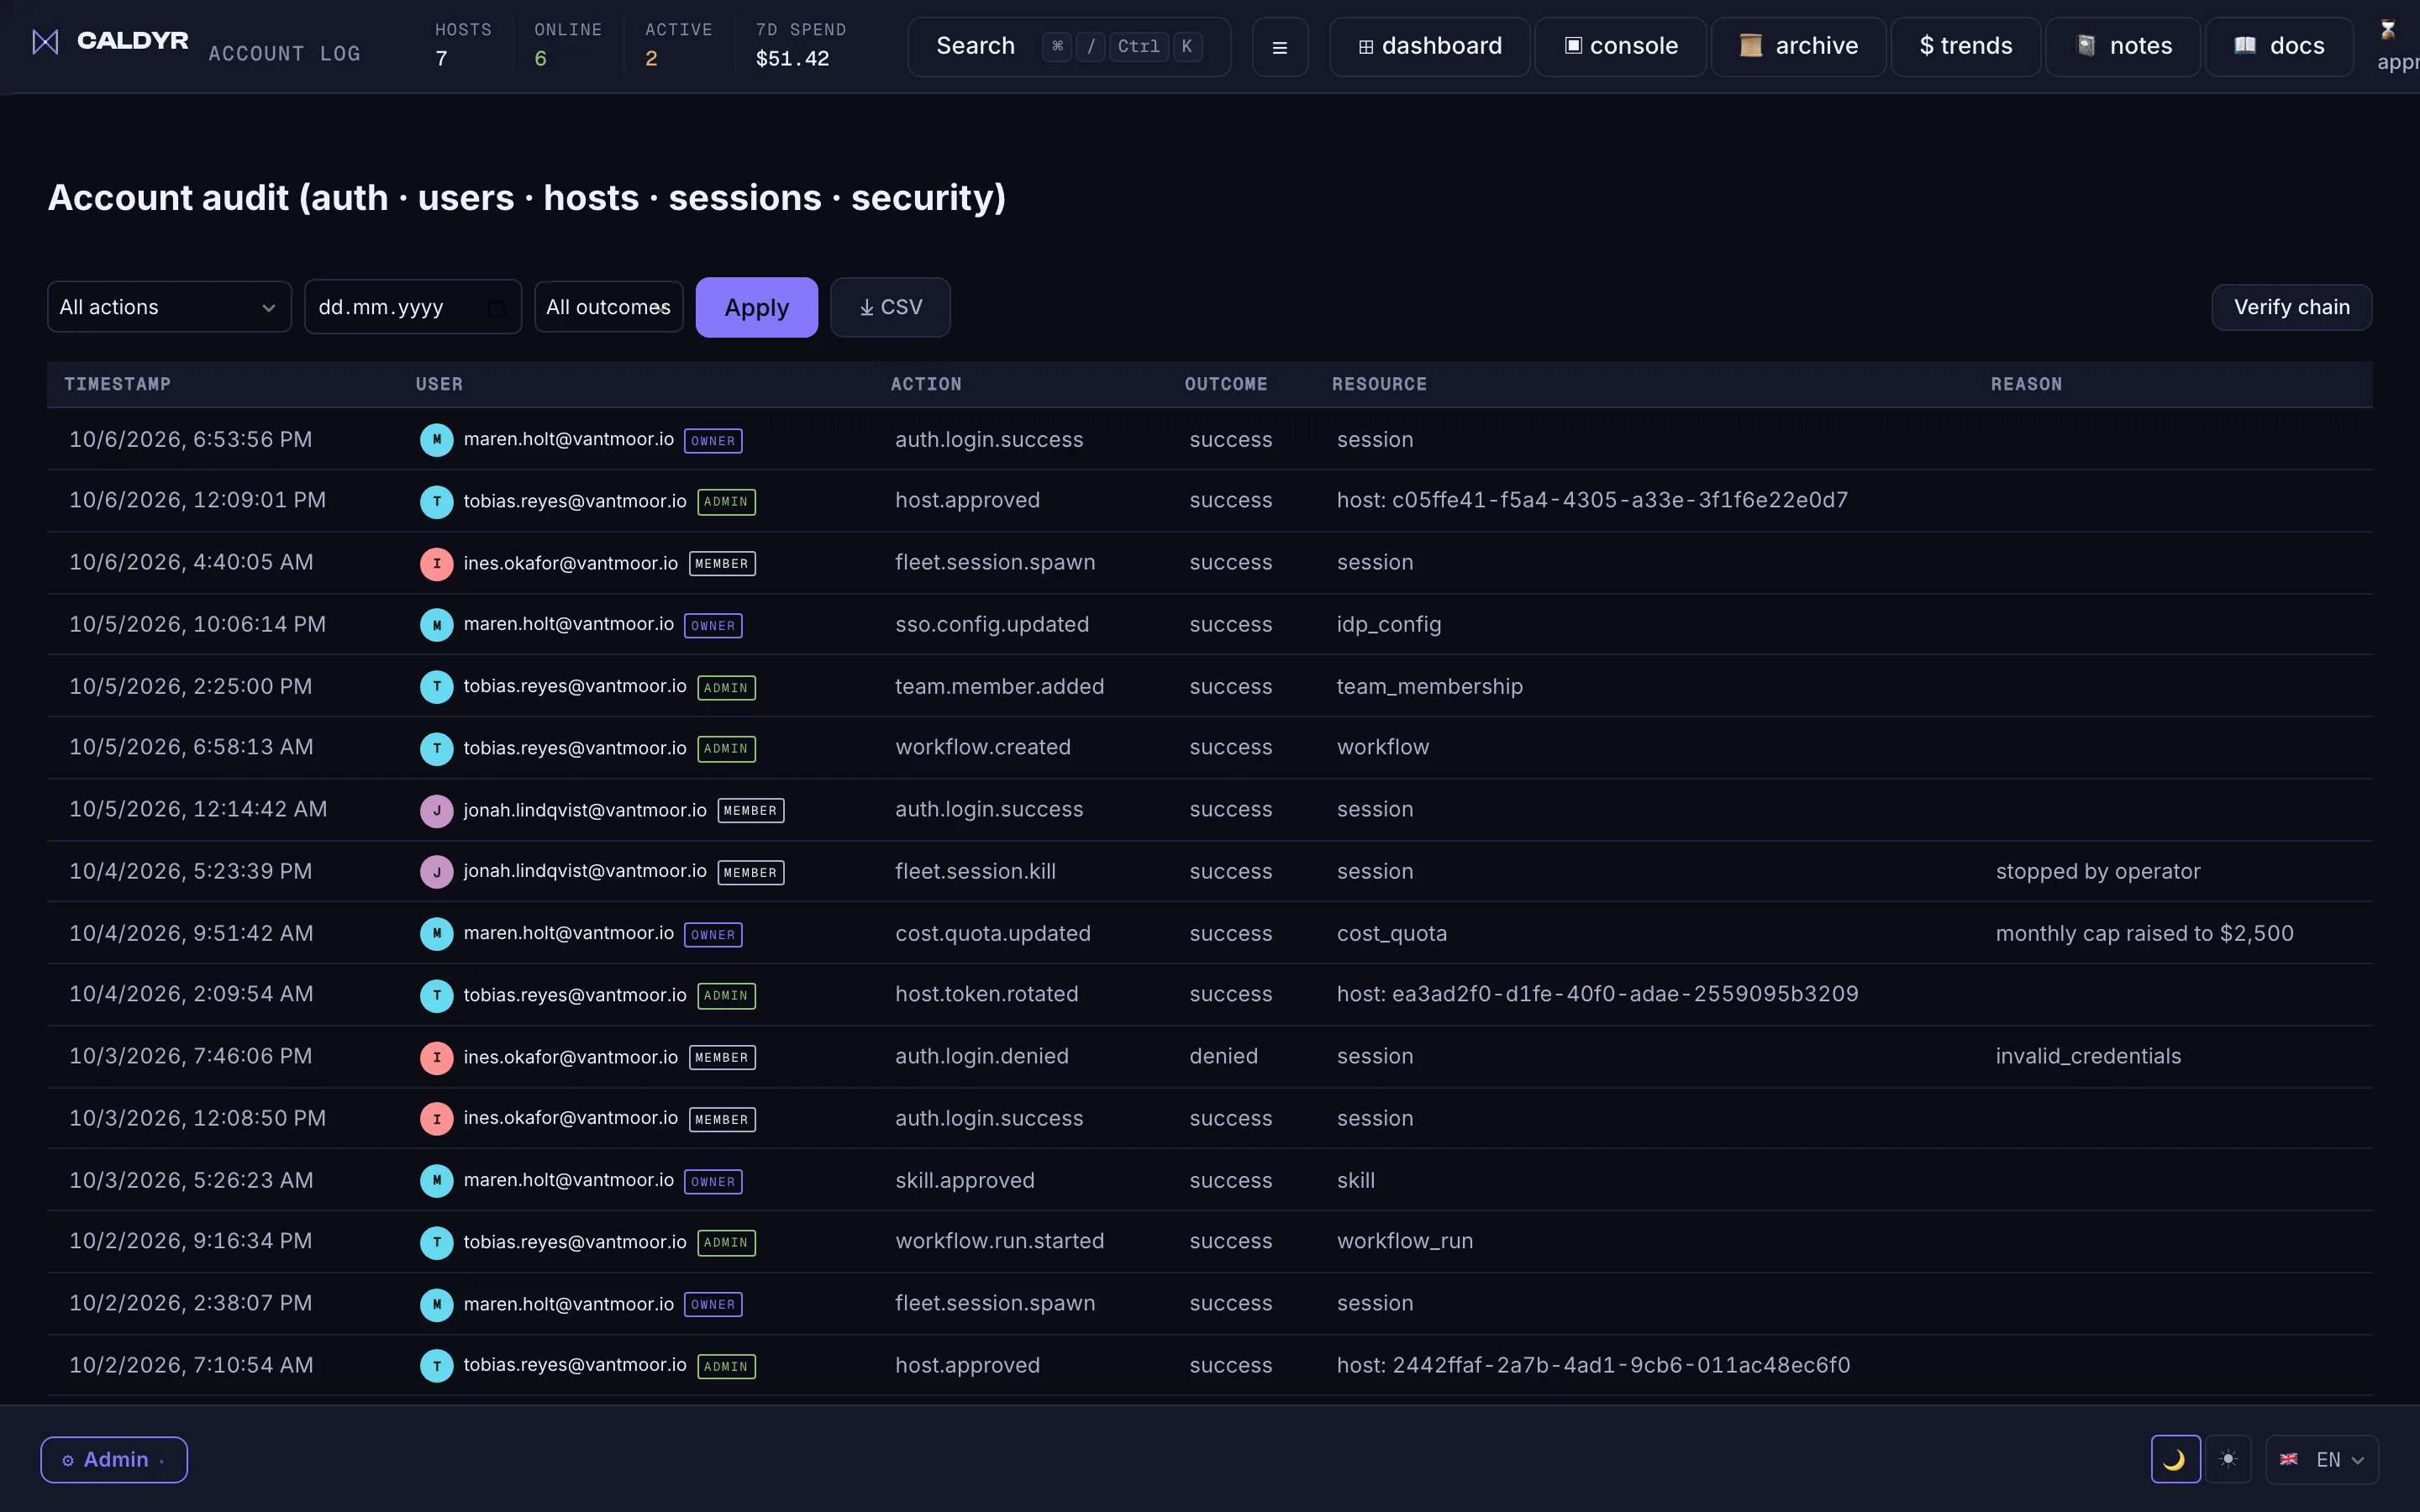
Cadena de firma de auditoría. Cada evento de una empresa o usuario se firma con Ed25519 y se encadena por hash: una firma por fila, verificable contra la clave de firma propia de esa cadena.
"Una clave de API por proveedor, compartida en toda la organización."
Acceso y presupuesto por equipo. Cada equipo tiene su propio acceso restringido y un tope de gasto, así que una clave filtrada o una factura desbocada no puede afectar a toda la empresa.
Una clave por equipo, un presupuesto por equipo. Cada equipo recibe su propia clave cifrada, gasto por host, modelo y etiqueta, más un tope estricto en USD que bloquea nuevas sesiones al alcanzarse.
"Cumplimiento pidió pruebas de que no filtramos prompts."
Tus datos están aislados, y decimos qué podemos ver. Las notas de tu bóveda personal solo las puedes leer tú. Los secretos del equipo, el conocimiento compartido, las transcripciones y los metadatos de sesión están aislados por inquilino y cifrados en reposo con una clave por equipo que guarda nuestro servicio de custodia, para poder indexarlos, buscarlos y transmitirlos. La página de seguridad detalla qué podemos ver y qué no, en la nube y autoalojado.
Tu bóveda personal es tuya. Del resto, la clave la tenemos nosotros. Las notas de tu bóveda personal se cifran en tu navegador con una clave derivada de tu frase de contraseña; solo guardamos texto cifrado y no podremos recuperarlas si la pierdes. Los secretos, el conocimiento del equipo, las transcripciones guardadas y los metadatos de sesión funcionan distinto: nos llegan legibles y se cifran en reposo con una clave por equipo que custodia nuestro servicio de custodia, que los descifra para indexar, buscar y transmitir. La página de seguridad detalla exactamente qué podemos ver y qué no.
La regulación se acerca
Diseñado para las normas que se ciernen sobre su uso de IA.
EU Cyber Resilience Act, NIS2, SOC 2 e ISO 27001 exigen lo mismo: prueba de quién hizo qué, controles que pueda mostrar a un auditor y datos que realmente conserve. Caldyr entrega la evidencia, no otro PDF de políticas.
EU CRA
Registros firmados y a prueba de manipulaciones de cada sesión de IA: el registro de auditoría que espera el Cyber Resilience Act.
NIS2
Control de acceso, aislamiento y registros listos para incidentes en los sistemas que NIS2 pone en alcance.
SOC 2
Evidencia para su propia auditoría SOC 2: registro de auditoría firmado de sesiones, acceso a secretos y cambios de políticas.
ISO 27001
Gestión de claves, cifrado y registros de acceso que se corresponden con los controles de Annex A.
GDPR
Las notas de tu bóveda personal están cifradas de extremo a extremo, así que no podemos leerlas. Los secretos, el conocimiento del equipo, las transcripciones guardadas y los metadatos de sesión se cifran en reposo con una clave por equipo que guarda nuestro servicio de custodia, que puede descifrarlos cuando se le pide.
Caldyr proporciona controles técnicos y evidencia de auditoría para respaldar estos marcos. No es en sí mismo una certificación; la certificación sigue siendo responsabilidad tuya.
El umbral
Todo lo que necesita para mantener la IA bajo control y demostrarlo.
Todo lo que un equipo de plataforma necesita para controlar, vigilar y sellar cada agente de programación con IA.
Registro de auditoría completo
Cadena de firma de auditoría
Un registro a prueba de manipulaciones de las acciones de su equipo: cada entrada lleva su propia firma, así puede mostrar a un auditor quién hizo qué.
Ed25519 firma cada fila de auditoría de una empresa o usuario: una firma por fila y una cadena de hash propia de cada empresa y de cada usuario individual. Cualquier rango se verifica contra la clave propia de esa cadena. Las filas de ámbito de plataforma no tienen esa clave y no se firman.
Envíe un registro firmado de actividad directamente a las herramientas de seguridad que su equipo ya utiliza.
Transmite eventos de auditoría firmados a Splunk, Datadog, Elastic, Microsoft Sentinel, syslog, un webhook HTTPS genérico o S3 WORM. Autenticación por destino - none, bearer, mTLS, signed JWT o Sentinel OAuth2 - con reintentos y backoff. Plan Enterprise.
Los usuarios acceden con el login corporativo existente; el acceso se concede y revoca de forma automática.
Inicio de sesión OIDC con cualquier IdP que cumpla los estándares, como Okta, Azure AD o Google. Aprovisionamiento just-in-time opcional en el primer inicio de sesión. SCIM 2.0 para el ciclo de vida completo del usuario (Enterprise).
Consulte el gasto por equipo en tiempo real y establezca límites fijos para que los costos de la IA no sorprendan.
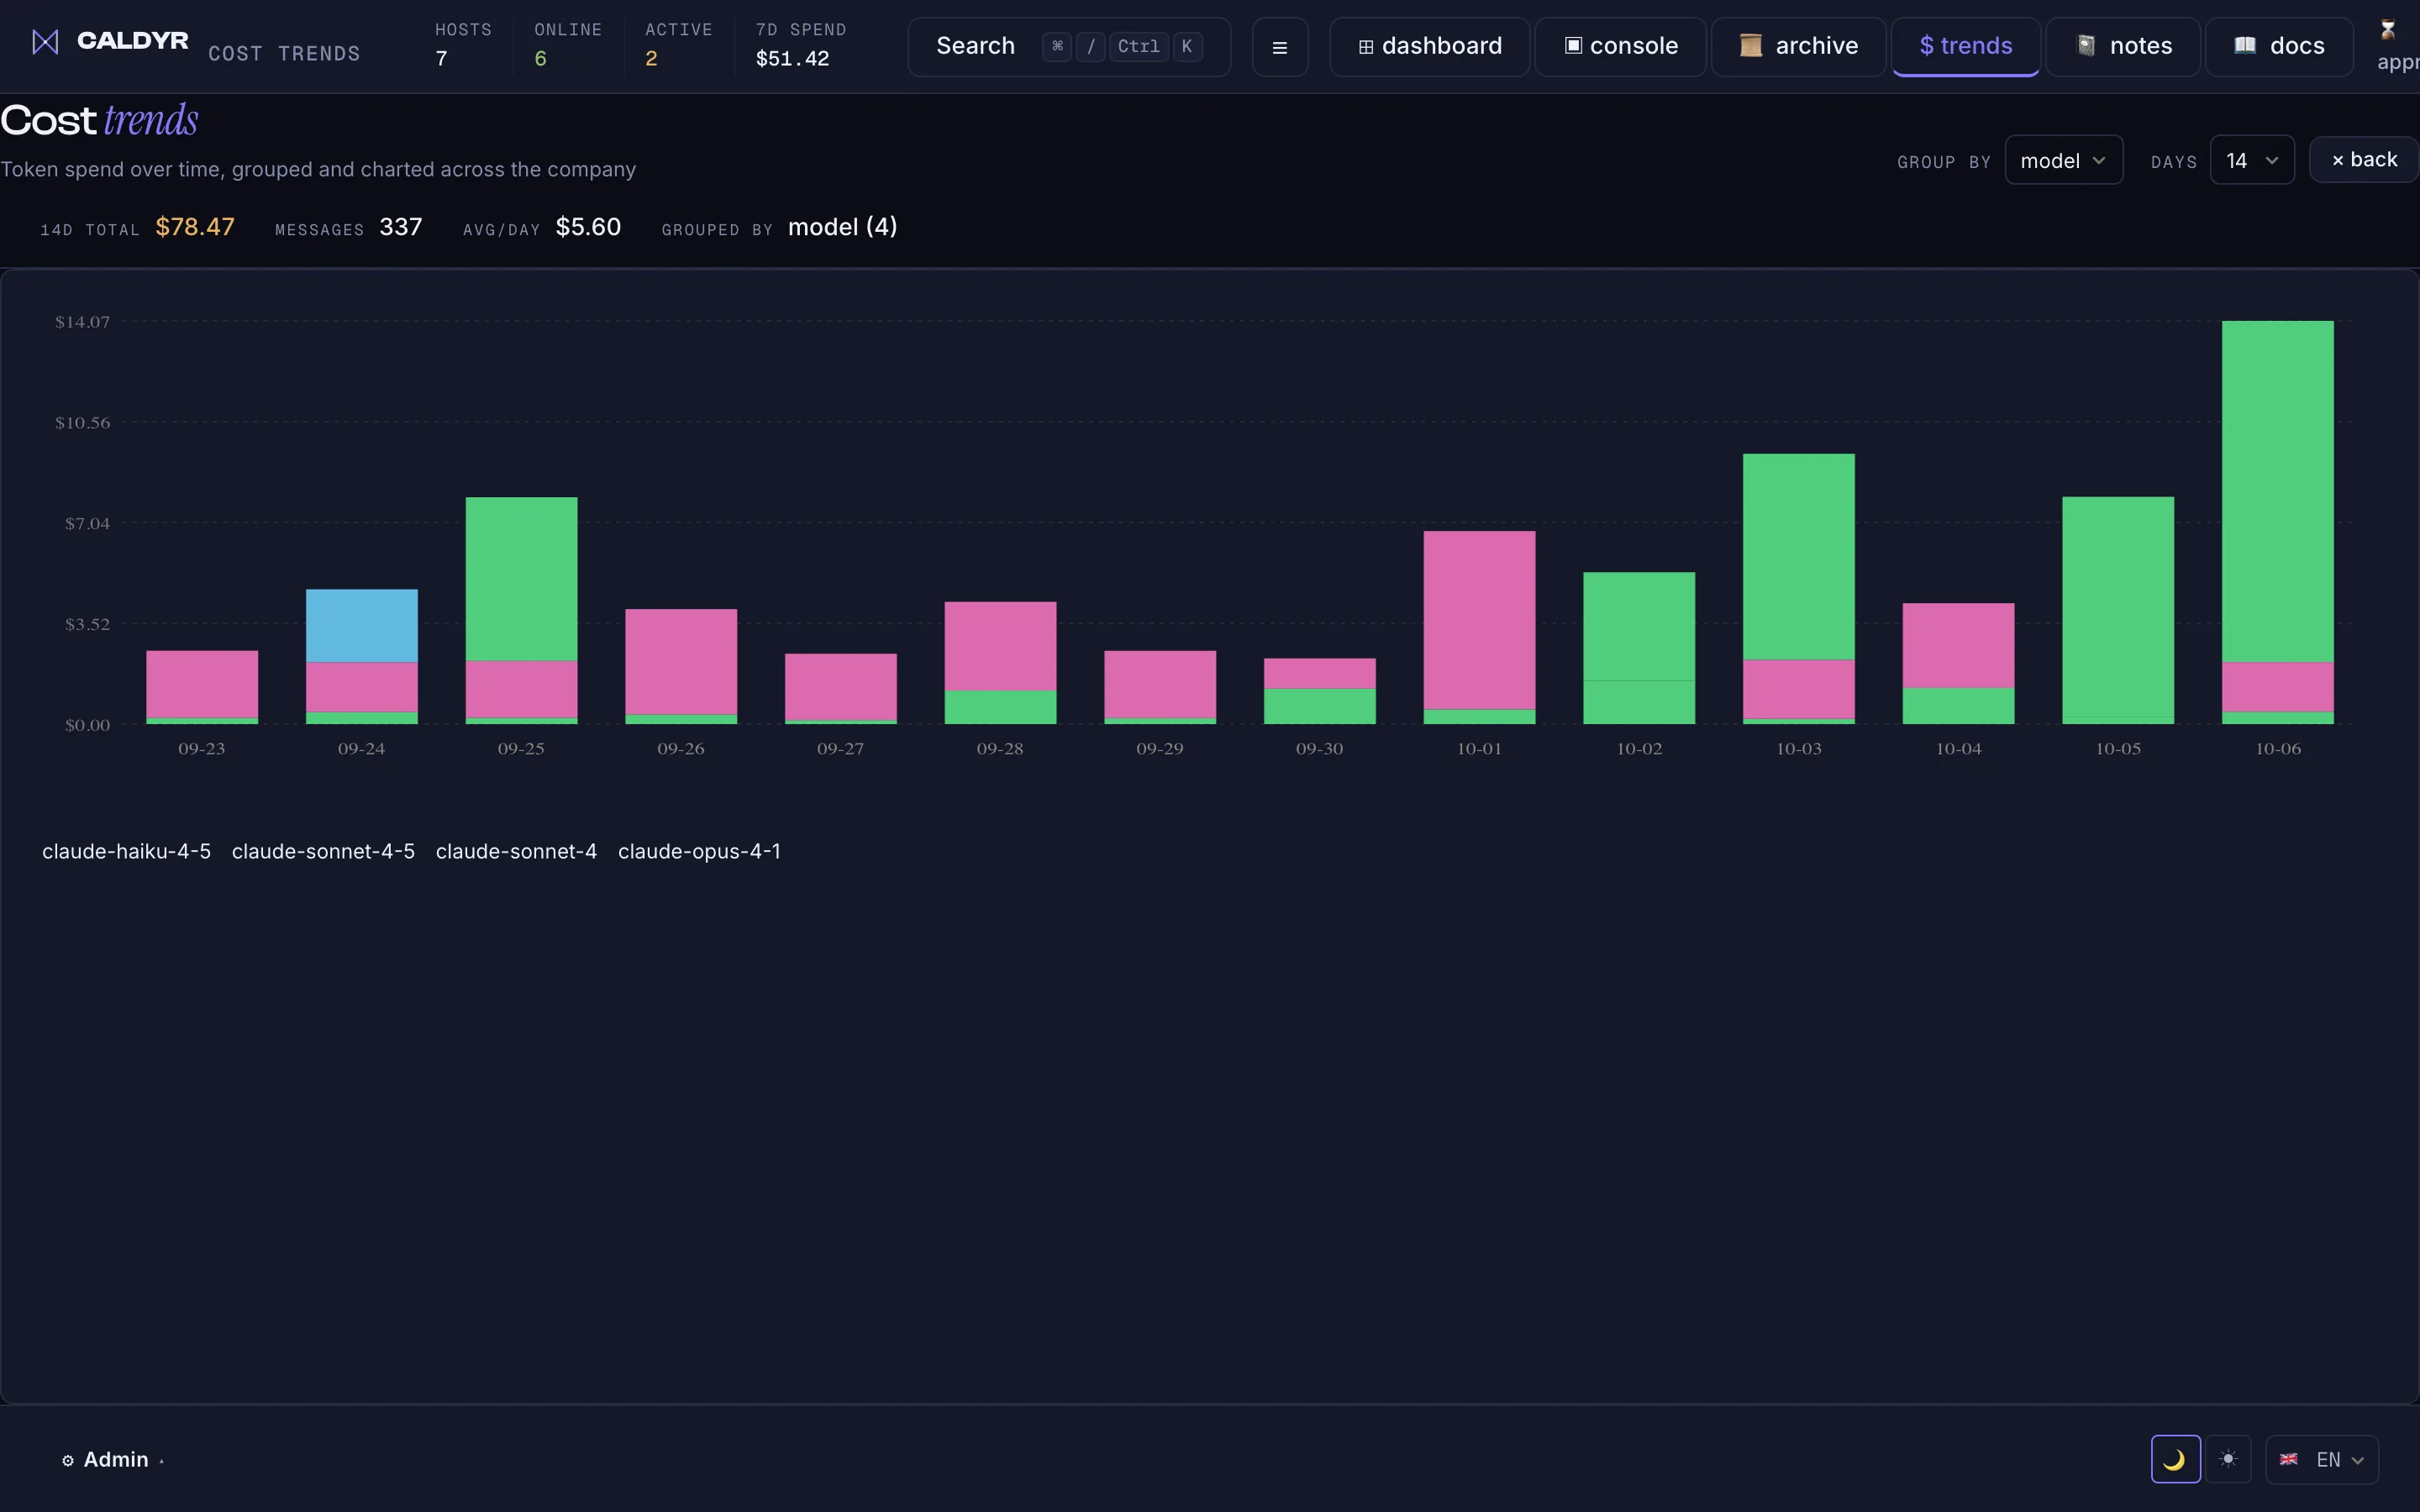
Gasto por host, modelo y etiqueta, con cada fila de costo vinculada a su equipo y usuario. El costo de los tokens se atribuye por sesión. Límites de asientos de la licencia y topes configurables en USD que bloquean nuevas sesiones, notifican o avisan al superarse.
Instálelo y ejecútelo completamente dentro de su red, incluso sin conexión, sin que los datos salgan al exterior.
Mega-tarball firmado. Licencia JWS provista por el cliente. CA interna de Caddy. Servidor de actualizaciones offline opcional, por consulta: nunca por envío.
Cree tareas de IA de varios pasos que su equipo pueda ejecutar y supervisar, con aislamiento por equipo.
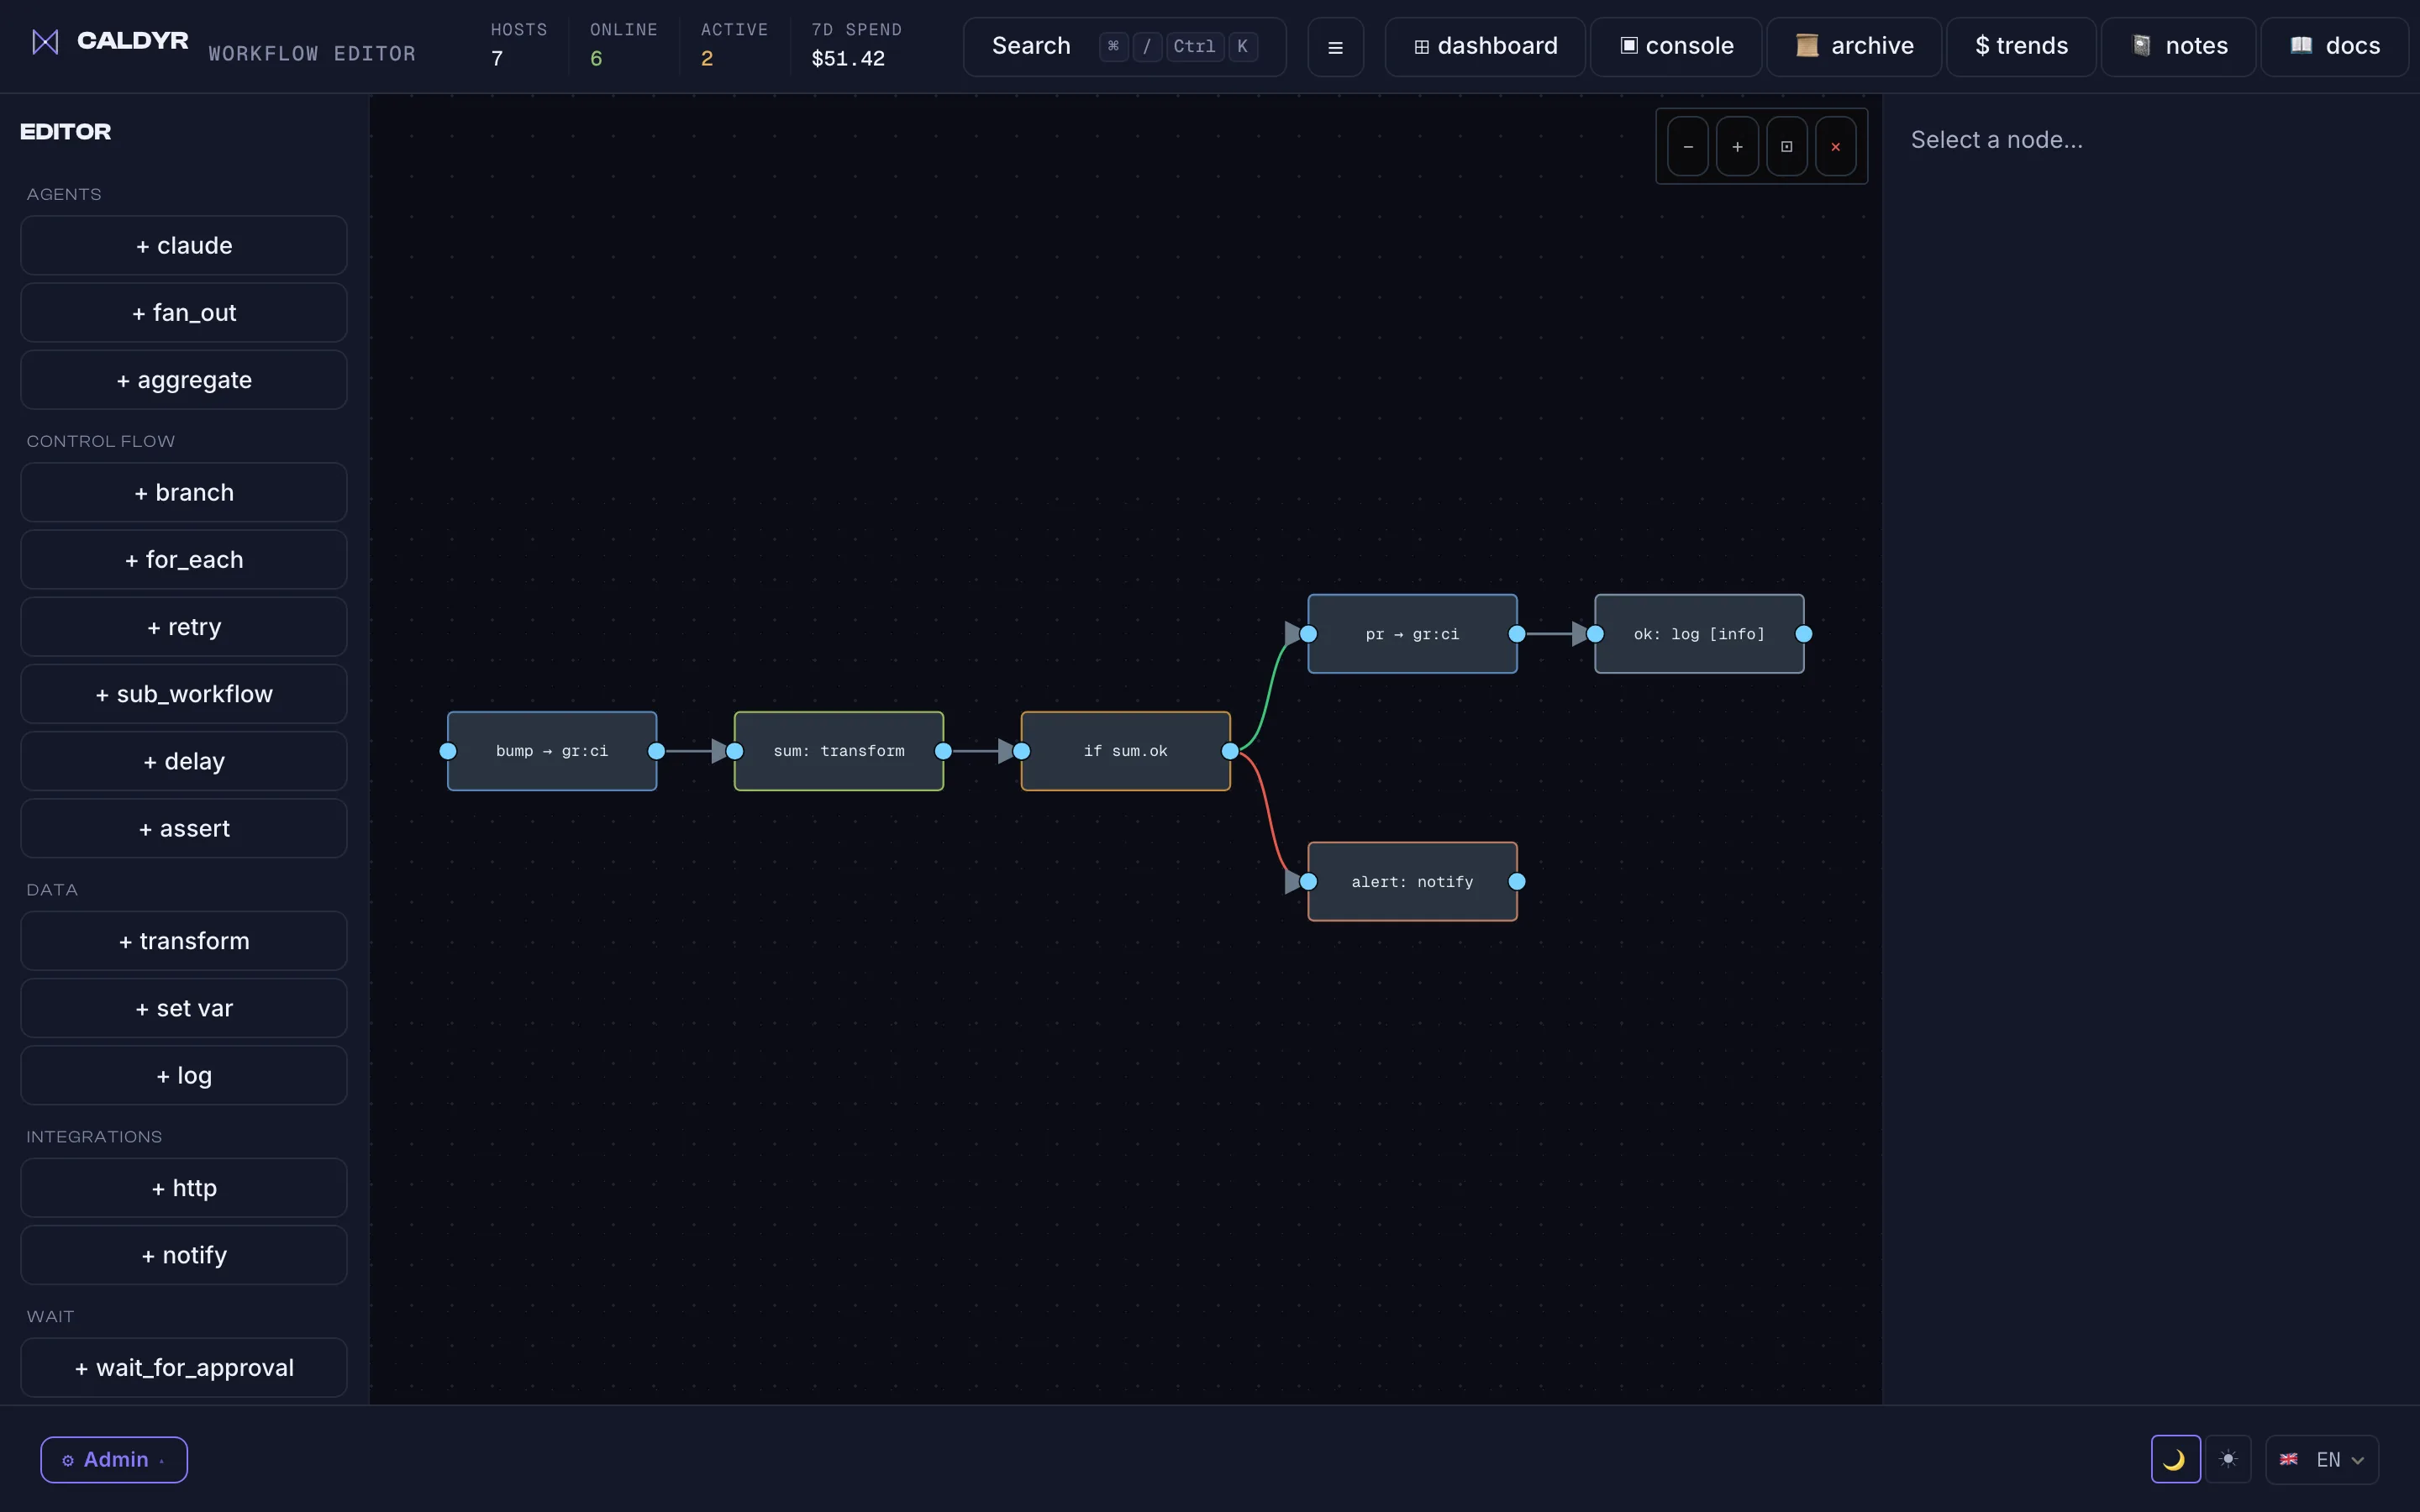
Conecte nodos con tipo —claude, http_request, assert, wait_for_approval, dieciséis en total— en un DAG, valídelo, ejecútelo y observe el registro de la ejecución en vivo. Plantillas de inicio y un lienzo visual. Aislado por equipo; el tiempo de espera de un nodo claude envía SIGTERM.
Las sesiones selladas están desactivadas por defecto. Actívelas por empresa; una vez activadas, se deniega el acceso de red saliente desde la sesión.
Política opcional por empresa para ejecutar sesiones de agente en un espacio de nombres de red aislado (netns). La salida se deniega por defecto, salvo la API del modelo del propio agente y DNS, de modo que un agente no pueda exfiltrar datos por la red. Solo en hosts Linux. Desactivado por defecto.
daemon por HTTPS, código de un solo uso, aprobación del administrador, token por host.
El daemon se conecta al hub por HTTPS y comprueba el certificado del hub. Un código de un solo uso de la página Add Agent inicia el alta: el daemon genera un par de claves del host, lo envía junto con el código y espera. El token propio de ese host se emite solo cuando un administrador aprueba el host.
· Enrolling (waiting for approval on the Add Agent page)…
✓ Online · your-host joined the fleet
2
Lanzar sesiones por equipo
Cualquier backend, aislamiento por equipo, los admins gestionan: no espían.
Los miembros del equipo lanzan sesiones de agente en cualquier backend, delimitadas a su equipo. La seguridad a nivel de fila aísla cada registro, así que los admins gestionan el acceso: no espían sus prompts.
EJEMPLO
team
session
status
payments-api
cl-9832
live
payments-api
cl-9840
live
◐ other teams' rows — RLS-hidden from this admin
3
Observar y reproducir
Transmisión xterm en vivo, reproducción fotograma a fotograma, eventos de permisos.
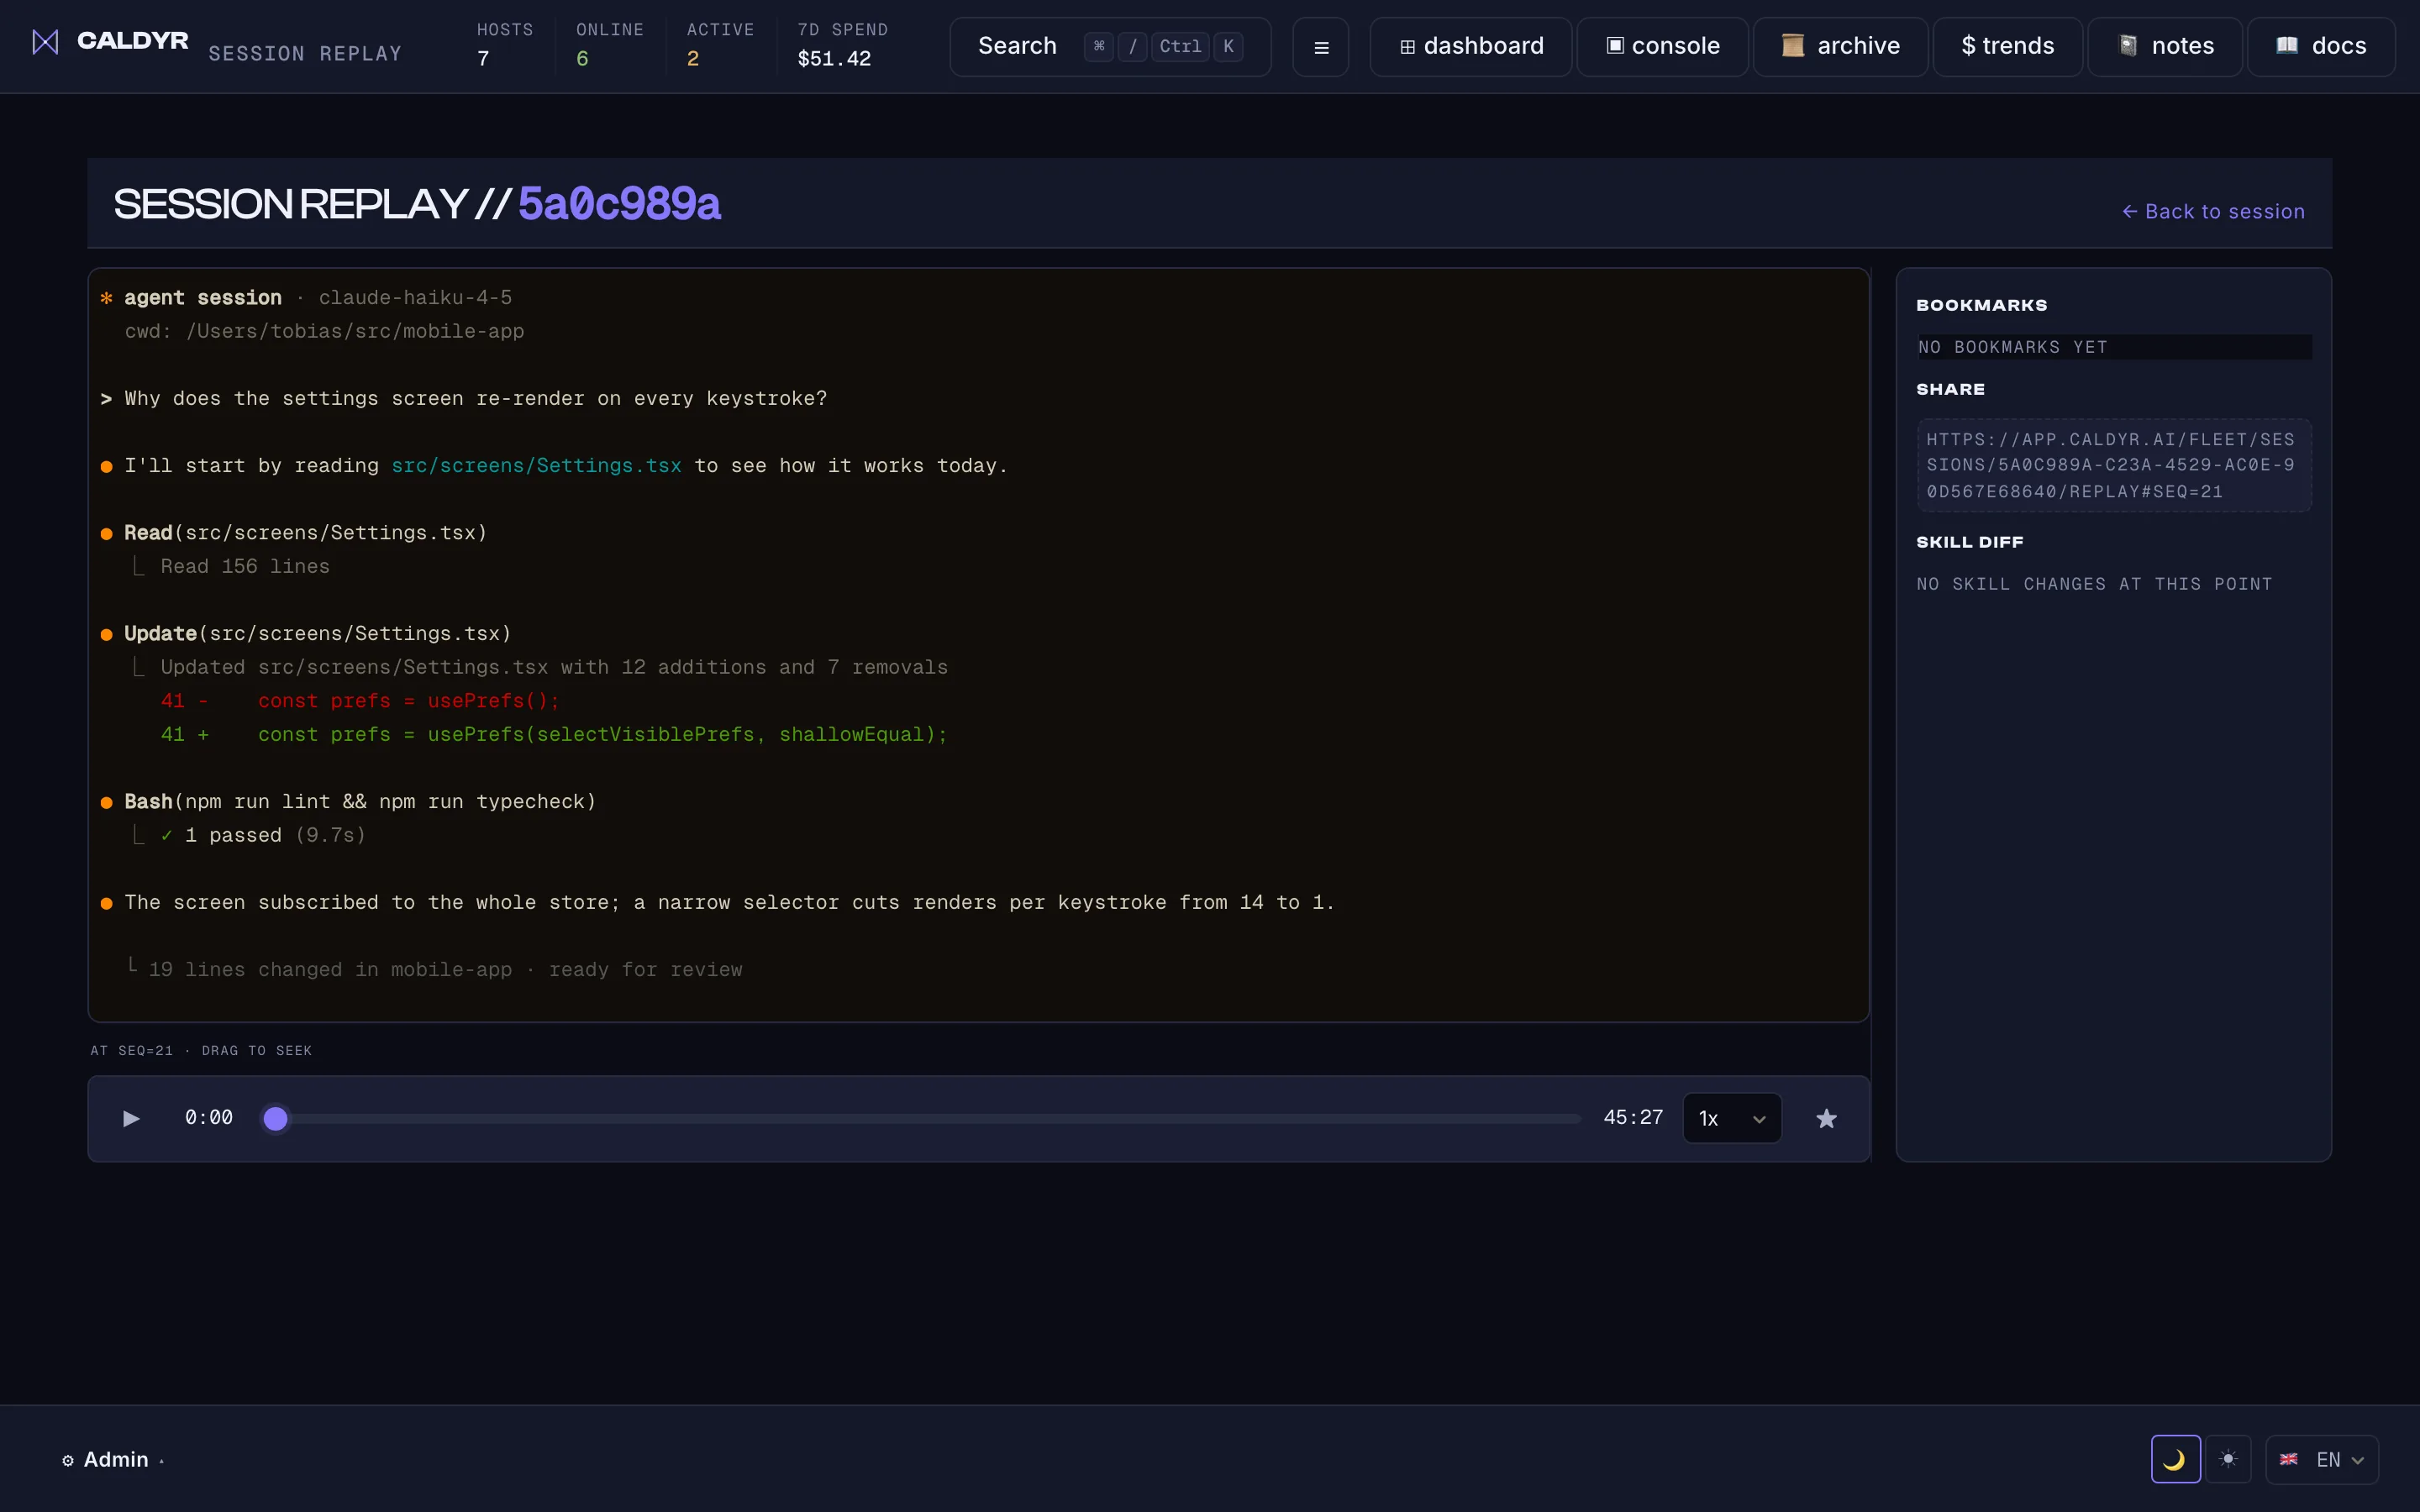
Observe las sesiones en vivo mediante una transmisión xterm, luego desplácese fotograma a fotograma en la reproducción con marcadores. Cada evento de permiso queda marcado en la línea de tiempo.
EJEMPLO
$ deploy hotfix to prod-backend-eu
⚙ permission requested: bash write
✓ approved by admin · 00:42
⚙ Bash $ kubectl rollout restart
4
Demostrar y facturar
Auditoría firmada al SIEM, atribución en USD por repositorio, topes estrictos.
Cada acción se firma y se envía directamente a su SIEM (plan Enterprise). La atribución en USD por repositorio y los topes de gasto estrictos actúan antes de que llegue la factura.
SaaS alojado, o autoaloja el mega-paquete firmado, aislado de la red (air-gapped): el mismo binario, su hardware.
Recorrido
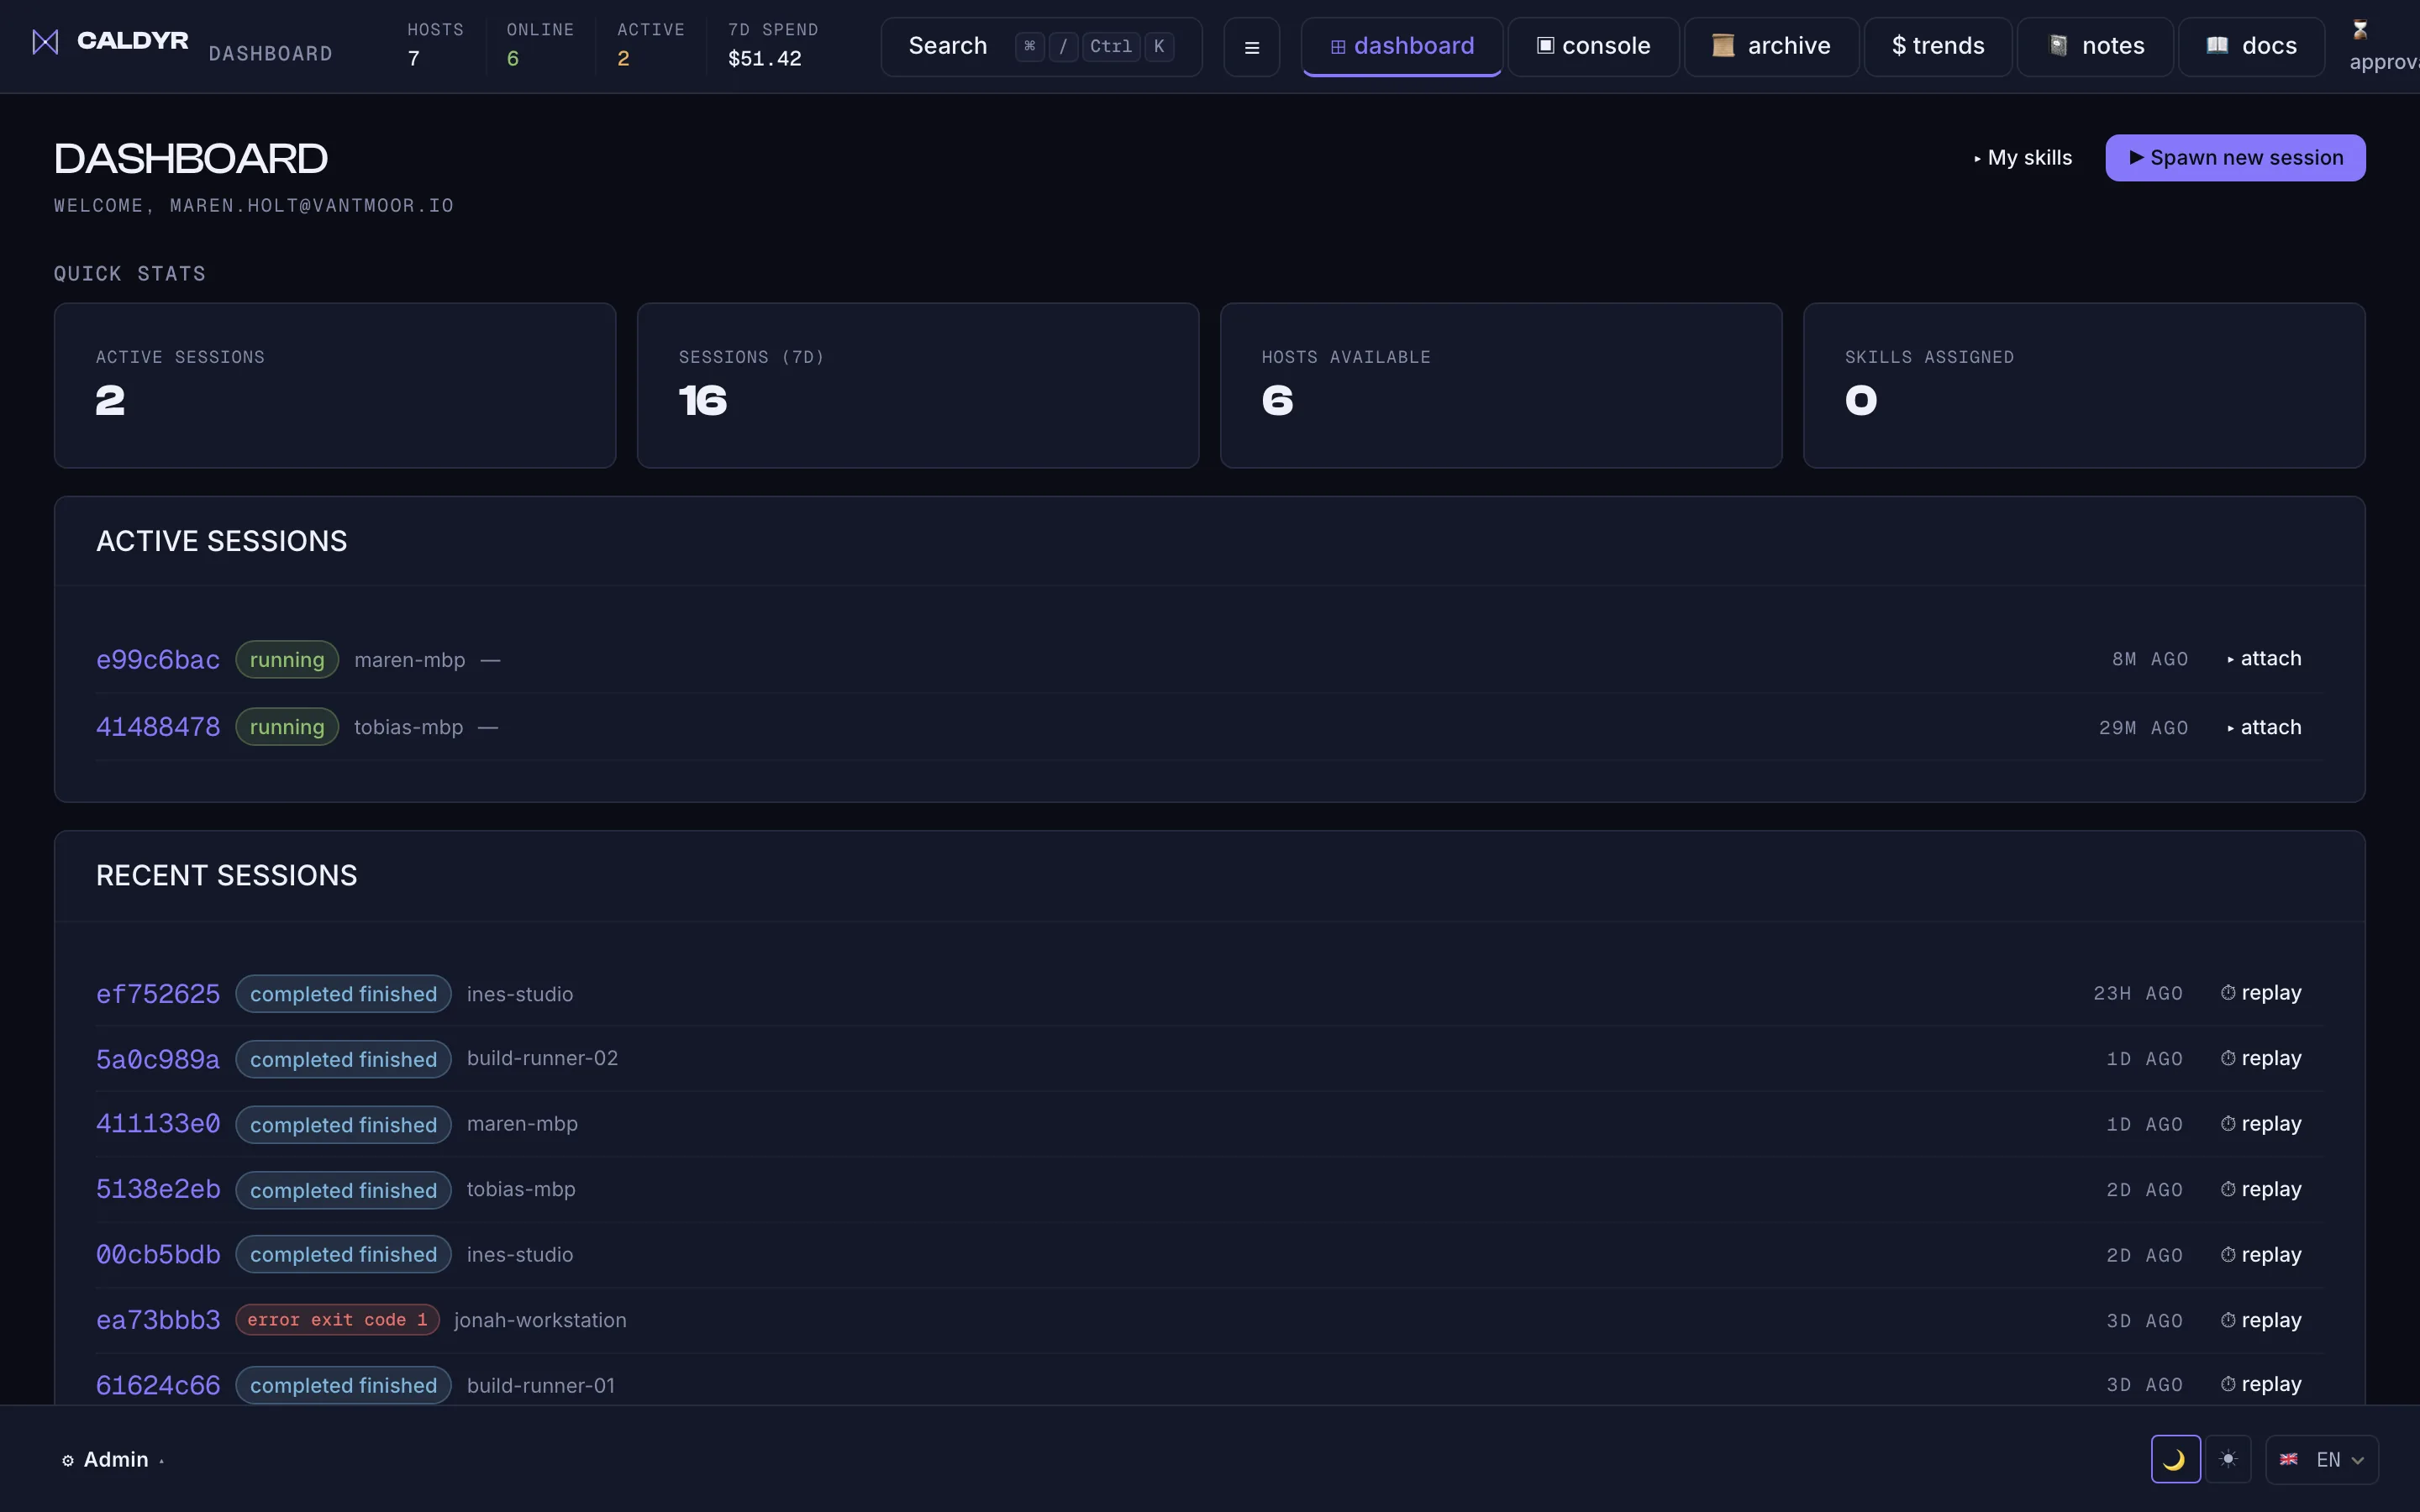
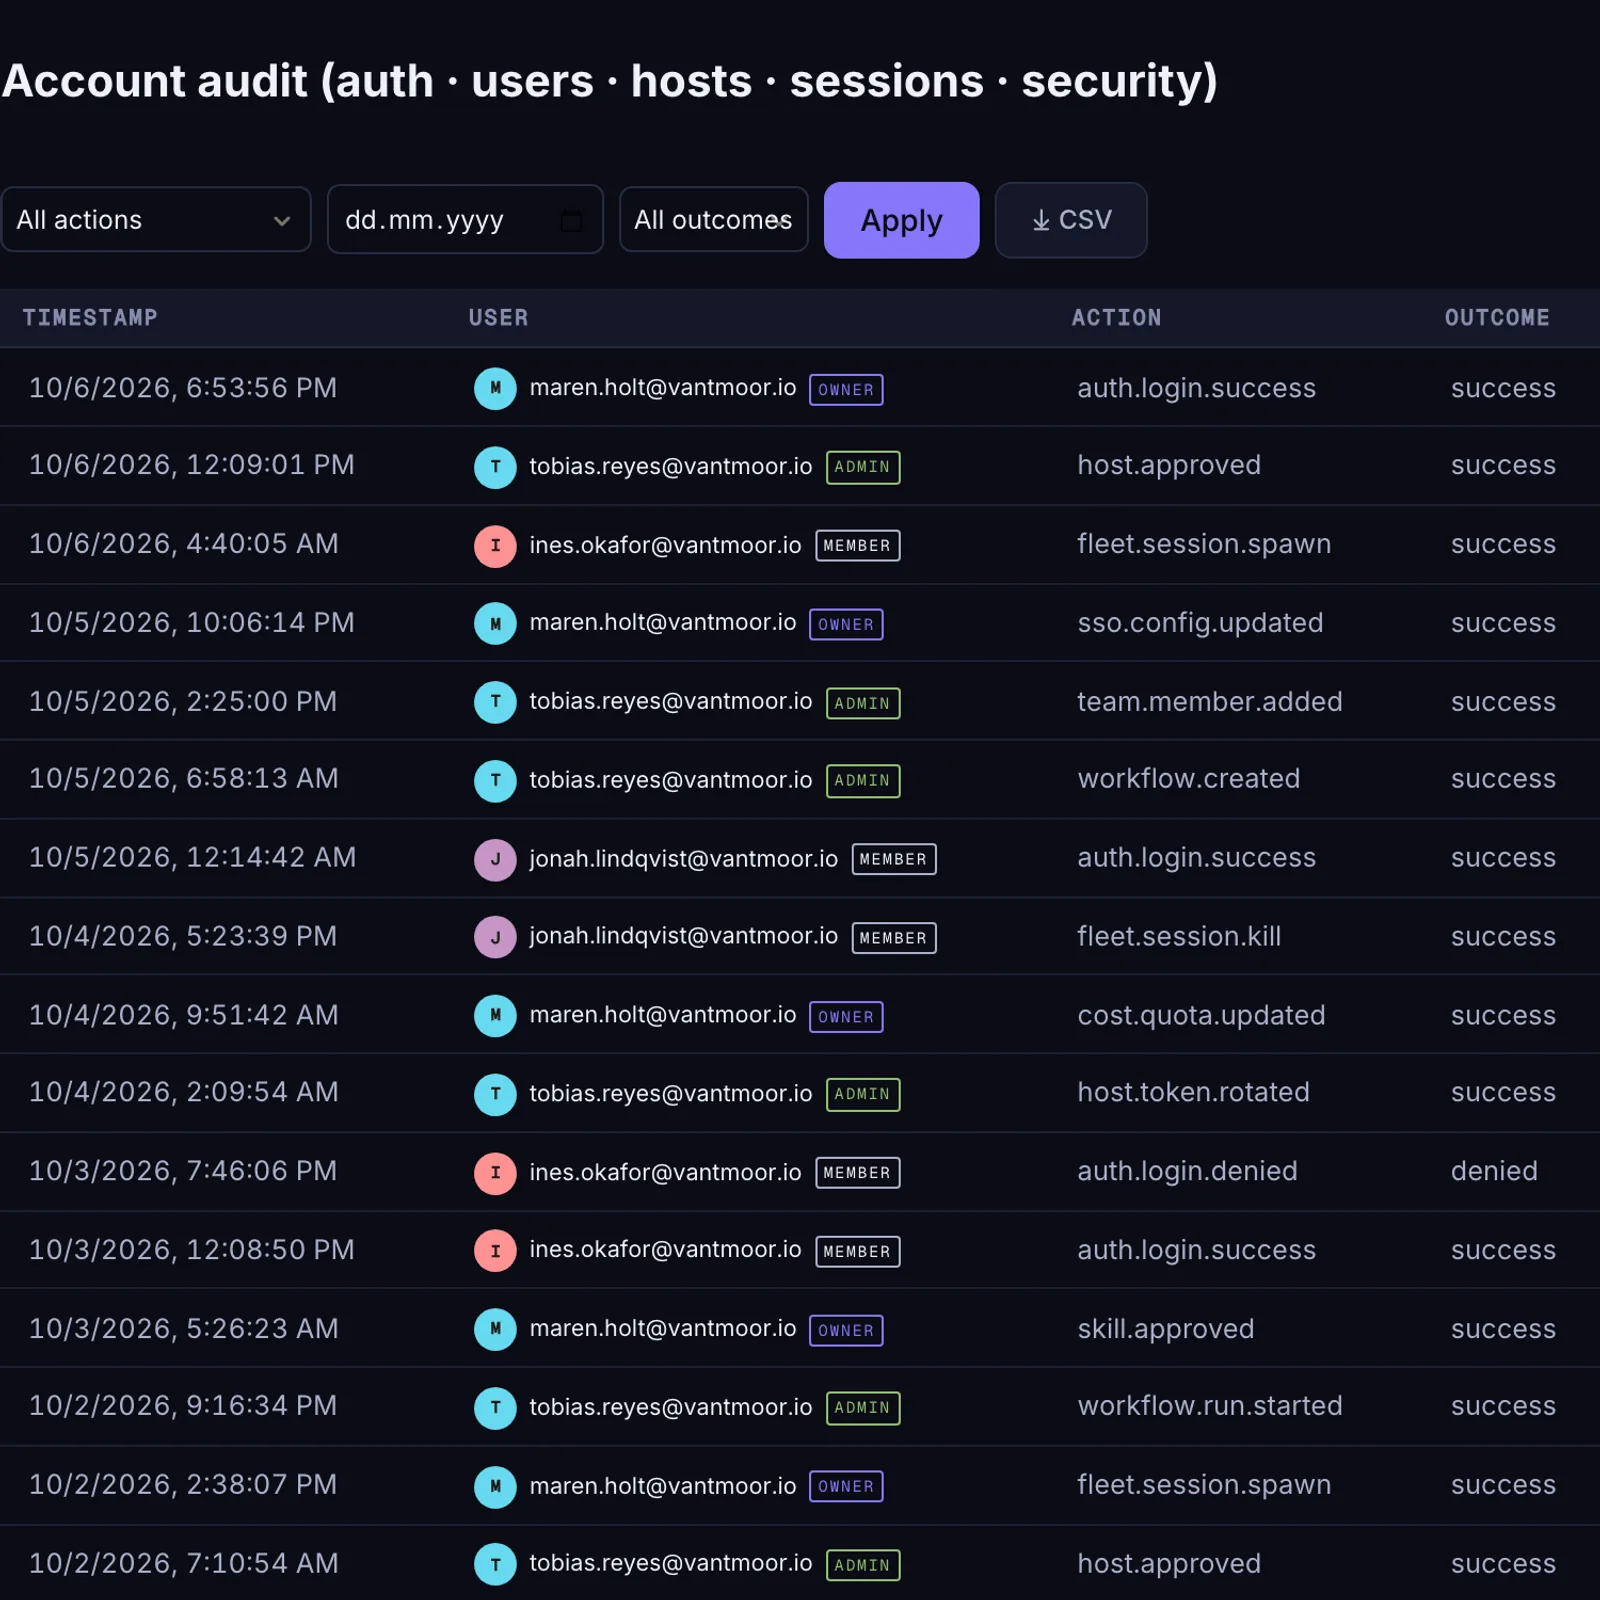
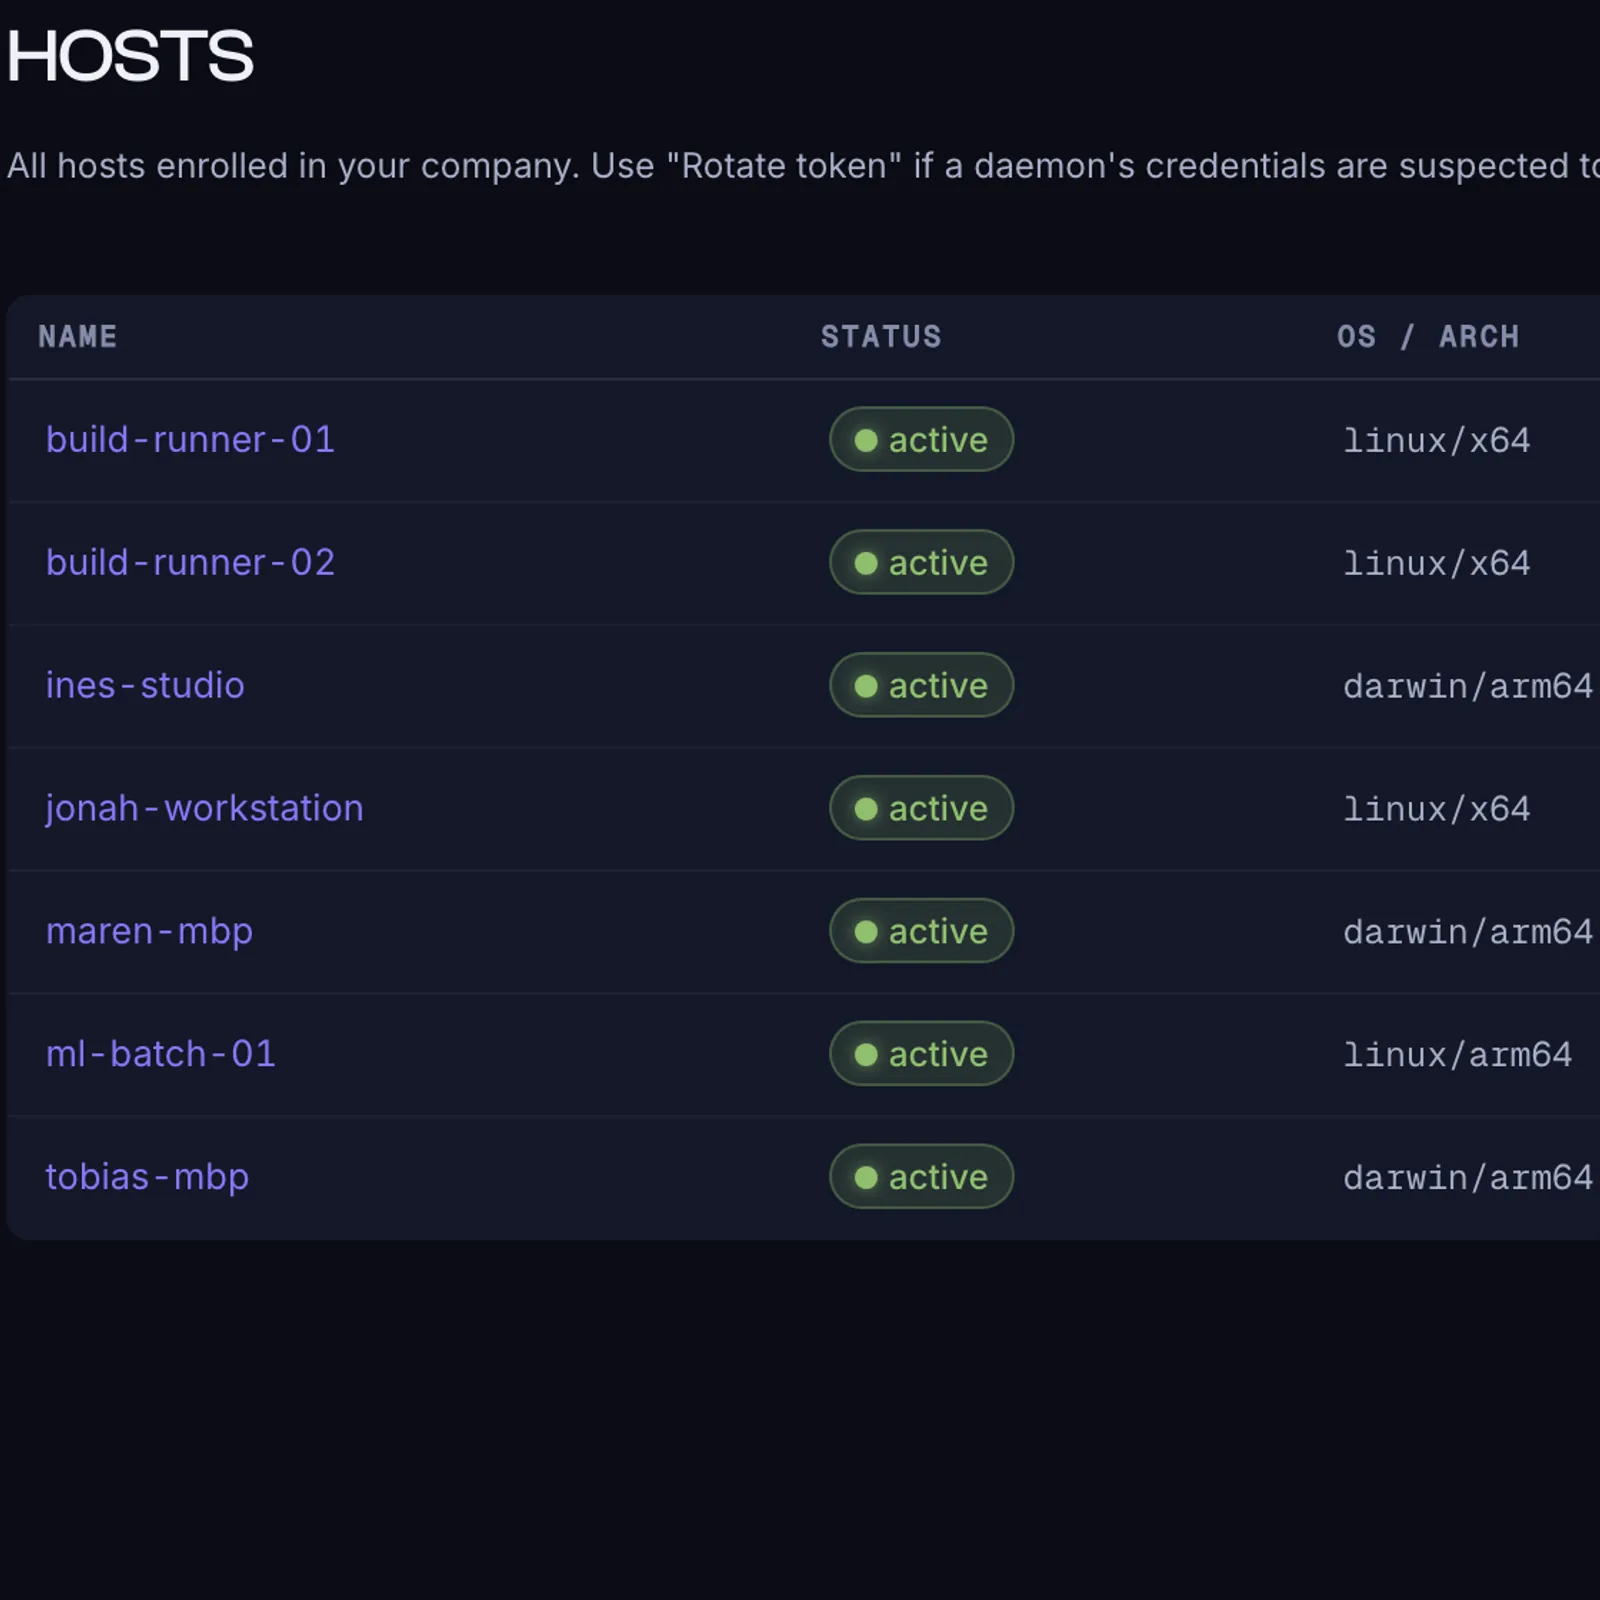
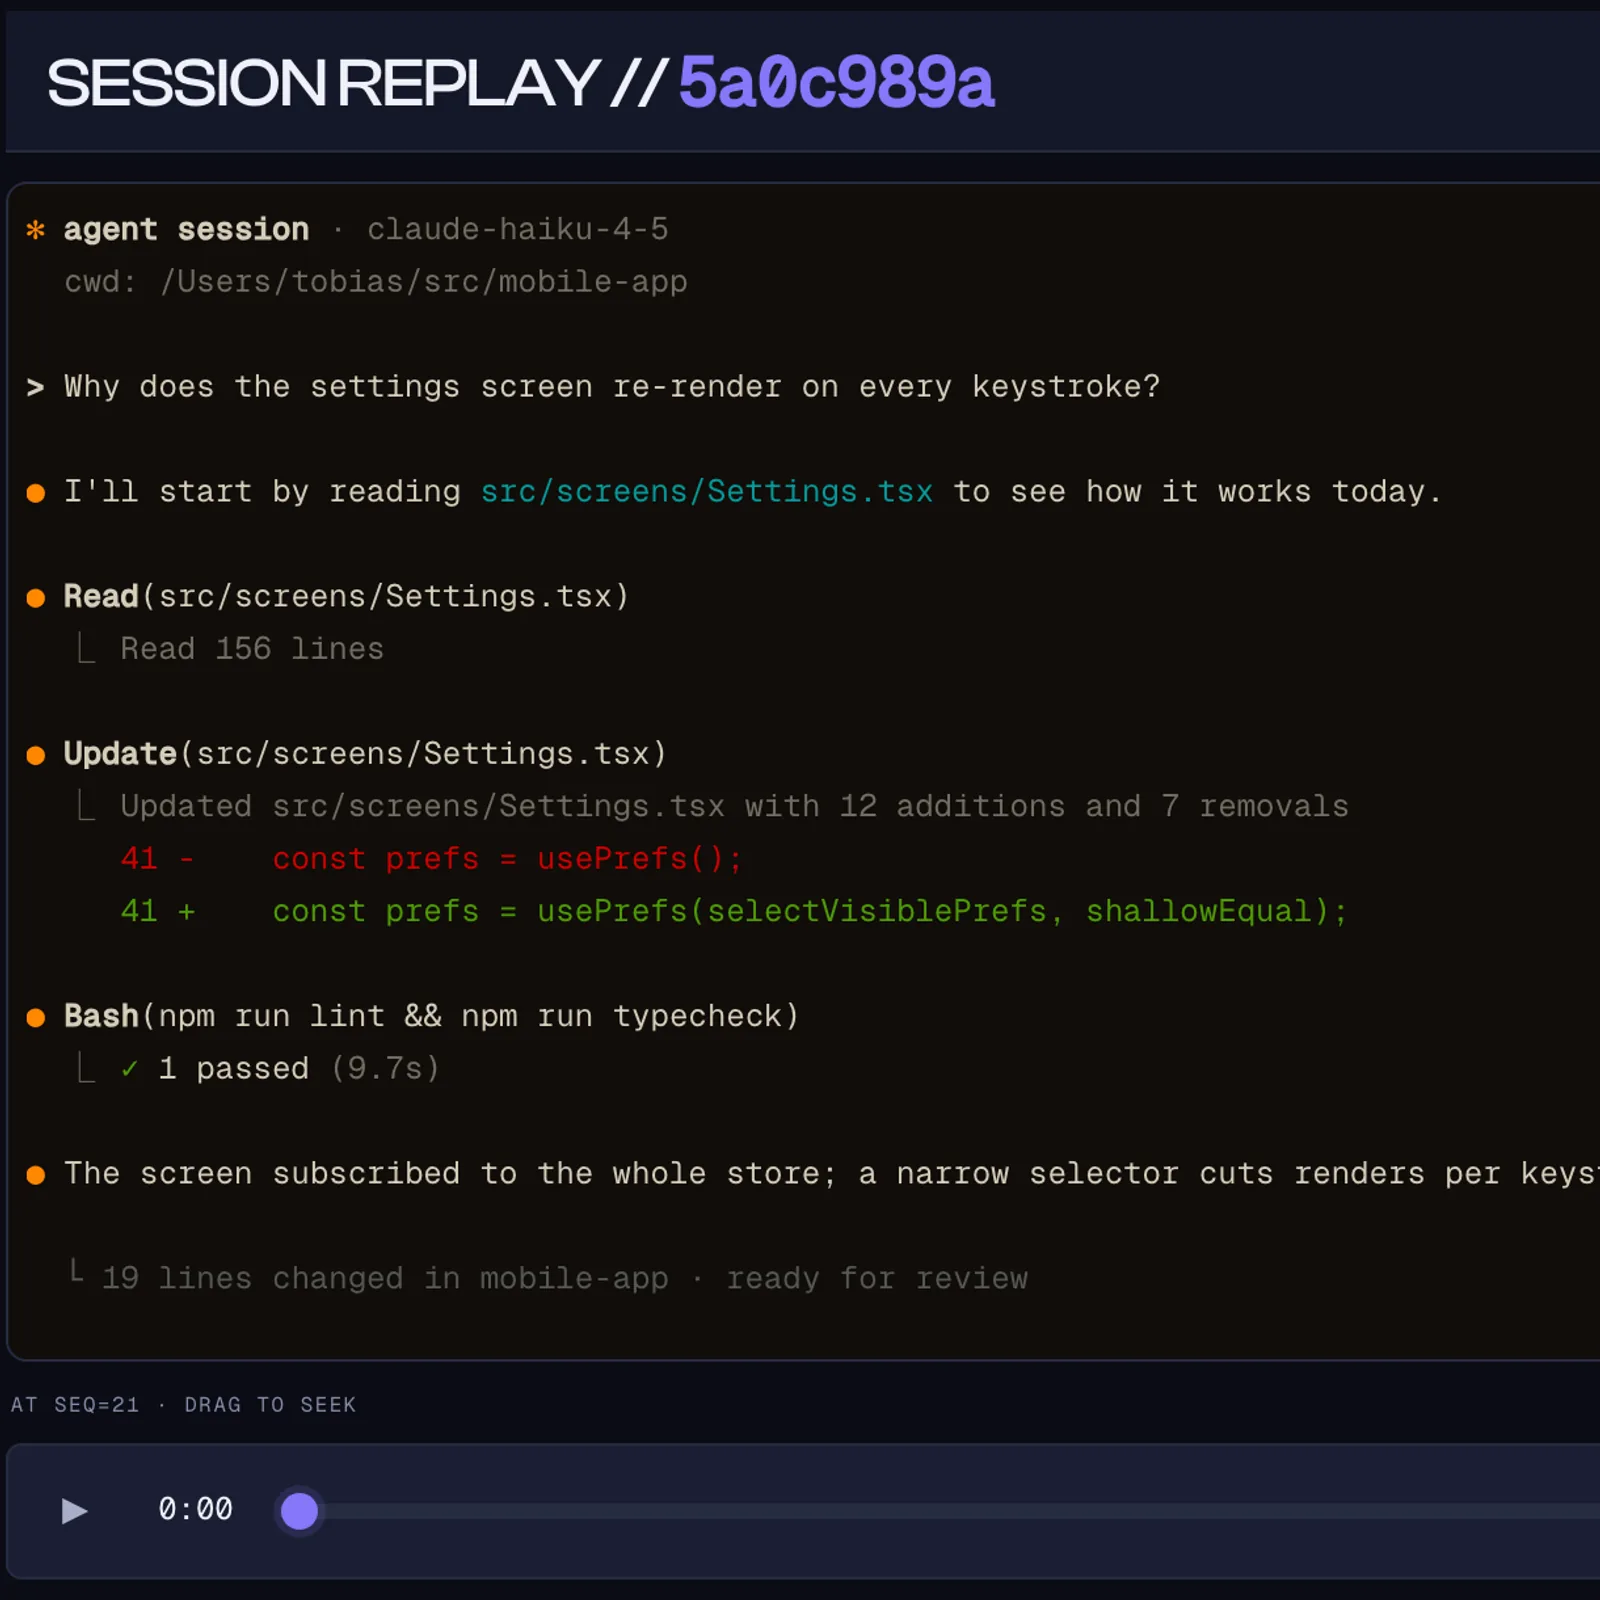
La consola del operador.
El portal es donde vive su equipo de plataforma. Pantallas reales de la consola del operador.
Un único panel de mando: cada host, cada sesión, cada firma de auditoría, cada dólar.
Desplácese por cualquier sesión pasada fotograma a fotograma. Marque momentos. Explore los eventos de permiso en la línea de tiempo.
Atribución en USD por equipo y por repositorio. Topes estrictos antes de que llegue la factura.
Verifique cualquier ventana de tiempo de forma criptográfica. El verde es bueno, el rojo es real.
Encadene sesiones de Claude en un lienzo: ramifique según el resultado, reintente, distribuya en paralelo, espere una aprobación.
Postura de seguridad
Lo que puede verificar usted mismo.
Nada de "se lo prometemos". Prueba criptográfica. Criptografía auditable. Autoalojable cuando su auditor lo exija.
Qué claves tienes tú y cuáles tenemos nosotros
Bóveda personal: cifrada de extremo a extremo, la clave nunca sale de tu navegador
Frase de contraseña con Argon2id → clave maestra
Desbloqueo automático opcional con WebAuthn
Datos del equipo: clave por equipo en nuestro servicio de custodia, que puede descifrarlos
Sin depósito de claves en tu bóveda personal de notas; para las claves de equipo sí existe
Lo firmamos todo
Cadena de auditoría Ed25519 por empresa
Cadena de hash de filas a prueba de manipulaciones
Endpoint de clave pública por empresa
Autenticación del envío a SIEM (Enterprise): none, bearer, mTLS, JWT o Sentinel OAuth2 / clave compartida
Versiones firmadas criptográficamente
Aíslese de la red si lo desea
Mega-tarball firmado autoalojado
Licencia JWS provista por el cliente
Arranque de CA interna de Caddy
Servidor de actualizaciones por consulta, nunca por envío
Cero telemetría de terceros: el plano de control no se comunica con nada
EJEMPLO
Compruébelo usted mismo
Una cadena de auditoría de muestra real, de 5 filas, incrustada en esta misma página. Recalcule cada hash SHA-256, verifique cada firma Ed25519, en vivo, en su navegador, ahora mismo.
ts
event
prev_hash
hash
sig
status
2026-06-30T09:12:04Z
session.spawn
00000000…000000
1fc9478e…d23310
OyglWI4l…HbCQ==
·
2026-06-30T09:14:51Z
permission.approved
1fc9478e…d23310
f51cd7d3…62b875
DJELgYNW…mFBQ==
·
2026-06-30T09:21:37Z
secret.access
f51cd7d3…62b875
0951657e…440f92
kkygR5aa…eyBA==
·
2026-06-30T09:44:02Z
policy.updated
0951657e…440f92
5fd659a7…20aa98
e4dkZY5U…lkCA==
·
2026-06-30T10:03:19Z
session.closed
5fd659a7…20aa98
99022532…b4952f
MFUtvbrJ…6vCw==
·
Aún no verificado. Pulsa Verificar cadena.
Comparativa honesta
Si ya evaluó alternativas, así es como nos comparamos.
Anthropic Console
Caldyr
Presupuestos por equipo
◐ solo organización
✓
Cadena de firma de auditoría (Ed25519)
✗
✓
Envío a SIEM (Enterprise)
✗
✓
Autoalojado aislado de la red
✗
✓
Bóveda personal cifrada de extremo a extremo
N/A
✓
Reproducción de sesión (xterm)
✗
✓
Aprovisionamiento SCIM 2.0 (Enterprise)
◐
✓
Tiempo hasta el primer agente
horas
≈ 10 min tras la aprobación
Gateways LLM
Caldyr
Capa gobernada
solicitud/respuesta de la API del modelo
ejecución del agente en el host
Captura por sesión + reproducción xterm
–
✓
Transcripción cifrada en reposo (clave por equipo)
–
✓
Cadena de auditoría firmada (Ed25519)
registros de acceso
✓
Alta de host + RBAC por equipo
–
✓
Atribución de costos
por clave de API
por repositorio · equipo · sesión
Autoalojado aislado de la red
parcial
✓
Complementario, no competidor: los gateways enrutan el tráfico de la API; Caldyr demuestra quién ejecutó qué agente, sobre qué y con qué clave, y limita el gasto. Funciona sobre cualquier gateway.
Hágalo usted mismo
Caldyr
Presupuestos por equipo
✗
✓
Cadena de firma de auditoría (Ed25519)
constrúyalo
✓
Envío a SIEM (Enterprise)
✗
✓
Autoalojado aislado de la red
depende
✓
Bóveda personal cifrada de extremo a extremo
depende
✓
Reproducción de sesión (xterm)
✗
✓
Aprovisionamiento SCIM 2.0 (Enterprise)
✗
✓
Tiempo hasta el primer agente
semanas
≈ 10 min tras la aprobación
Quién responde en el umbral
Hecho para las personas que responden por sus herramientas de IA.
Equipos de plataforma
Da soporte a los ingenieros, no escribe todo el código usted mismo. Necesita gobernanza sin convertirse en el cuello de botella.
Responde ante los auditores por CRA, NIS2, SOC 2 e ISO 27001. Necesita evidencia criptográfica: un registro firmado, no PDFs de políticas. Flujos de SIEM que demuestran hasta lo que no ocurrió.