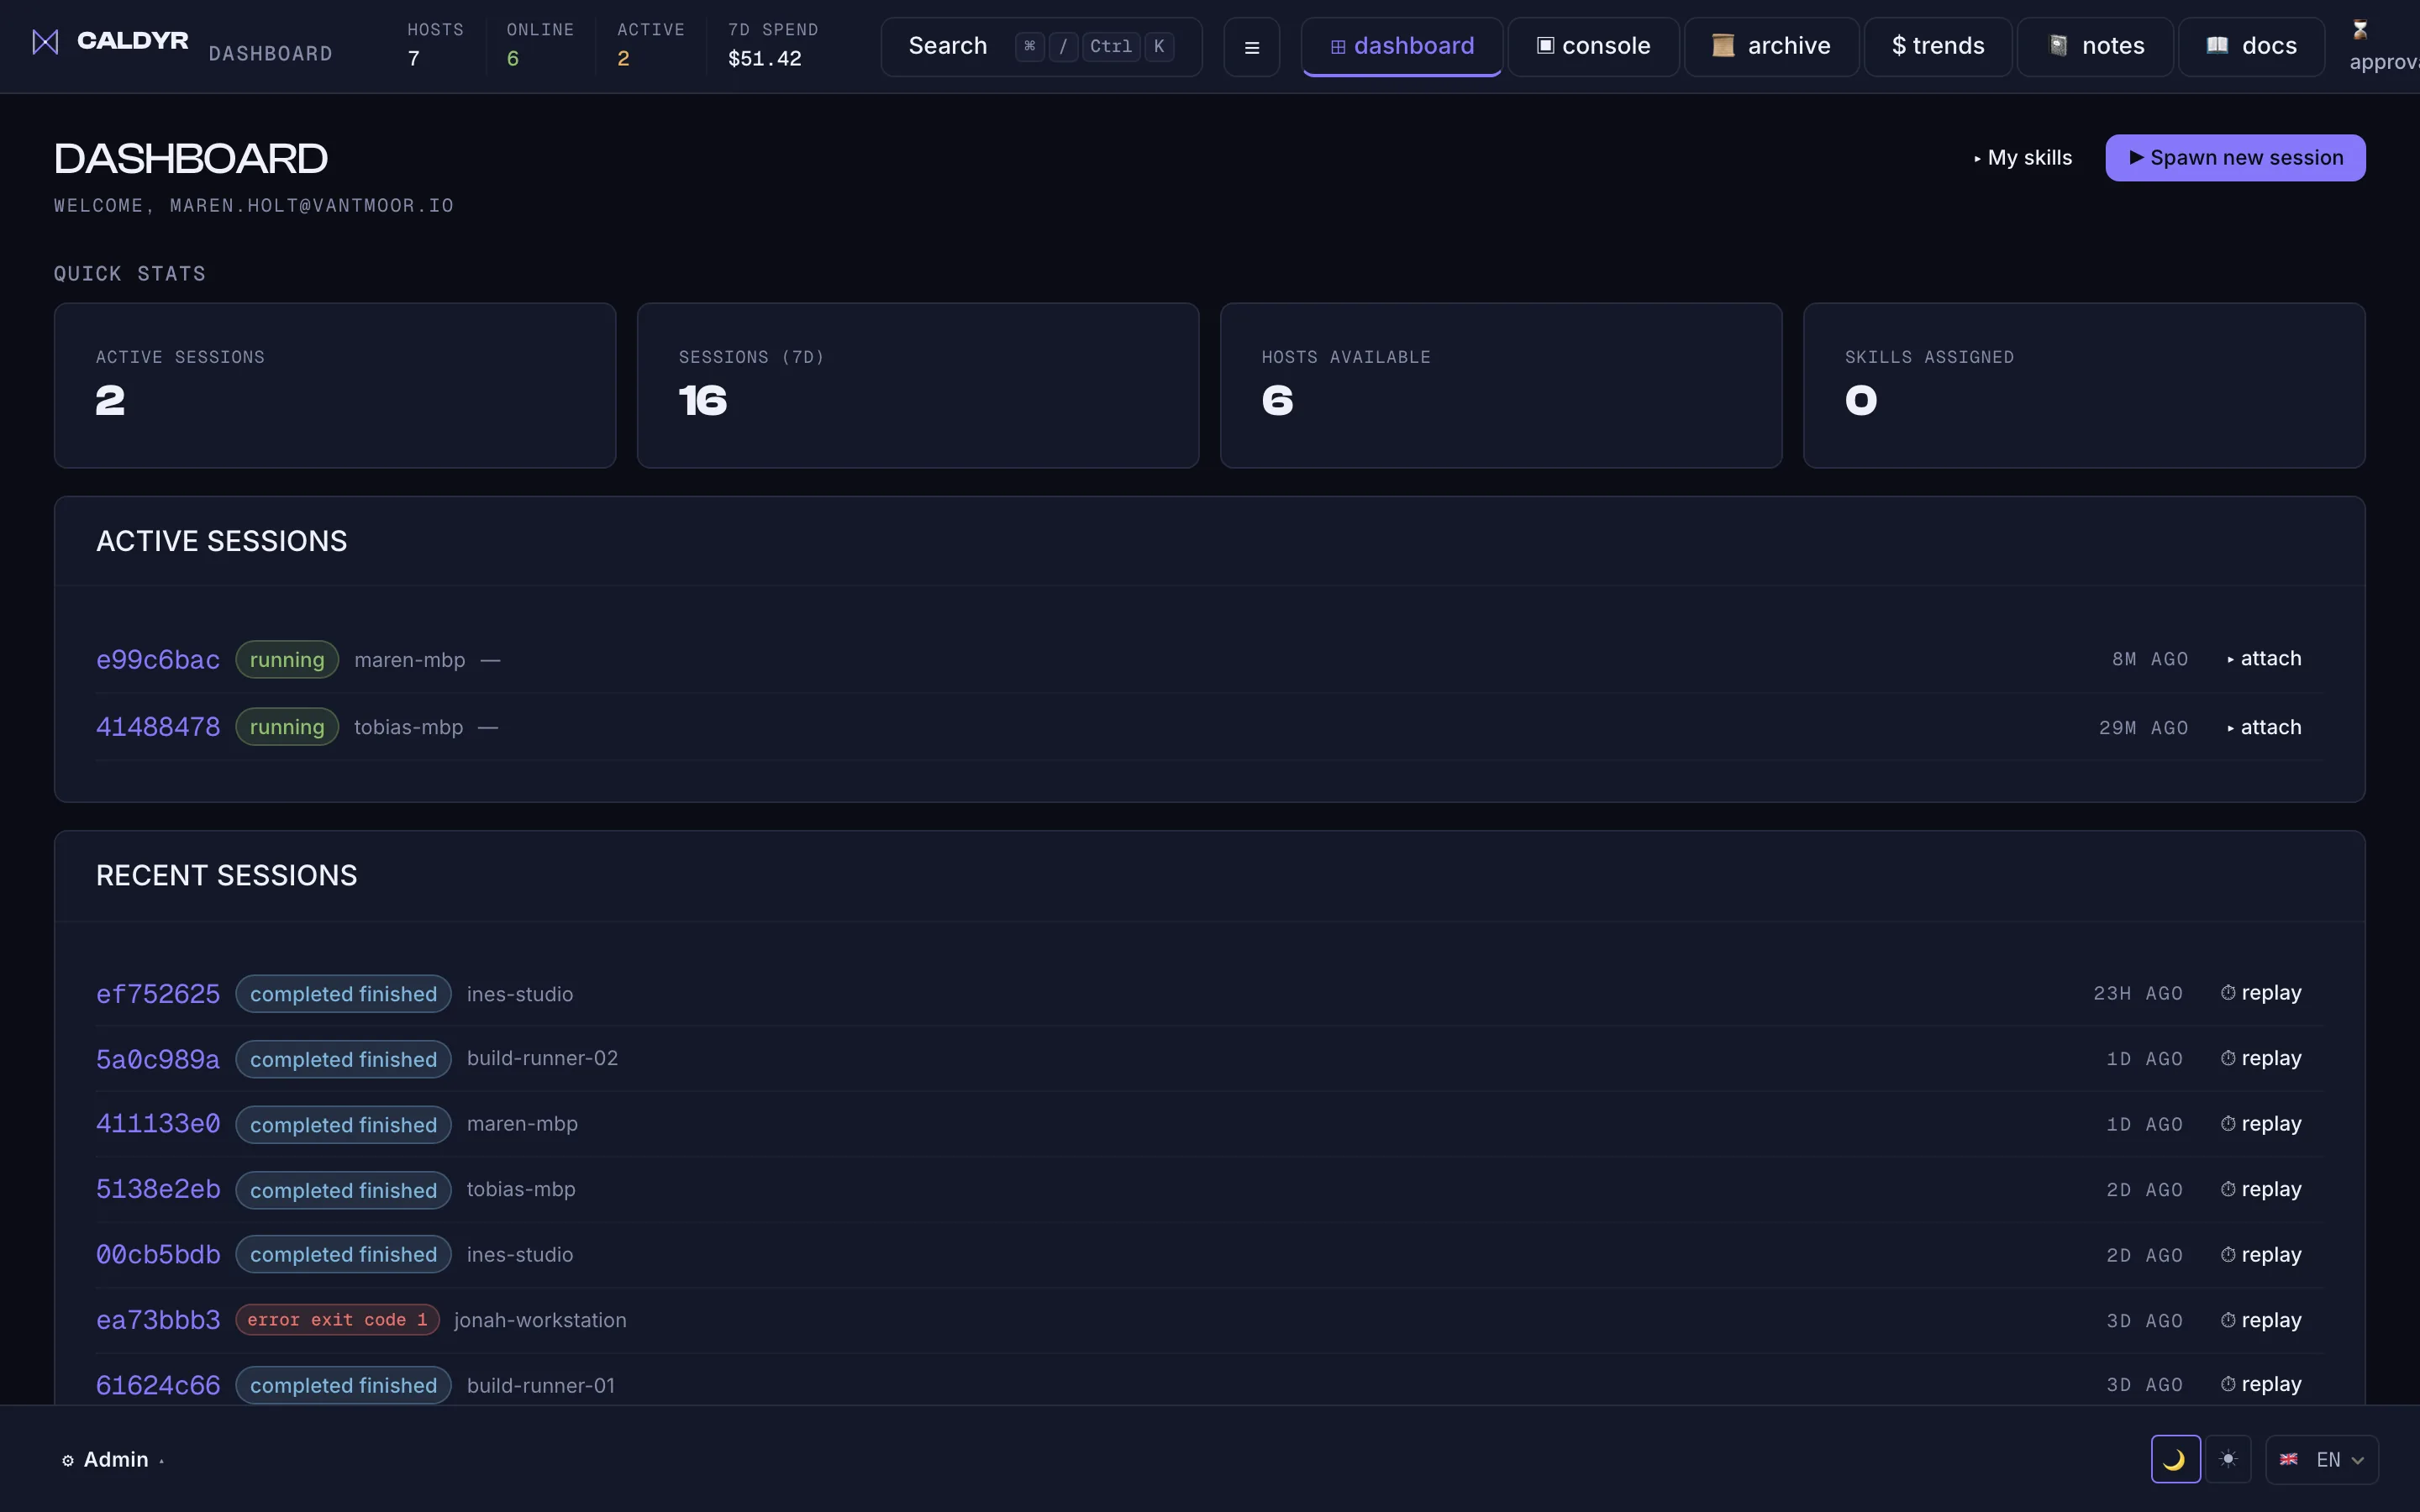
Одни аудируемые ворота для каждого ИИ-агента разработки, который вы запускаете.
Caldyr подключает агентов-кодеров к вашей организации, управляет тем, к чему они получают доступ и что делают, записывает их действия и даёт вашим операторам единый проверяемый контрольный слой.
Каждая ИИ-сессия разработки, которую запускают ваши команды, регистрируется, изолируется и запечатывается в запись с защитой от подделки, — её можно передать любому аудитору.
Подключите хост, запускайте сессии агентов по командам и воспроизводите каждый транскрипт — зашифрованный в состоянии покоя командным ключом, который держит наш сервис хранения.
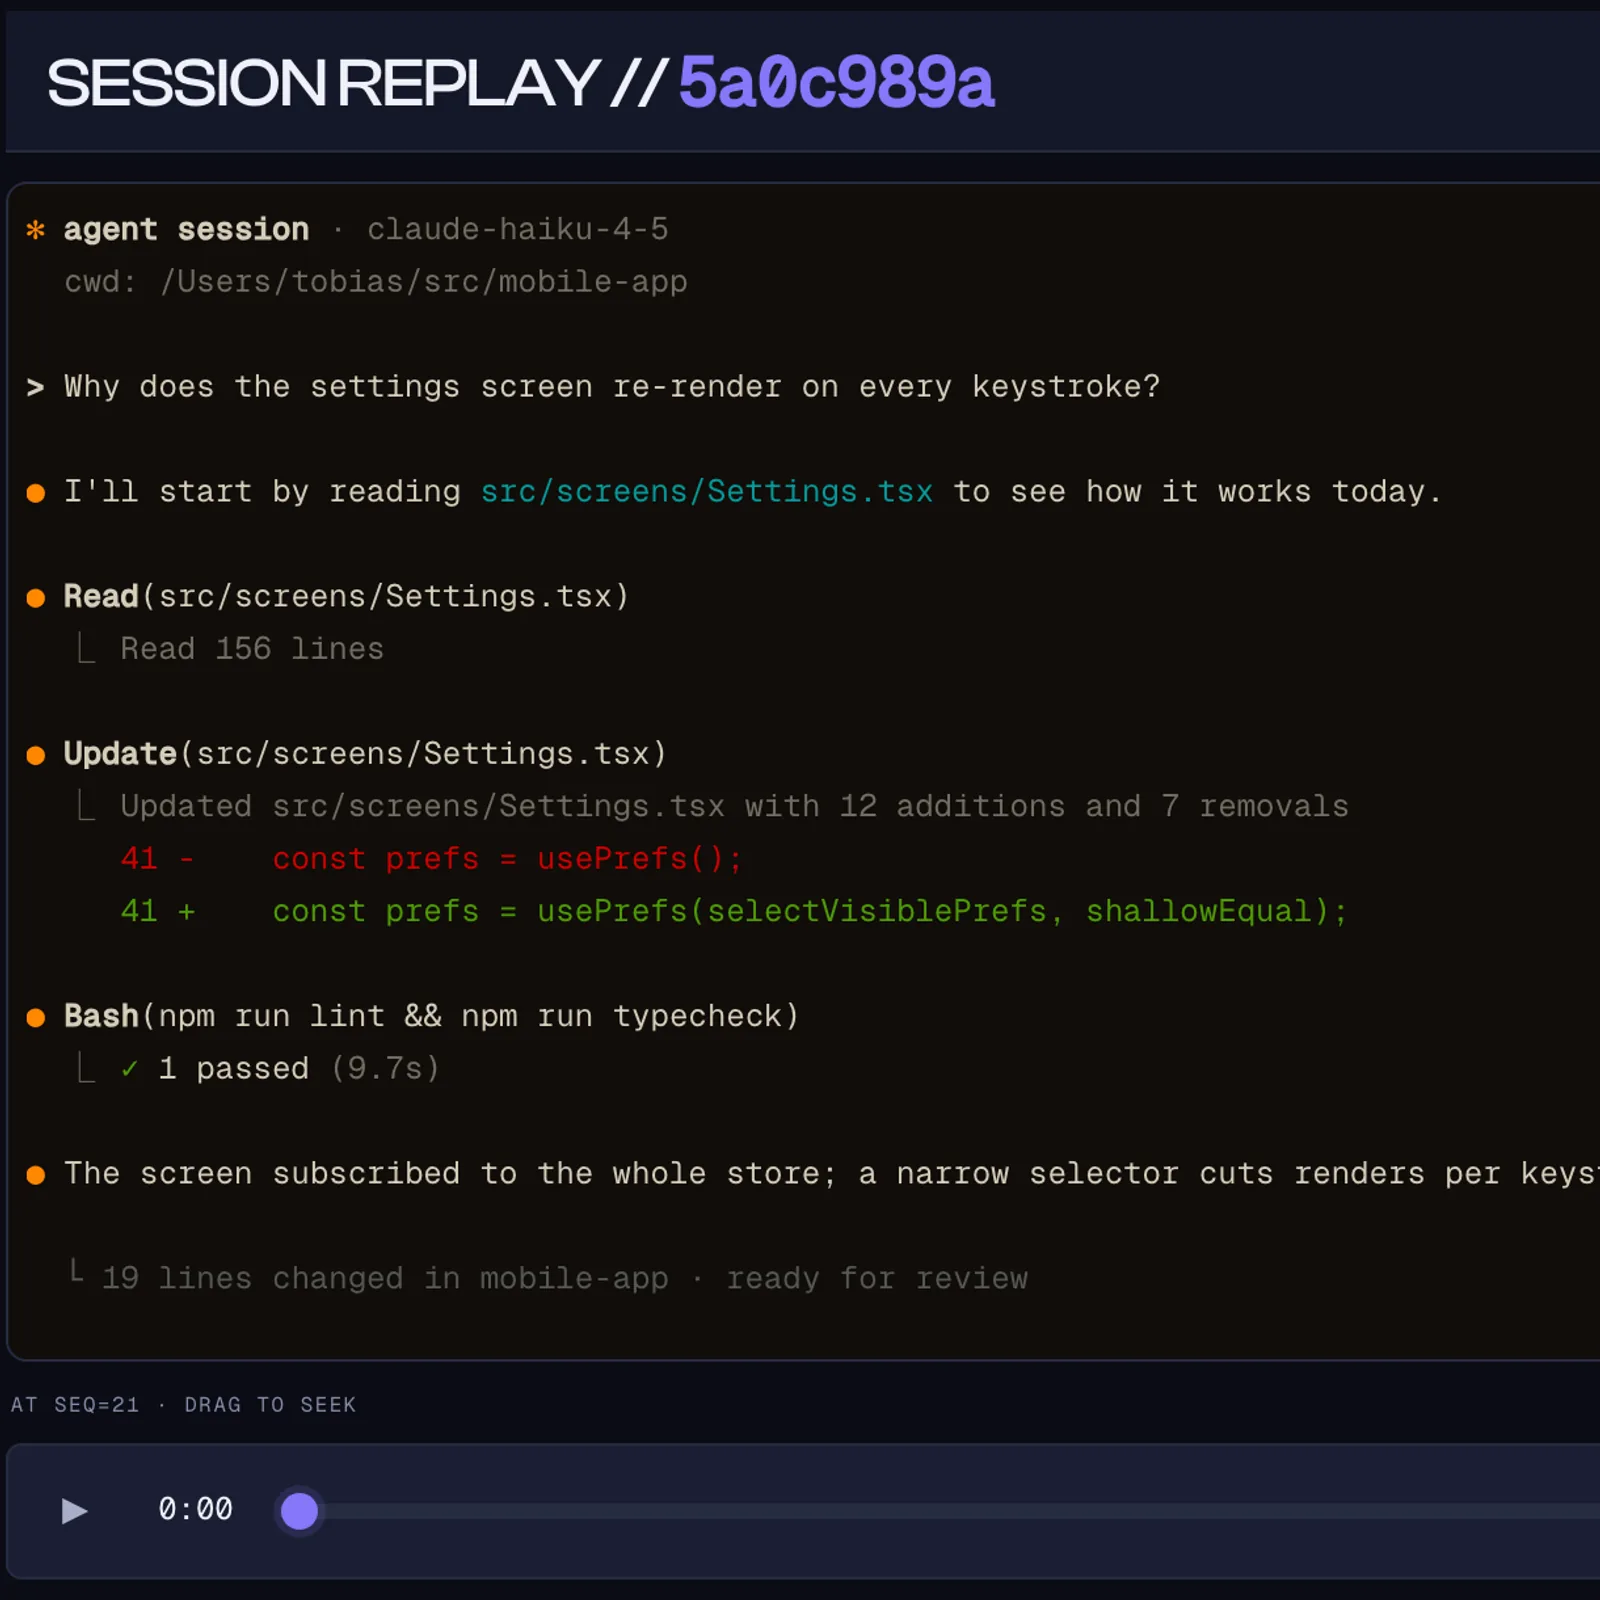
Воспроизведите любой транскрипт, сравните любое изменение.
$ curl -fsSL https://caldyr.ai/install.sh | sh -s -- --enrol YOUR-CODE --fingerprint SHA256:rGP1nr5165uRQ5Wg1bg0D3khkt5KA6ODpVhOCHvwJ8M,SHA256:27kS4Cnb3bA7SqtXj+92f1Oq4yT1G2BDwHyi7HqtE1U · код выдаёт кнопка «Add agent» в приложении
Caldyr
Надежда не доказательство
ИИ-агенты для кодинга в масштабе вскрывают риски, к которым никто не готовился.
Вы выкатили агентов инженерам. Комплаенс, финансы и ваш CISO ждут ответов прямо сейчас. Caldyr отвечает подписанной записью, которую вы храните, без внедрения нового стека.
«Моя команда пользуется ИИ-агентами, но у меня нет журнала аудита».
Запись, которую можно передать аудитору. Каждое действие ИИ вашей команды записывается и подписывается: вы точно докажете, кто что делал.
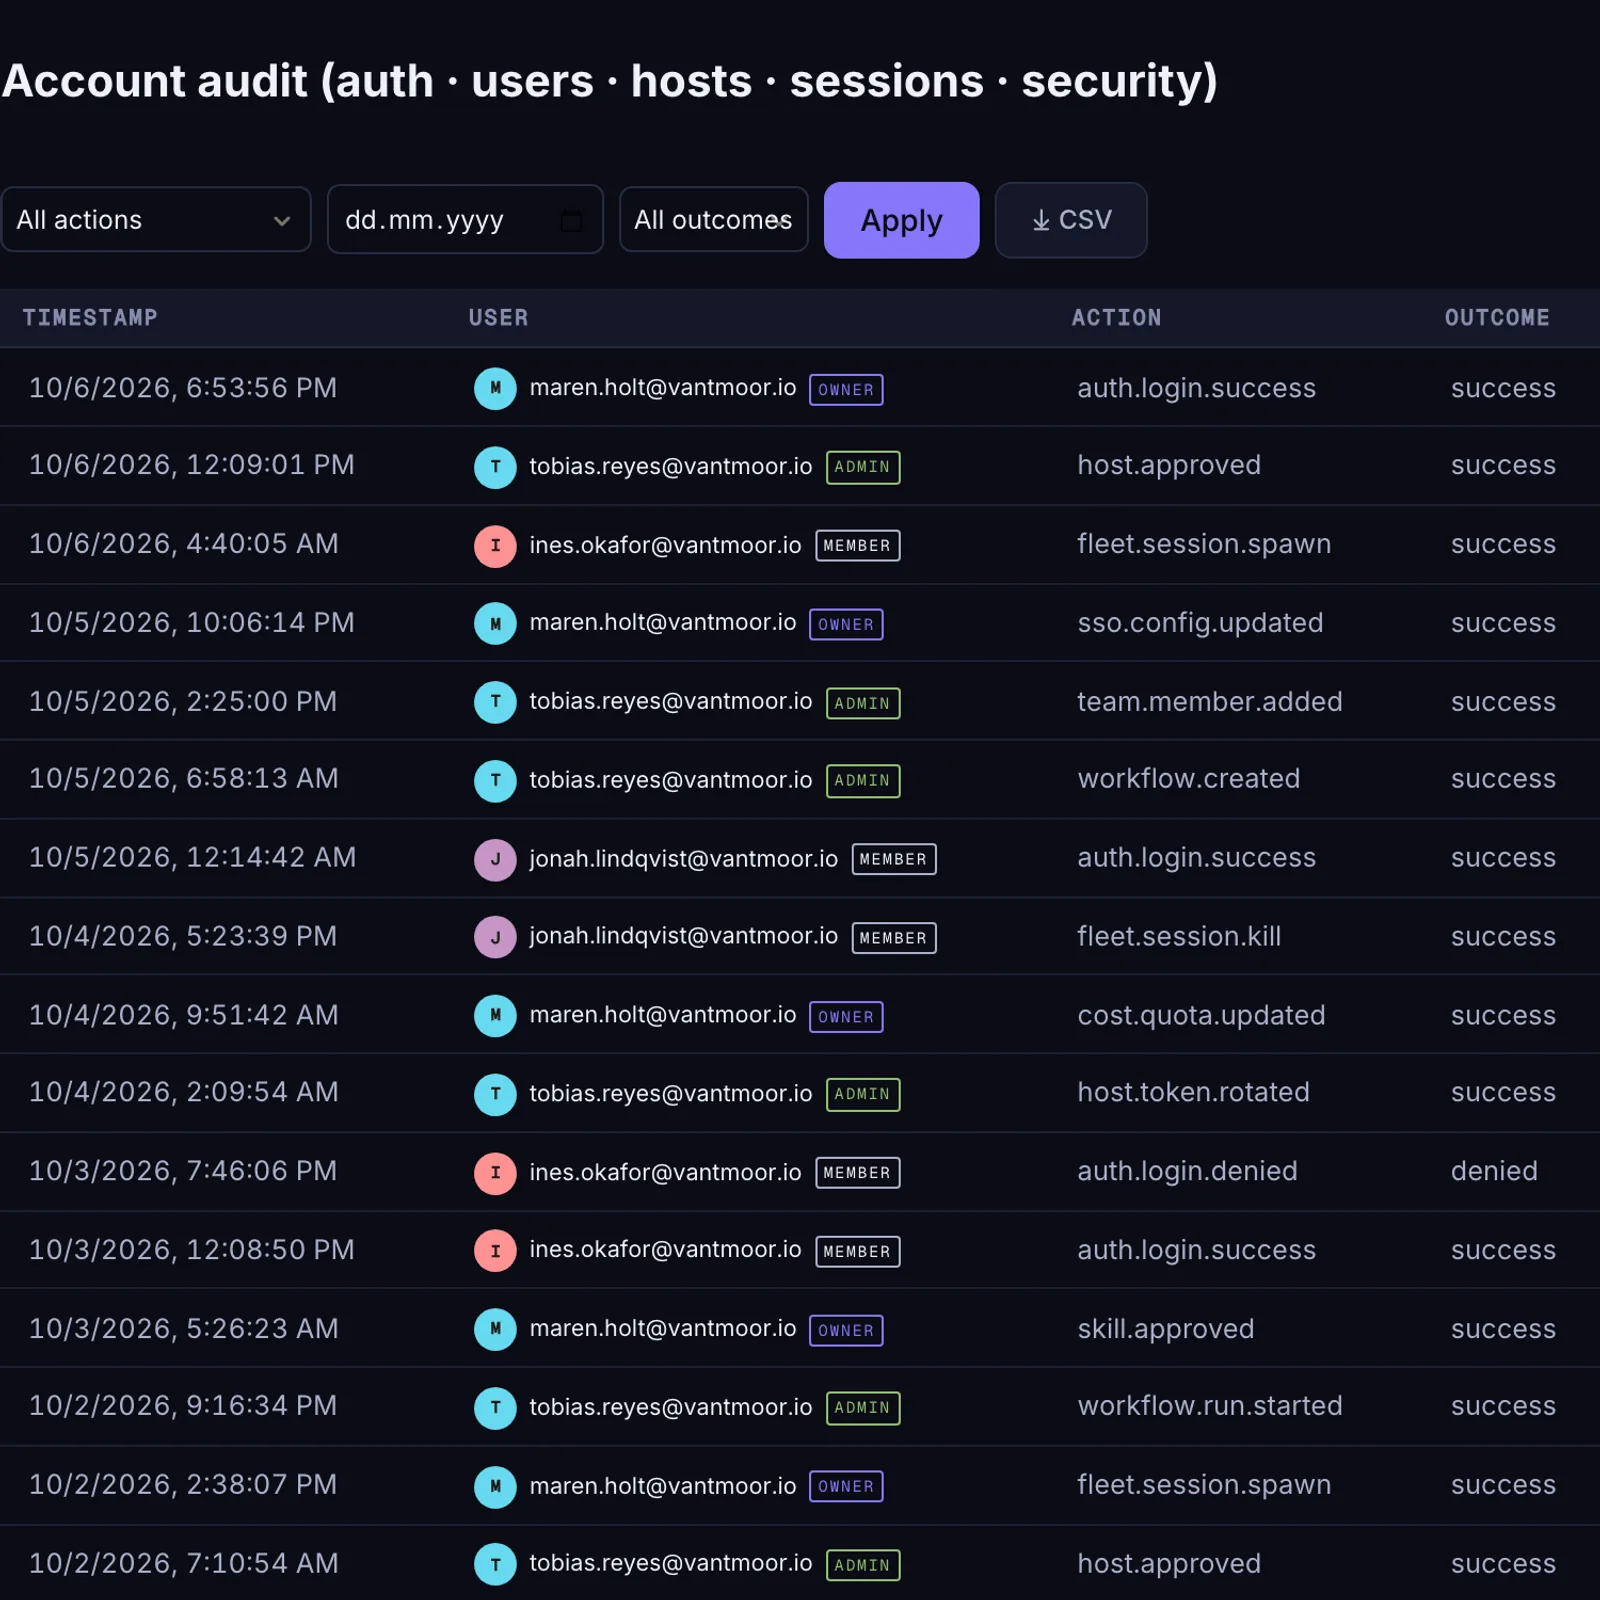
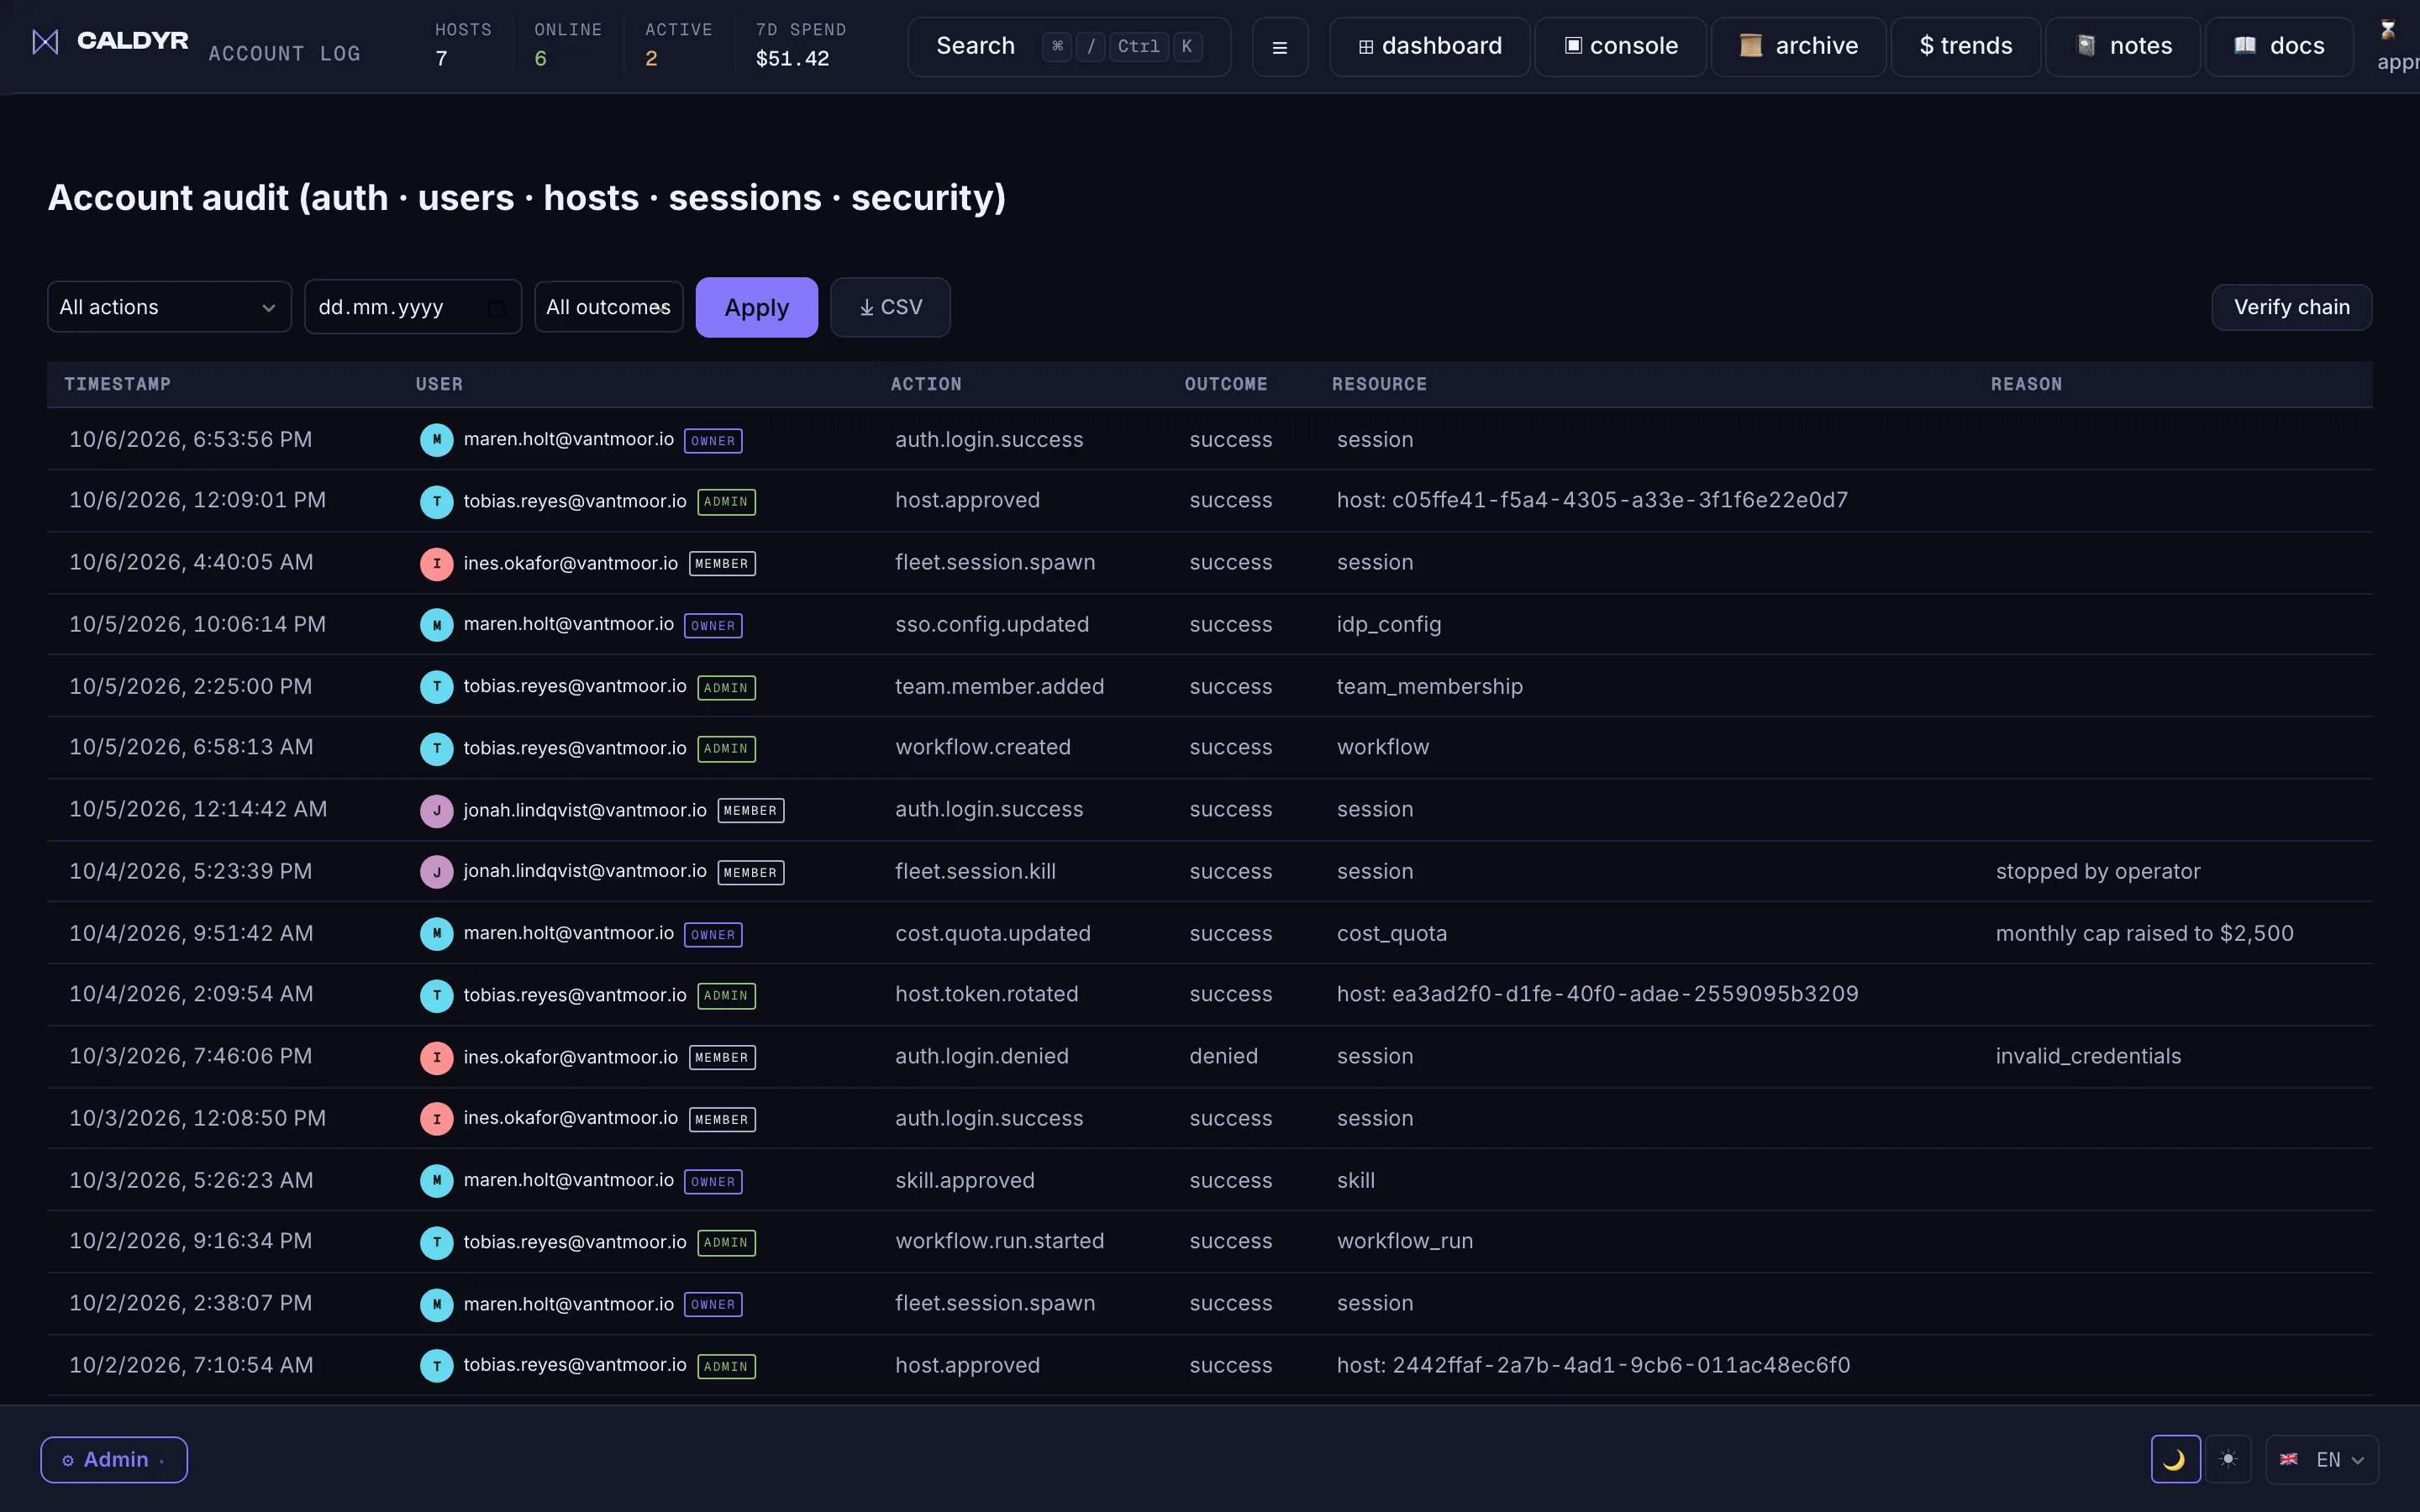
Цепочка подписей аудита. Каждое событие компании или отдельного пользователя подписано Ed25519 и связано в хеш-цепочку: одна подпись на строку, проверка по собственному ключу подписи этой цепочки.
«Один API-ключ на каждого вендора, общий на всю компанию».
Отдельный доступ и бюджет для каждой команды. У каждой команды свой защищённый доступ и лимит расходов: утечка одного ключа или неконтролируемый счёт не ударят по всей компании.
Свой ключ и свой бюджет для каждой команды. У каждой команды свой обёрнутый ключ, расход по хосту, модели и метке, плюс жёсткий лимит в долларах, который блокирует новые сессии при его достижении.
«Комплаенс попросил доказать, что мы не сливаем промпты».
Ваши данные изолированы — и мы говорим, что именно видим. Заметки личного хранилища доступны только вам. Секреты команды, общая база знаний, транскрипты и метаданные сессий изолированы по арендаторам и зашифрованы в состоянии покоя командным ключом, который держит наш сервис хранения ключей, — чтобы индексировать, искать и транслировать их. На странице безопасности перечислено, что мы видим и чего не видим — в облаке и при self-host.
Ваше личное хранилище — только ваше. Для остального ключ у нас. Заметки личного хранилища шифруются в браузере ключом, выведенным из вашей парольной фразы; мы храним только шифротекст и не сможем их восстановить, если вы её потеряете. С секретами, командной базой знаний, сохранёнными транскриптами и метаданными сессий иначе: они приходят к нам в читаемом виде и шифруются в состоянии покоя командным ключом, который держит наш сервис хранения ключей и который расшифровывает их для индексации, поиска и трансляции. На странице безопасности перечислено, что именно мы видим и чего не видим.
Регуляторное давление нарастает
Создано под требования, нависшие над тем, как вы используете ИИ.
EU Cyber Resilience Act, NIS2, SOC 2 и ISO 27001 требуют одного и того же: доказательств того, кто что делал, средств контроля, которые можно показать аудитору, и данных, которые вы действительно храните. Caldyr даёт вам готовые доказательства, а не очередной PDF с политиками.
EU CRA
Подписанные записи каждой сессии ИИ с защитой от подделки: именно такой журнал аудита ожидает Cyber Resilience Act.
NIS2
Управление доступом, изоляция и готовые к инцидентам логи для систем, которые NIS2 берёт в свой охват.
SOC 2
Доказательства для вашего собственного аудита SOC 2: подписанный журнал аудита сессий, доступа к секретам и изменений политик.
ISO 27001
Управление ключами, шифрование и записи о доступе, сопоставленные со средствами контроля Annex A.
GDPR
Заметки личного хранилища защищены сквозным шифрованием, поэтому мы не можем их прочитать. Секреты, командная база знаний, сохранённые транскрипты и метаданные сессий зашифрованы в состоянии покоя командным ключом, который держит наш сервис хранения ключей и может расшифровать их по запросу.
Caldyr предоставляет технические средства контроля и аудиторские доказательства в поддержку этих стандартов. Сам по себе он не является сертификацией; получить сертификацию по-прежнему предстоит вам.
У ворот
Всё необходимое, чтобы держать ИИ под контролем и доказать это.
Всё, что нужно платформенной команде, чтобы контролировать, наблюдать и опечатывать каждого ИИ-агента для кодинга.
Полный журнал аудита
Цепочка подписей аудита
Журнал действий вашей команды с защитой от подделки: каждая запись несёт собственную подпись, и вы покажете аудитору, кто и что делал.
Ed25519 подписывает каждую строку аудита компании или отдельного пользователя: одна подпись на строку, своя хеш-цепочка у каждой компании и у каждого индивидуального пользователя. Любой диапазон проверяется по собственному ключу этой цепочки. У строк уровня платформы такого ключа нет, и они не подписываются.
Подписанные записи об активности напрямую поступают в системы безопасности, которыми уже пользуется ваша команда.
Стримьте подписанные события аудита в Splunk, Datadog, Elastic, Microsoft Sentinel, syslog, универсальный HTTPS webhook или S3 WORM. Аутентификация на каждый приёмник - none, bearer, mTLS, signed JWT или Sentinel OAuth2 - с повторами и экспоненциальной задержкой. Тариф Enterprise.
Сотрудники входят через корпоративный аккаунт; доступ выдаётся и отзывается автоматически.
Вход по OIDC через любой совместимый со стандартами IdP, например Okta, Azure AD или Google. Опциональное just-in-time создание пользователей при первом входе. SCIM 2.0 для полного жизненного цикла пользователей (Enterprise).
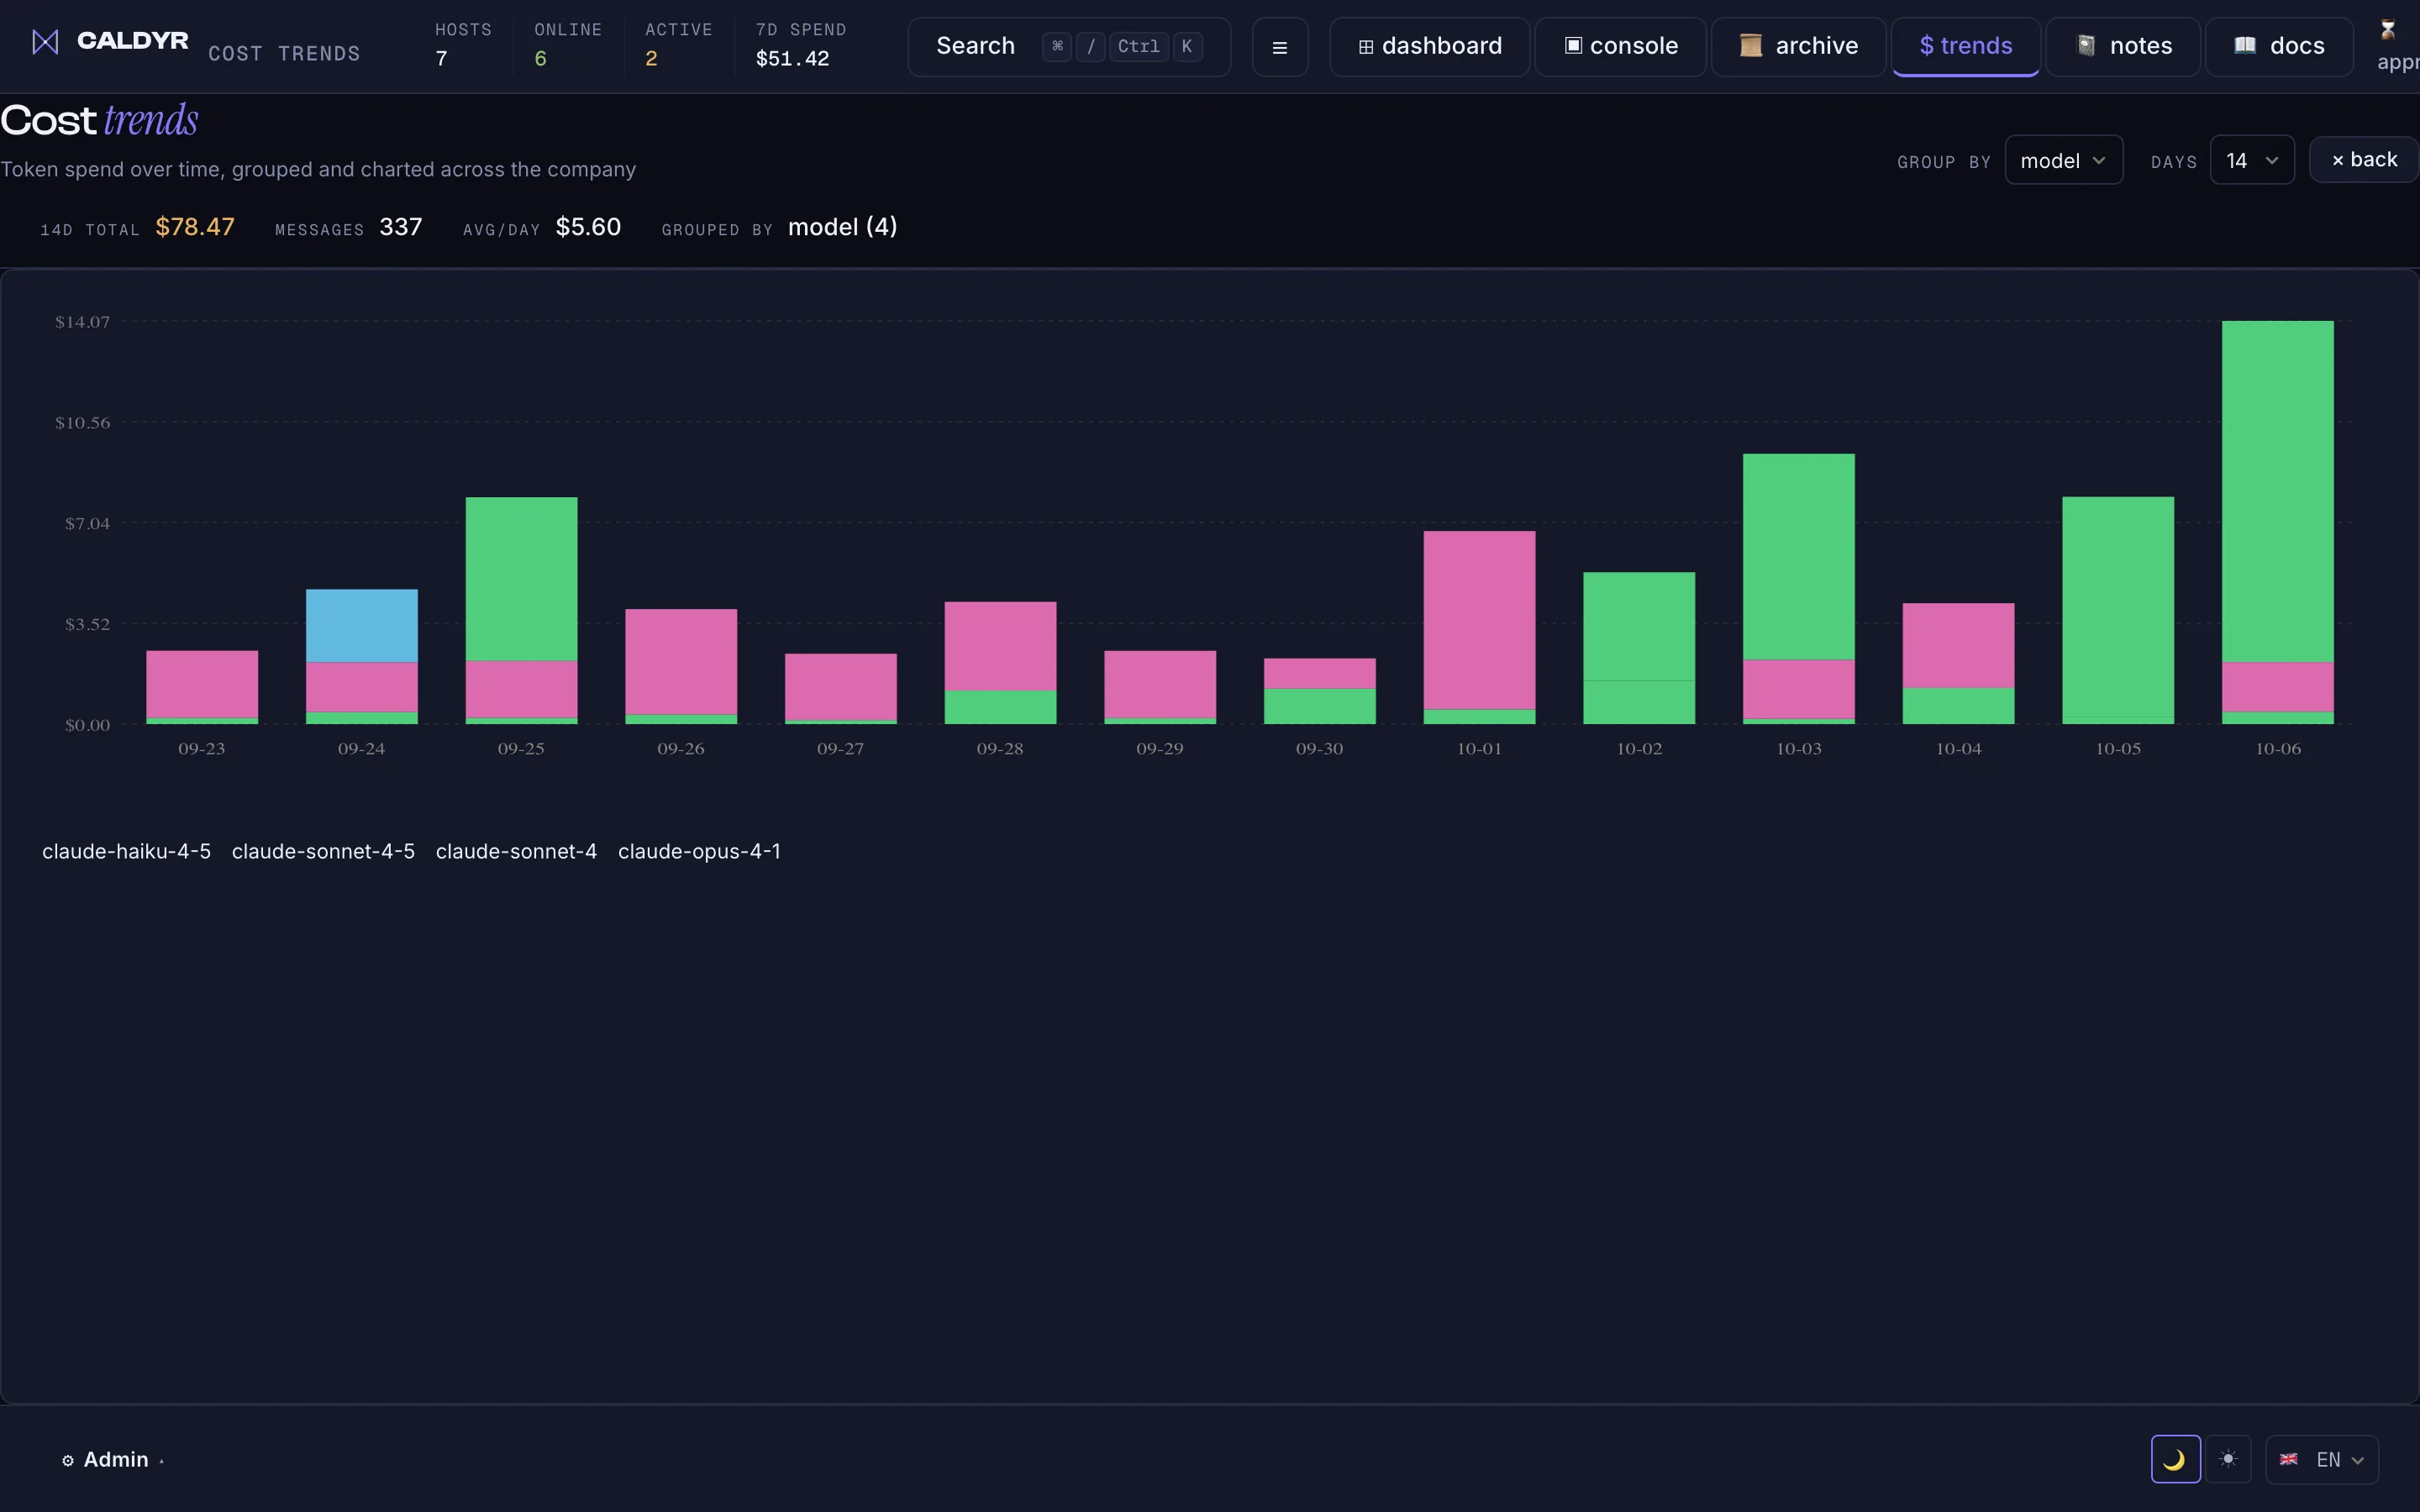
Смотрите расходы по командам в реальном времени и задавайте жёсткие лимиты: затраты на ИИ не станут сюрпризом.
Расходы по хосту, модели и метке, каждая строка стоимости привязана к команде и пользователю. Стоимость токенов привязана к сессии. Лимиты лицензионных мест плюс настраиваемые лимиты в долларах, которые блокируют новые сессии, уведомляют или предупреждают при превышении.
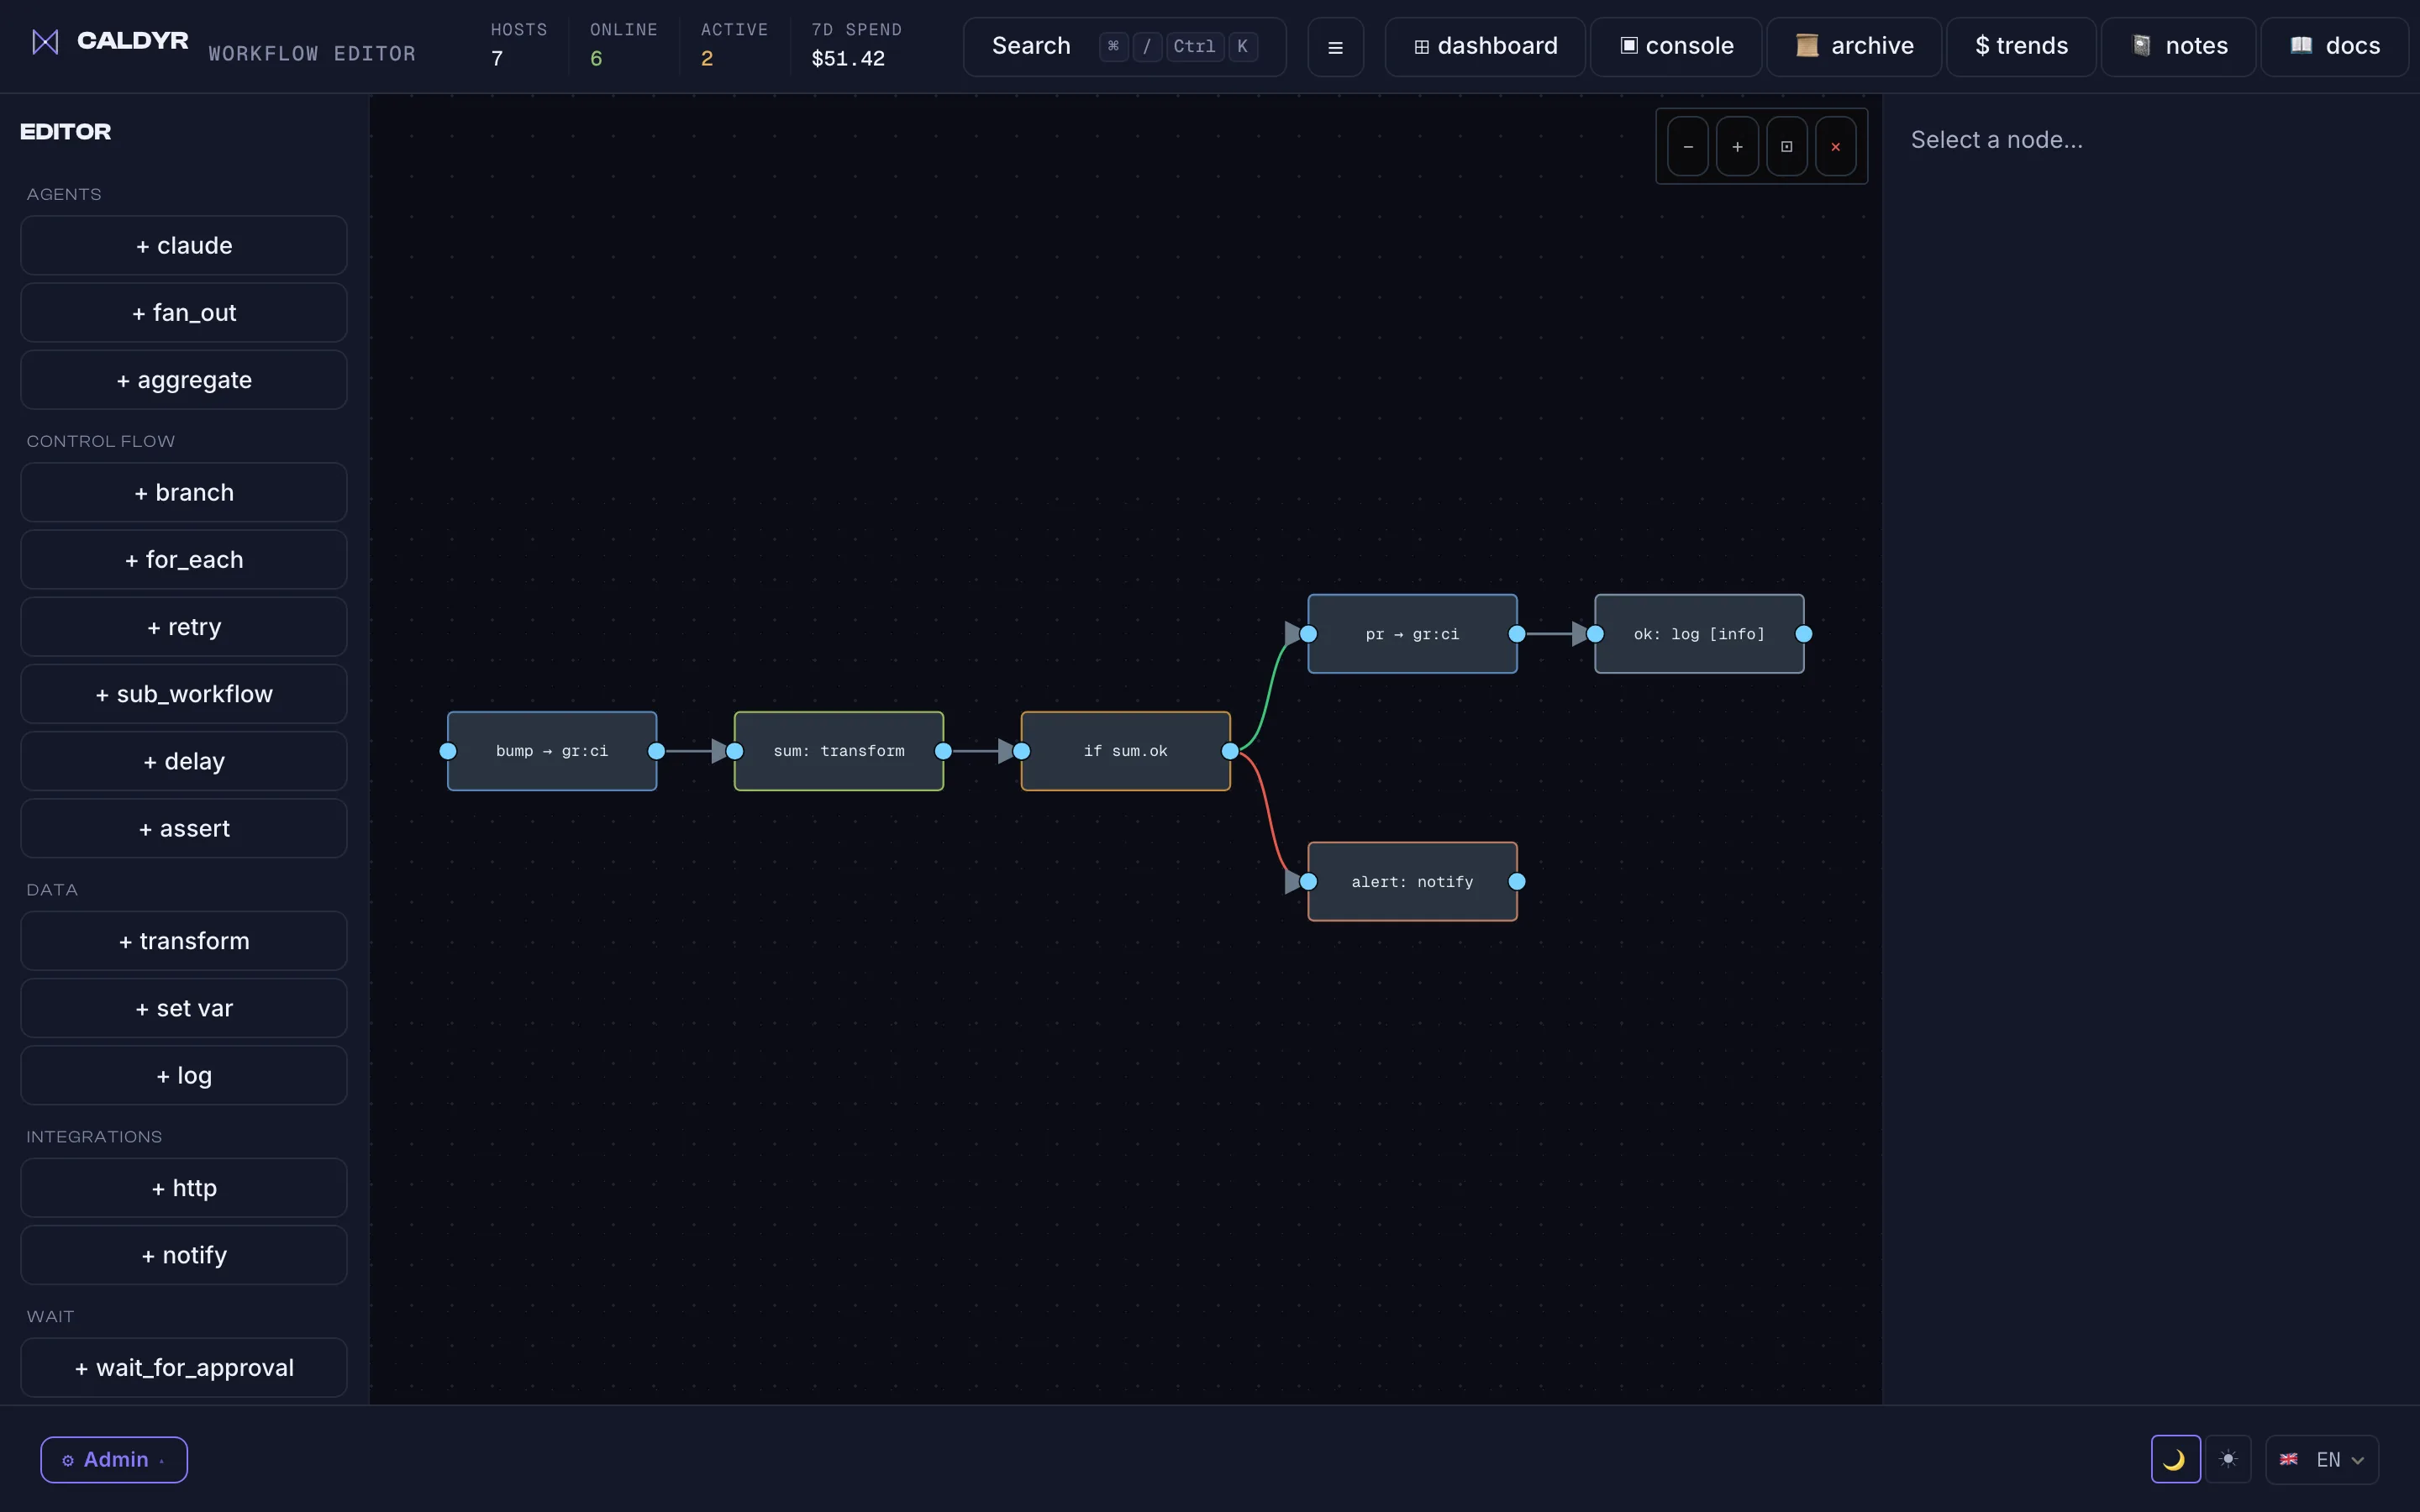
Собирайте многошаговые ИИ-задачи, которые команда запускает и контролирует; каждая команда работает в изоляции.
Свяжите типизированные узлы — claude, http_request, assert, wait_for_approval, всего шестнадцать — в DAG, проверьте его, запустите и следите за записью прогона в реальном времени. Стартовые шаблоны и визуальный холст. Изоляция по командам; при таймауте узел claude получает SIGTERM.
Исходящий трафик запрещён по умолчанию, когда режим включён
Песочница / изоляция egress
Изолированные сессии по умолчанию выключены. Включаются для компании; после включения исходящий сетевой доступ из сессии запрещён.
Опциональная политика на уровне компании: запуск сессий агентов в изолированном сетевом пространстве имён (netns). Egress запрещён по умолчанию, кроме API модели самого агента и DNS, поэтому агент не вынесет данные по сети. Только хосты Linux. По умолчанию выключено.
Демон по HTTPS, разовый код, подтверждение администратором, токен для хоста.
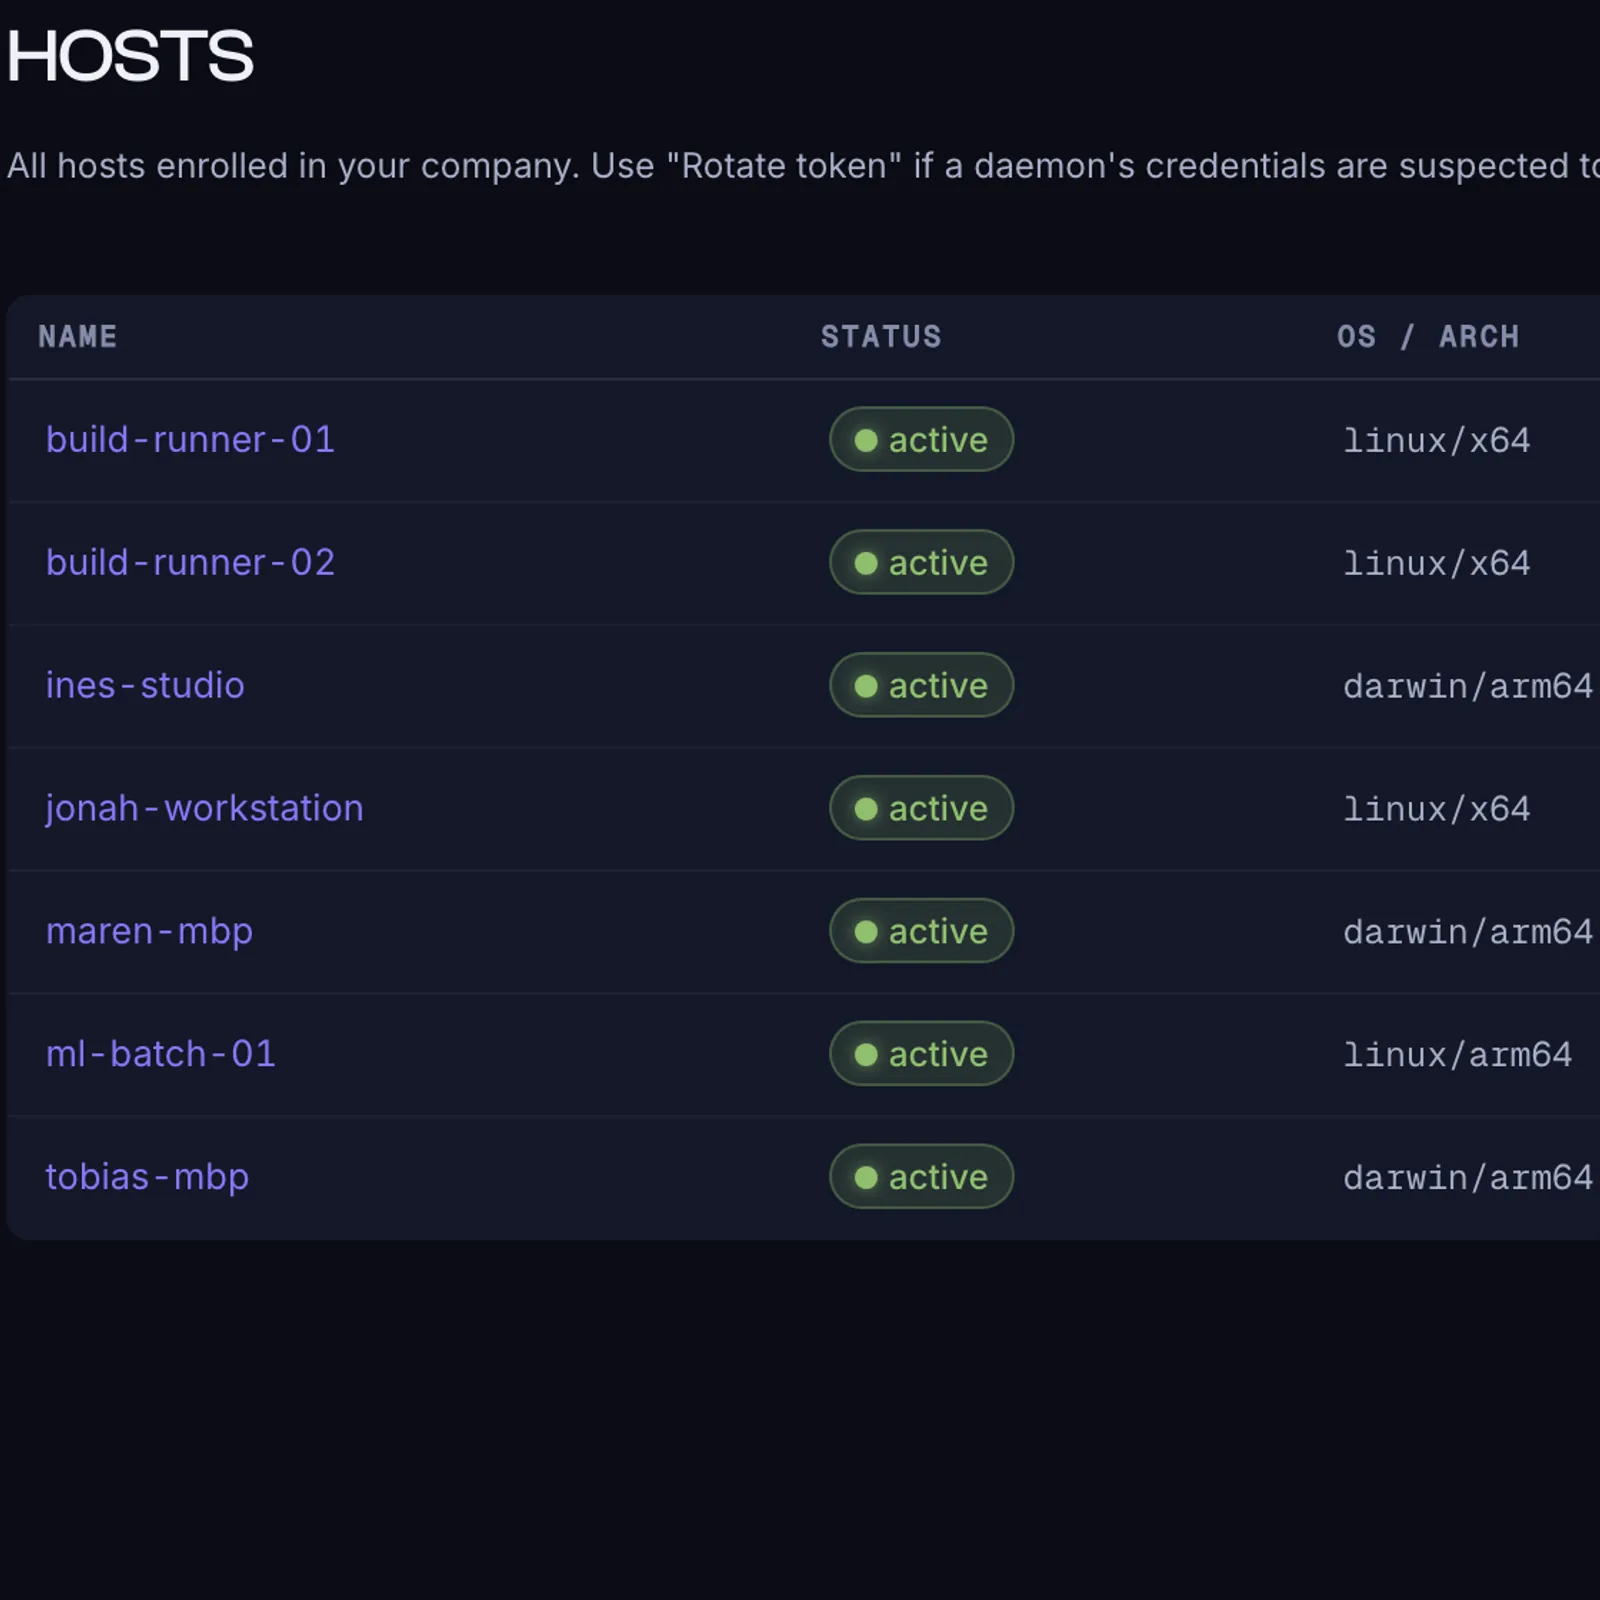
Демон обращается к хабу по HTTPS и проверяет сертификат хаба. Разовый код со страницы Add Agent начинает подключение: демон генерирует ключевую пару хоста, отправляет её вместе с кодом и ждёт. Собственный токен этого хоста выдаётся только после того, как администратор подтвердит хост.
· Enrolling (waiting for approval on the Add Agent page)…
✓ Online · your-host joined the fleet
2
Запускайте сессии по командам
Любой бэкенд, изоляция по командам, админы управляют, а не подглядывают.
Участники команды запускают сессии агента на любом бэкенде в рамках своей команды. Row-level security изолирует каждую строку: админы управляют доступом, но не подглядывают за вашими промптами.
ПРИМЕР
team
session
status
payments-api
cl-9832
live
payments-api
cl-9840
live
◐ other teams' rows — RLS-hidden from this admin
3
Наблюдайте и воспроизводите
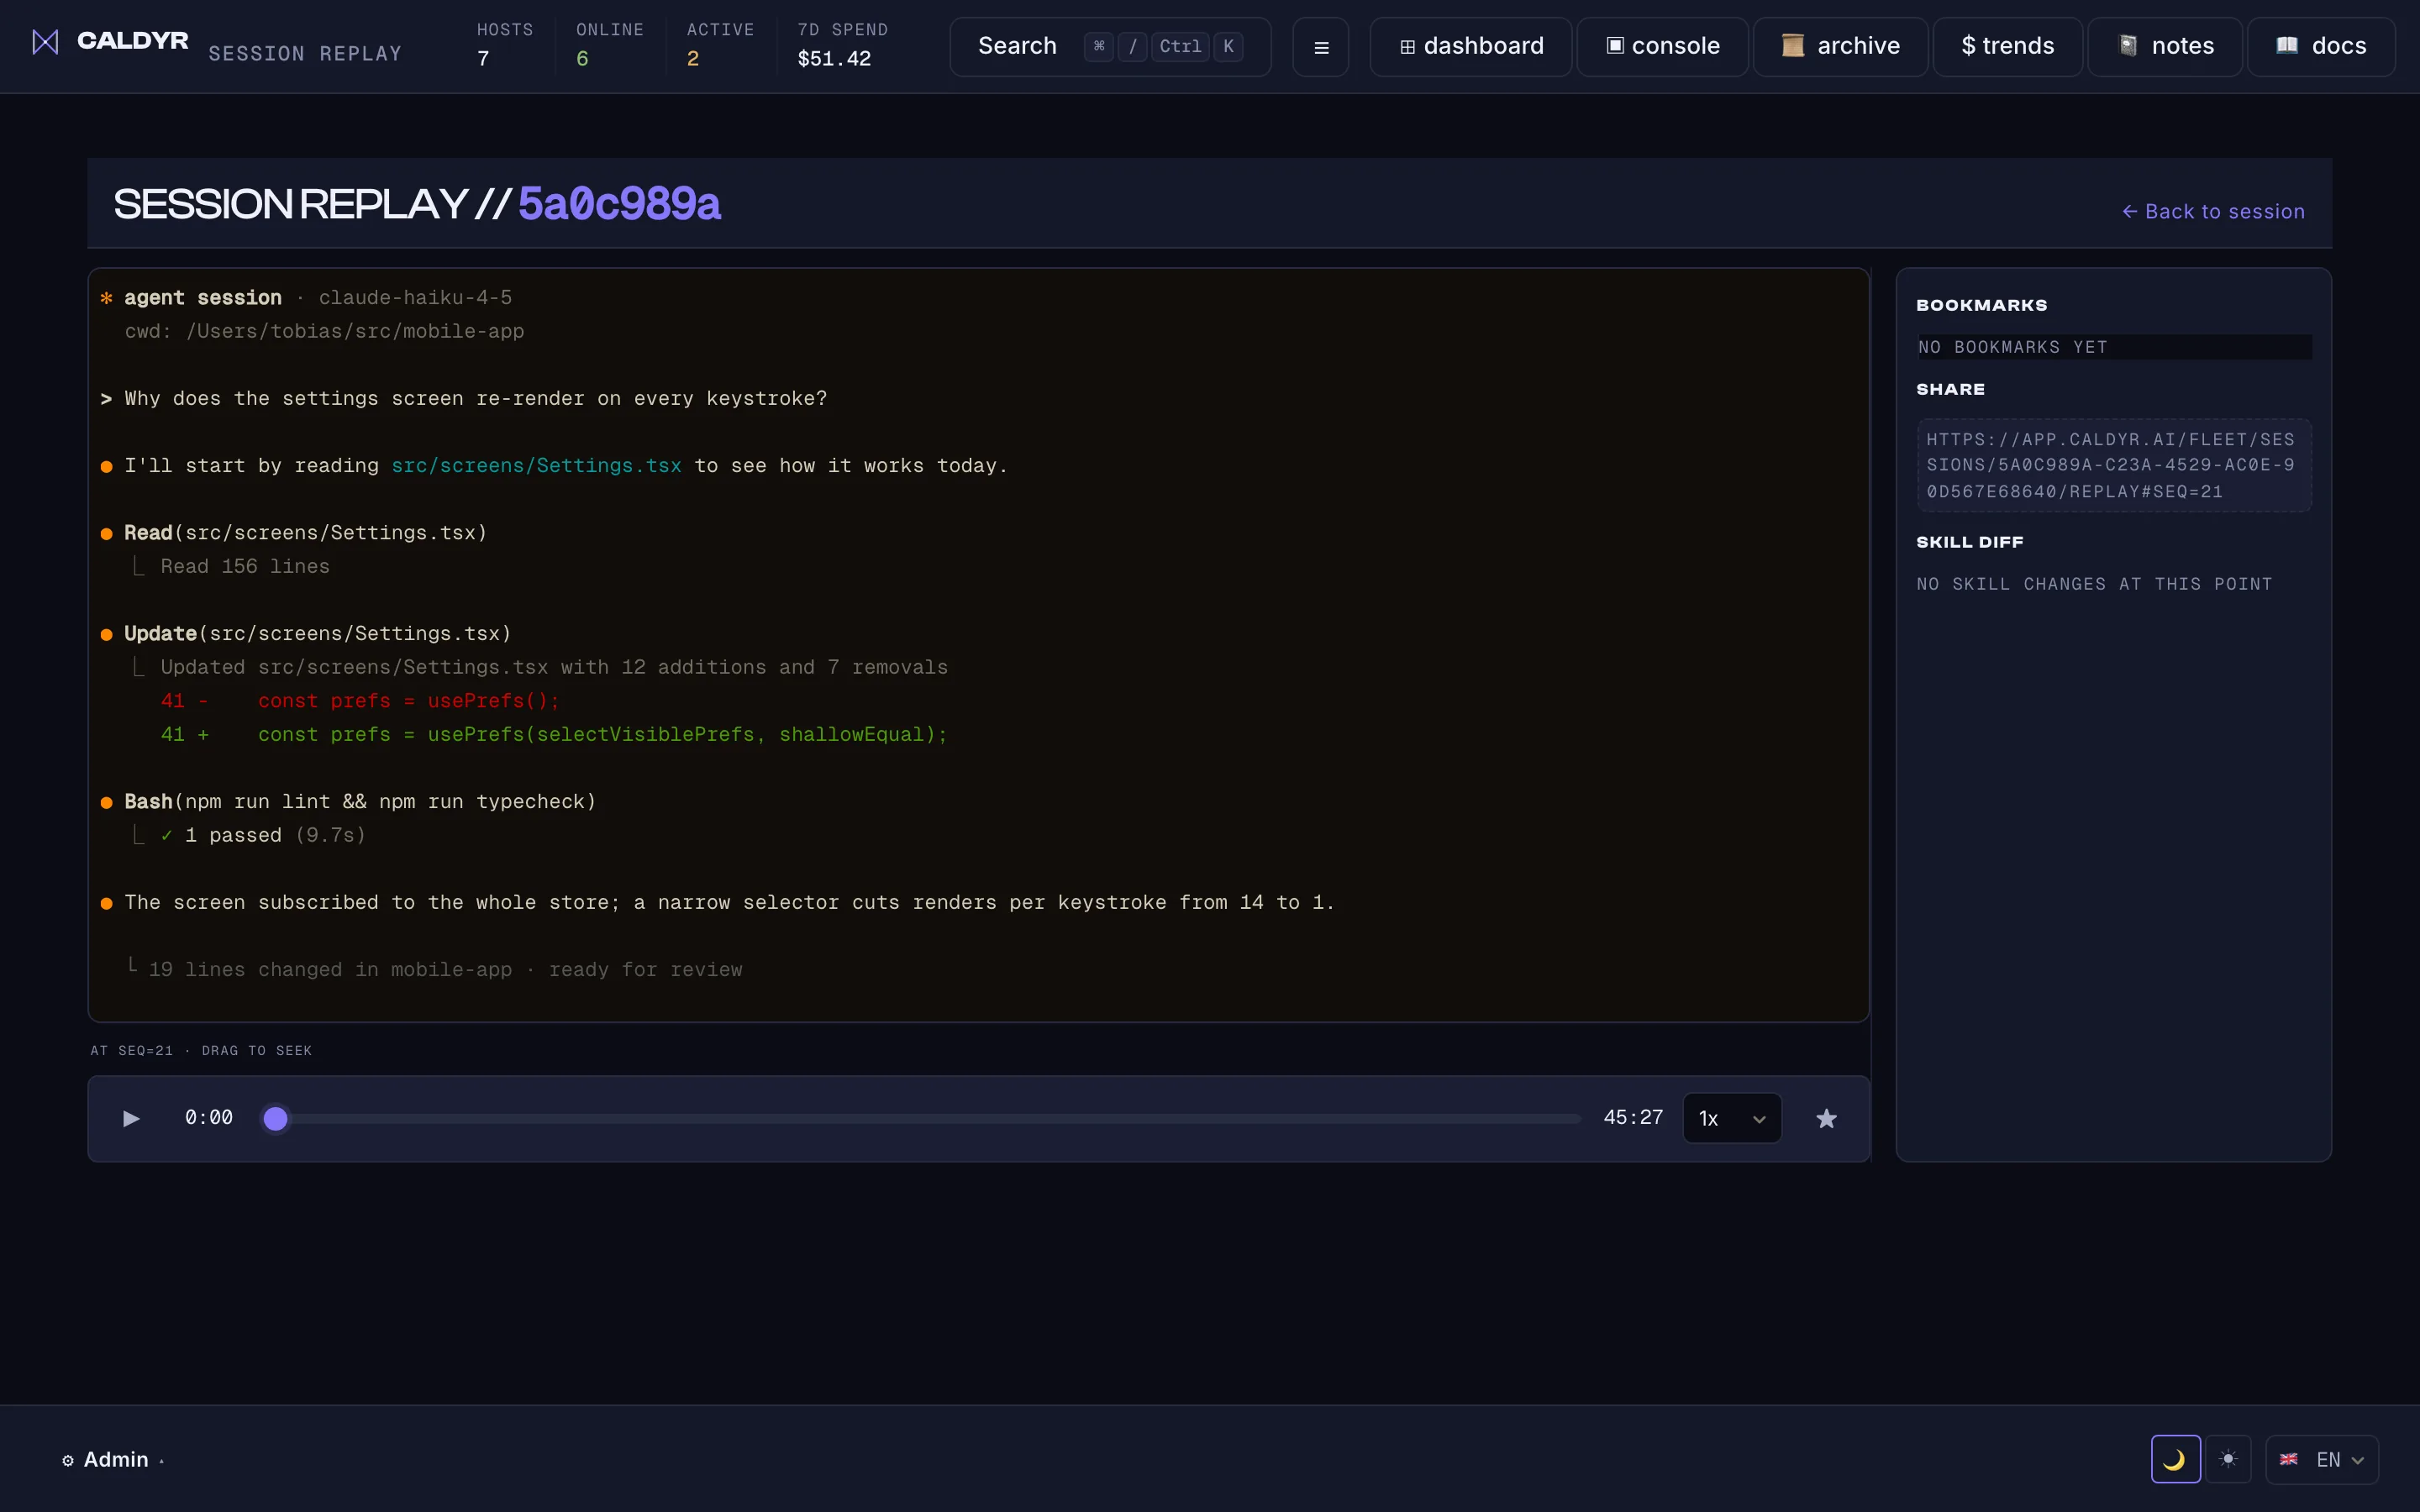
Живой поток xterm, покадровое воспроизведение, события разрешений.
Наблюдайте за сессиями вживую через поток xterm, затем перематывайте покадрово в режиме воспроизведения с закладками. Каждое событие разрешения ложится маркером на временную шкалу.
ПРИМЕР
$ deploy hotfix to prod-backend-eu
⚙ permission requested: bash write
✓ approved by admin · 00:42
⚙ Bash $ kubectl rollout restart
4
Доказывайте и выставляйте счета
Подписанный аудит в SIEM, привязка расходов по репозиториям, жёсткие лимиты.
Каждое действие подписывается и уходит прямо в ваш SIEM (тариф Enterprise). Привязка расходов в долларах по репозиториям и жёсткие лимиты срабатывают раньше, чем придёт счёт.
Соединяйте сессии Claude на холсте: ветвление по результату, повторы, параллельный запуск, ожидание одобрения.
Уровень безопасности
Что вы можете проверить сами.
Не «мы обещаем». Криптографическое доказательство. Проверяемая криптография. Self-host, когда этого требует аудитор.
Какие ключи у вас, а какие у нас
Личное хранилище: сквозное шифрование, ключ не покидает браузер
Argon2id: пароль → мастер-ключ
Опциональная авторазблокировка через WebAuthn
Данные команды: командный ключ у нашего сервиса хранения, он может их расшифровать
Для личного хранилища заметок депонирования нет; для командных ключей — есть
Мы подписываем всё
Цепочка аудита на Ed25519 для каждой компании
Хеш-цепочка строк с защитой от подделки
Публичный эндпоинт с ключом компании
Аутентификация отправки в SIEM (Enterprise): none, bearer, mTLS, JWT или Sentinel OAuth2 / общий ключ
Криптографически подписанные релизы
Изолируйте сеть, если нужно
Self-hosted подписанный мега-tarball
Лицензия JWS от клиента
Бутстрап внутреннего CA на Caddy
Сервер обновлений опрашивается, без push
Нулевая телеметрия третьих сторон: control plane ничего не «звонит домой»
ПРИМЕР
Проверьте сами
Настоящая цепочка аудита из 5 строк, встроенная прямо в эту страницу. Пересчитайте каждый хеш SHA-256, проверьте каждую подпись Ed25519, прямо сейчас, в вашем браузере.
ts
event
prev_hash
hash
sig
status
2026-06-30T09:12:04Z
session.spawn
00000000…000000
1fc9478e…d23310
OyglWI4l…HbCQ==
·
2026-06-30T09:14:51Z
permission.approved
1fc9478e…d23310
f51cd7d3…62b875
DJELgYNW…mFBQ==
·
2026-06-30T09:21:37Z
secret.access
f51cd7d3…62b875
0951657e…440f92
kkygR5aa…eyBA==
·
2026-06-30T09:44:02Z
policy.updated
0951657e…440f92
5fd659a7…20aa98
e4dkZY5U…lkCA==
·
2026-06-30T10:03:19Z
session.closed
5fd659a7…20aa98
99022532…b4952f
MFUtvbrJ…6vCw==
·
Ещё не проверено; нажмите «Проверить цепочку».
Честное сравнение
Если вы оценивали альтернативы, вот как мы выглядим на их фоне.
Anthropic Console
Caldyr
Бюджеты по командам
◐ только организация
✓
Цепочка подписей аудита (Ed25519)
✗
✓
Отправка в SIEM (Enterprise)
✗
✓
Self-host в изолированной сети
✗
✓
Личное хранилище со сквозным шифрованием
N/A
✓
Воспроизведение сессий (xterm)
✗
✓
Провижининг SCIM 2.0 (Enterprise)
◐
✓
Время до первого агента
часы
≈ 10 мин после одобрения
LLM-шлюзы
Caldyr
Управляемый уровень
запрос/ответ API модели
выполнение агента на хосте
Захват сессии + xterm-воспроизведение
–
✓
Транскрипт шифруется в состоянии покоя (ключ на каждую команду)
–
✓
Подписанная цепочка аудита (Ed25519)
логи доступа
✓
Подключение хоста + RBAC по командам
–
✓
Атрибуция расходов
на API-ключ
на репозиторий · команду · сессию
Self-host в изолированной сети
частично
✓
Дополняем, а не конкурируем: шлюзы маршрутизируют API-трафик; Caldyr доказывает, кто запустил какого агента, над чем и под каким ключом, и ограничивает расходы. Работает поверх любого шлюза.
Сделать самим
Caldyr
Бюджеты по командам
✗
✓
Цепочка подписей аудита (Ed25519)
собирать самим
✓
Отправка в SIEM (Enterprise)
✗
✓
Self-host в изолированной сети
зависит
✓
Личное хранилище со сквозным шифрованием
зависит
✓
Воспроизведение сессий (xterm)
✗
✓
Провижининг SCIM 2.0 (Enterprise)
✗
✓
Время до первого агента
недели
≈ 10 мин после одобрения
Кто отвечает у ворот
Создано для людей, которые отвечают за ИИ-инструменты.
Платформенные команды
Вы поддерживаете инженеров, а не пишете весь код сами. Вам нужно управление, но не ценой превращения в узкое место.
Вы отвечаете аудиторам по CRA, NIS2, SOC 2 и ISO 27001. Вам нужны криптографические доказательства: подписанная запись, а не PDF с политиками. Потоки в SIEM, которые доказывают отсутствие нарушений.